Атакуващ проби уебсайта на TeamUpdraft, разработчик на популярни разширения за архивиране и сигурност за WordPress, като потенциално е компрометирал ключове за връзка с UpdraftCentral, които позволяват изпращане на команди към свързаните сайтове.
TeamUpdraft откри неоторизиран достъп до своята инфраструктура през уикенда и предполага, че киберпрестъпникът е получил достъп до базата данни с клиенти.
Разработчикът предлага няколко инструмента за WordPress за архивиране, съхранение и управление на сайтове:
- UpdraftPlus: разширение за архивиране и възстановяване на уебсайтове с над 4 милиона изтегляния
- UpdraftCentral: за дистанционно управление на множество сайтове
- UpdraftVault: за съхранение на архивни копия в облака
- UpdraftClone: за създаване на тестови (staging) сайтове
„През уикенда на 17-18 октомври установихме неоторизиран достъп до уебсайта teamupdraft.com“, заявиха вчера от TeamUpdraft в бюлетин за сигурност.
„Екипът ни реагира незабавно и работи през цялата нощ, за да овладее инцидента – затворихме маршрута за достъп, изписахме принудително всички профили и подменихме ключовете и идентификационните данни, които биха могли да бъдат засегнати.“
От компанията заявяват, че според тях авторът на заплахата е получил достъп до клиентската база данни, съдържаща информация за клиентите и фактурирането, история на поръчките, както и по-чувствителна информация:
- хeшове на пароли
- настройки за двуфакторна автентикация
- ключове за връзка към услугите UpdraftCentral, UpdraftVault и UpdraftClone
Разработчикът уточни, че не съхранява никакви платежни данни, и отбеляза, че файловете на разширението UpdraftPlus и пакетите за изтегляне остават незасегнати. Самостоятелно хостваните (self-hosted) инстанции на UpdraftCentral не са засегнати.
Дори архивите в собствените отдалечени хранилища на клиентите да не са засегнати, компанията препоръчва потребителите да подменят идентификационните данни за хранилищата си и да упълномощят връзките наново, ако управляват сайта си през UpdraftCentral.
Огромен мащаб на въздействие
Около 10% от сайтовете, използващи UpdraftPlus, разполагат с ключ за UpdraftCentral или Migrator, което потенциално излага на опасност от атака около 400 000 уебсайта.
Според водещия изследовател от Patchstack Оливер Силд нападателите са започнали да използват откраднатите ключове за достъп за внедряване на задни врати (backdoors) в сайтове, свързани с UpdraftCentral, отбелязвайки, че кампанията може да се окаже по-сериозна от атаката „wp2shell“.
Компанията за сигурност на WordPress разширения съобщава, че атаките са стартирали на 18 октомври в 15:32 UTC с цел изпълнение на произволен код и създаване на потребителски профили с пълни администраторски права.
Изследователите са регистрирали най-малко 99 злонамерени разширения със задна врата под различни имена, маскирани като инструменти за поддръжка и оптимизация на WordPress, като например „Site Health Cache“.
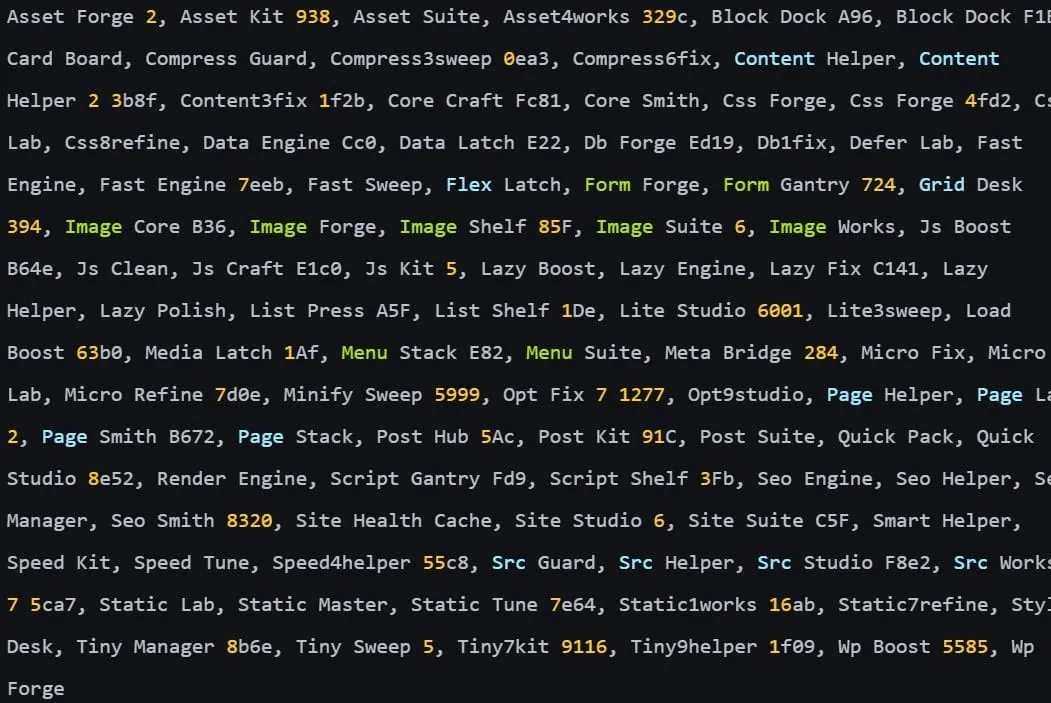
Въпреки че Patchstack описва ранна версия на разширението със задна врата, която не работи поради грешка в кода, доклад на фирмата за сигурност на уеб приложения Nethemba документира по-нова версия, която позволява на атакуващите да създават привилегировани акаунти или да влизат като съществуващи администратори.
Nethemba съобщава, че три от нейните собствени уебсайтове на WordPress са били атакувани през UpdraftCentral, като на два от тях успешно са инсталирани зловредни разширения.
„И трите сайта използваха текущата версия на WordPress 7.1.3 и UpdraftPlus 2.26.11, в която уязвимостта от юни CVE-2026-10795 е коригирана“, заявяват от Nethemba.
„Атакуващият не е пробил нашите сървъри и не е експлоатирал слабост в конфигурацията ни. Той проникна през канала за отдалечено управление на UpdraftCentral и подписа командите с валидни частни таблови ключове.“
Nethemba отбелязва, че първоначалното издание 1.26.12/2.26.12 на разработчика е трябвало да премахне ключовете за UpdraftCentral Cloud, но дефект в кода е попречил на изпълнението на тази задача.
На потребителите се препоръчва да обновят UpdraftPlus до версия 1.26.13 (безплатна) / 2.26.13 (Premium) или по-нова.
След инсталиране на корекцията за сигурност се препоръчва вход във всеки отделен сайт на WordPress и изтриване на ключовете за връзка с UpdraftCentral от Настройки → UpdraftPlus Backups → Advanced Tools → UpdraftCentral → Manage existing keys.
Администраторите следва да проверят системните логове и файловете за индикатори за компрометиране (IoC), предоставени от TeamUpdraft, Patchstack и Nethemba.
Ако бъде потвърден пробив, се препоръчва сайтовете да се възстановят от чисти архивни копия, да се смени паролата на акаунта в TeamUpdraft, да се прекратят всички активни сесии и да се нулира методът за двуфакторна автентикация.