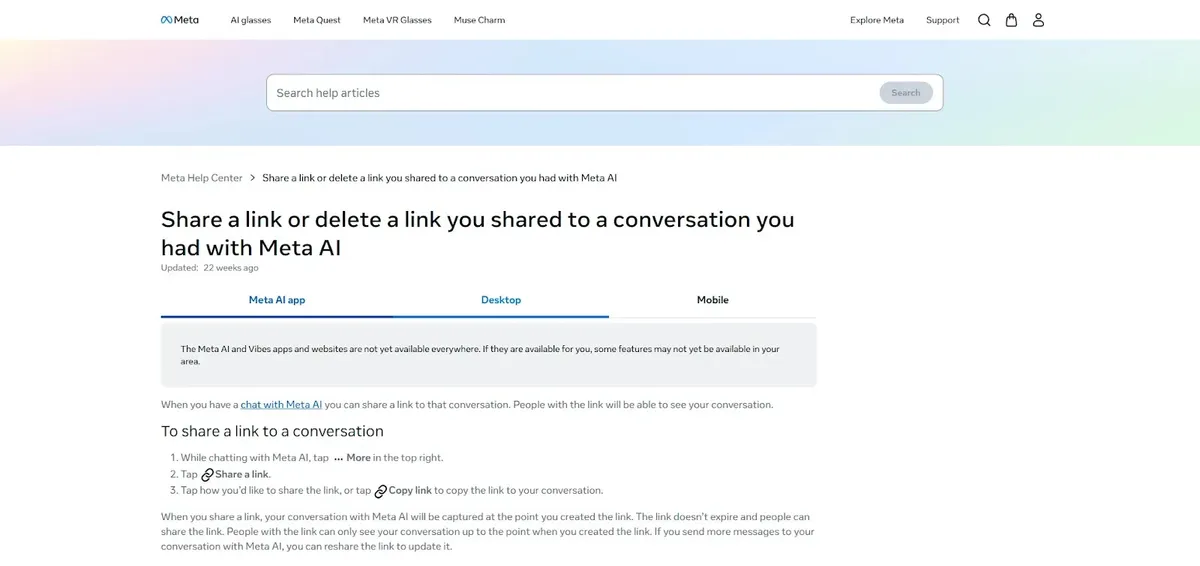
Meta временно спря функцията за споделяне на разговори в Muse AI, след като проблем с поверителността разкри поверителни бизнес записи и лични данни чрез откриваеми връзки към чатове.
Проблемът засегна страници, които потребителите са избрали да споделят, а не всеки личен разговор в Muse. Всеки, който откриеше засегната връзка, можеше да отвори съдържанието ѝ, без да влиза в профила си.
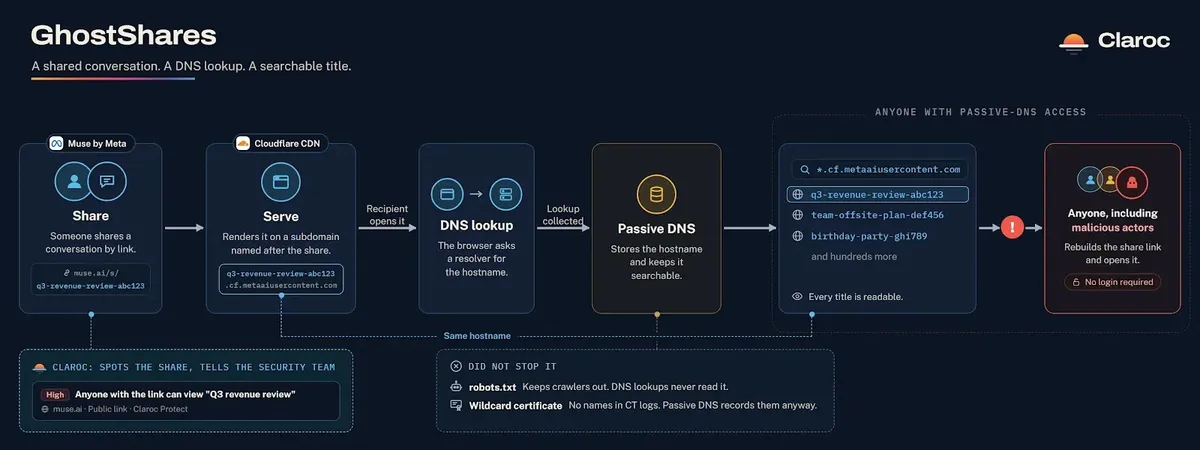
Изтичането произтича от начина, по който Muse изграждаше адресите на споделените страници. Заглавията на разговорите и произволните идентификатори се появяваха в имена на хостове, записвани от услуги за пасивен DNS, които съхраняват наблюдавани търсения на домейни. Тези записи предоставяха начин за откриване на споделени страници, без да е получена връзка от собственика им.
Изследователи от Claroc идентифицираха проблема, наричайки изложените страници GhostShares. Докладът им описва слабост в дизайна на споделянето, а не зловреден код или потвърдена атака.
Те докладваха проблема в програмата за откриване на уязвимости срещу възнаграждение (bug bounty) на Meta на 8 октомври 2026 г., след като провериха страниците на 7 и 8 октомври.
Проблем с поверителността в Meta Muse AI разкрива поверителни бизнес данни
Muse помещаваше споделеното съдържание под cf.metaaiusercontent.com. Името на хоста за всяко споделяне комбинираше четливо заглавие на разговора с произволен идентификатор.
Въпреки че този идентификатор затрудняваше налучкването, пасивният DNS можеше да запази пълното име на хоста, включително предполагаемо тайната част, когато участващите услуги наблюдаваха запитване.
След това изследователите можеха да използват тези записи, за да възстановят работещи връзки. Не бяха необходими налучкване на пароли, откраднати акаунти или заобикаляне на защитата.
За разлика от по-ранното изтичане на споделени разговори от ChatGPT, свързано с търсачките, това откритие разчиташе на хронологията на DNS, а не на индексирани резултати от търсене, което направи ограниченията за уеб ботове без значение.
Файлът robots.txt на Muse изискваше ботовете на търсачките и изкуствения интелект да избягват пътищата за споделяне. Това обаче не ограничаваше достъпа на потребителите до страниците, нито предотвратяваше съхраняването на DNS записите. Claroc откриха също над 75 запазени сканирания на споделени страници от Muse в urlscan.io, което показва друг път за откриване.
След премахване на несвързания шум от сканирания на wildcard DNS, Claroc преброиха над 6 800 имена на хостове за споделяне. Изследователите отвориха само няколкостотин страници, така че тази цифра не означава, че са потвърдени 6 800 чувствителни разговора.
Повечето проверени страници съдържаха обичайно съдържание; малка част съдържаха поверителни записи. Примерите включваха преглед на приходите на маркетингова компания, предназначен за нейния главен изпълнителен директор, молба за заем за малък бизнес и финансов отчет на инвеститор в недвижими имоти.
Други страници съдържаха предупреждение за банкова измама с частични данни за банкова сметка и календар за отпуски на персонала. По-ранно изтичане на споделени чатове от Grok по подобен начин показа как публичното споделяне може да разшири достъпа отвъд предвидените получатели.
Една от страниците съдържаше поверителна подготовка за разговор за подбор на висши мениджъри с водеща лаборатория за изкуствен интелект, включително вътрешен контакт и час на срещата. Подобни детайли биха могли да улеснят представянето под чужда самоличност или целенасочени измами.
Claroc не откриха доказателства за злоупотреба и запазиха в тайна засегнатите имена, имена на хостове, заглавия, фигури и връзки. Claroc отбелязаха, че Muse първоначално връщаше малко информация извън заглавието на споделянето, като JavaScript зареждаше разговора след това.
Следователно обикновено извличане на страницата би могло да пропусне съдържание, което се показва в стандартен браузър. Изследователите използваха обикновени браузърни сесии без профили и спряха, когато една страница изиска парола.
Те не се свързаха със засегнатите лица или компании, така че не можаха да потвърдят дали тези потребители са възнамерявали документите им да бъдат широко достъпни онлайн.
Meta спира временно споделянето, докато рисковете остават
На 20 октомври Meta заяви, че е спряла временно функцията, докато преглежда констатациите и обмисля промени в начина на откриване на връзките.
В същия ден Claroc провериха отново 40 достъпни преди това споделяния; нито едно не се отвори, а хостовете на съдържанието им връщаха грешки. Историческите DNS записи обаче все още запазваха имената на хостовете и заглавията.
Тази разлика има значение: блокирането на достъпа до страницата не изтрива информацията, която вече е съхранена на друго място. Докладите за индексирани споделени чатове в Claude подчертават по-широкия риск от третирането на публични връзки като инструменти за частно сътрудничество.
Въпреки това ограничената извадка на Claroc не може да установи пълния мащаб на изтичането в Muse, колко дълго всяка страница е била достъпна или дали други са осъществили достъп до нея.
Организациите трябва да направят преглед на използването на Muse от служителите, да проверят дали са споделяни бизнес разговори и да разяснят, че публичните връзки не са ограничени само до посочените получатели.
Claroc препоръчва наблюдение на създаването на споделяния като изходящ трансфер на данни и при липса на адекватни мерки за контрол – блокиране на muse.ai и metaaiusercontent.com чрез управлявани прокси сървъри или DNS филтри.
Индикатори за компрометиране (IoCs):-
| Тип | Стойност на източника | Значение за сигурността |
|---|---|---|
| Домейн на приложението | muse.ai | Преглед на достъпа на служителите и дейността по споделяне. |
| Домейн за съдържание | metaaiusercontent.com | Препоръчителна цел за блокиране при липса на контроли. |
| Домейн за споделено съдържание | cf.metaaiusercontent.com | Домейн, свързан с откриваемите имена на хостове на споделени страници. |
| Хешове и SHA стойности | Не са публикувани | Не са предоставени индикатори за зловреден софтуер или файлове. |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване или хипервръзки. Активирайте ги отново само в контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.