DevGuard е безплатна платформа с отворен код за управление на уязвимости, която събира констатациите за сигурността на даден софтуерен проект на едно място, класира ги по риск и ги проследява. Тя е инкубиращ проект на OWASP (OWASP Incubating Project) и всеки може да я внедри на собствен сървър.
Един команден ред, шест проверки
DevGuard извършва сканиране за тайни (secrets), статичен анализ на кода, проверки на зависимости за известни CVE, проверки на инфраструктурата като код (IaC), сканиране на контейнери и лицензионни проверки чрез един CLI инструмент, обединяващ съществуващи решения с отворен код. Екипите, които вече използват Trivy, Grype или Semgrep, могат да пропуснат вградените скенери и директно да качват CycloneDX SBOM (машинночетими списъци на компонентите в дадена компилация) или SARIF резултати. Констатациите се синхронизират двупосочно с GitHub Issues, GitLab Issues и Jira, където разработчиците ги приоритизират чрез наклонена черта (slash commands).
Блокиране на пакети преди тяхното изтегляне
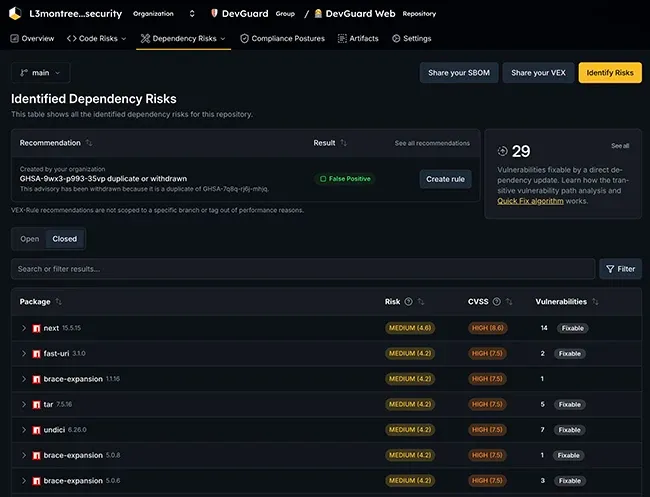
Защитната стена за зависимости (Dependency Firewall) проксира регистрите за npm, Go и Python и блокира доказано зловредни и уязвими пакети още преди тяхното изтегляне. DevGuard управлява и VEX (съкращение от Vulnerability Exploitability eXchange) — декларация за това дали даден продукт действително е засегнат от конкретен CVE. Преизползваемите VEX правила позволяват на екипите да отхвърлят повтарящи се фалшиви положителни резултати глобално за всички проекти.
DevGuard публикува SBOM и VEX данни на активни връзки, които се обновяват при появата на нови CVE, и генерира доказателствени материали за съответствие с ISO 27001, Регламента на ЕС за киберустойчивост (EU Cyber Resilience Act), BSI IT-Grundschutz и SLSA.
DevGuard е достъпен безплатно в GitHub.