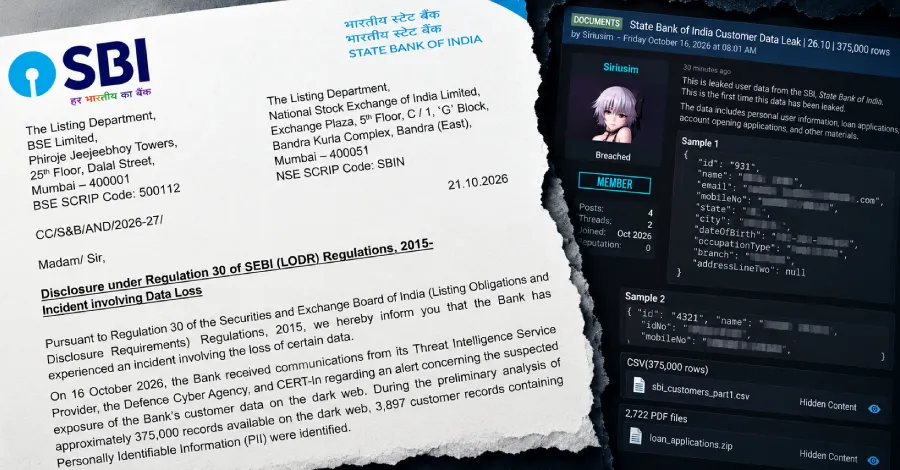
State Bank of India идентифицира 3897 клиентски записа, съдържащи лична информация, в масив от около 375 000 записа, достъпни в тъмната мрежа, като все още не е установено откъде произхождат данните.
Държавната банка, най-голямата в Индия, съобщи в уведомление до фондовата борса от 21 октомври, че при нея „е възникнал инцидент, свързан със загуба на определени данни“. Броят е предварителен и финансовата институция тепърва трябва да установи дали данните са автентични, какъв е обхватът на изтичането и какъв риск представлява то за клиентите.
По информация от уведомлението изложената информация „включва регистрирани мобилни номера на клиенти, дати на раждане, имена, пол, имейл адреси, жилищни адреси, идентификатори на клонове и CIF идентификатори, идентификатори на потенциални клиенти (lead IDs), както и метаданни, свързани със записи за кредити/потенциални клиенти и други свързани файлове“. CIF идентификаторът представлява номер на клиентското информационно досие – вътрешният идентификационен номер на банката за всеки клиент.
От банката не уточняват дали тези 3897 записа принадлежат на 3897 различни лица, нито какво съдържа останалата част от масива. Въпросните 3897 записа представляват приблизително 1 на 100 от прегледаните от нея данни.
Номера на сметки, салда, пароли, еднократни кодове за достъп, данни за банкови карти и държавни идентификационни номера като PAN или Aadhaar не фигурират сред категориите, описани в документа. Основният риск при изброените категории е свързан със социално инженерство и представяне под чужда самоличност: обаждане или съобщение, използващо името на клиента, мобилния номер, датата на раждане, адреса, банковия клон и вътрешния идентификатор, за да изглежда, че произхожда от самата банка.
Предупреждението е достигнало до банката на 16 октомври чрез нейния доставчик на разузнаване за заплахи, CERT-In (националния екип за реагиране при инциденти с компютърната сигурност на Индия) и Defense Cyber Agency (киберагенцията на въоръжените сили към Министерството на отбраната).
Банката е активирала процедурите си за реагиране при инциденти и ограничаване на щетите и е ангажирала независима фирма за киберсигурност от списъка с одобрени одитори на сигурността на CERT-In, която да направи оценка на това, което документът определя като „предполагаема компрометация“.
Инцидентът няма съществено въздействие върху основните оперативни дейности, финансовите резултати или непрекъсваемостта на работните процеси на банката, се посочва в документа. Това се отнася до бизнеса на самата институция, но не и за нейните клиенти.
В документа не се споменава конкретен атакуващ, форум или набор от данни. Числото от около 375 000 обаче съвпада с твърдение, публикувано от профила за мониторинг CyberPulse56 в платформата X на 16 октомври.
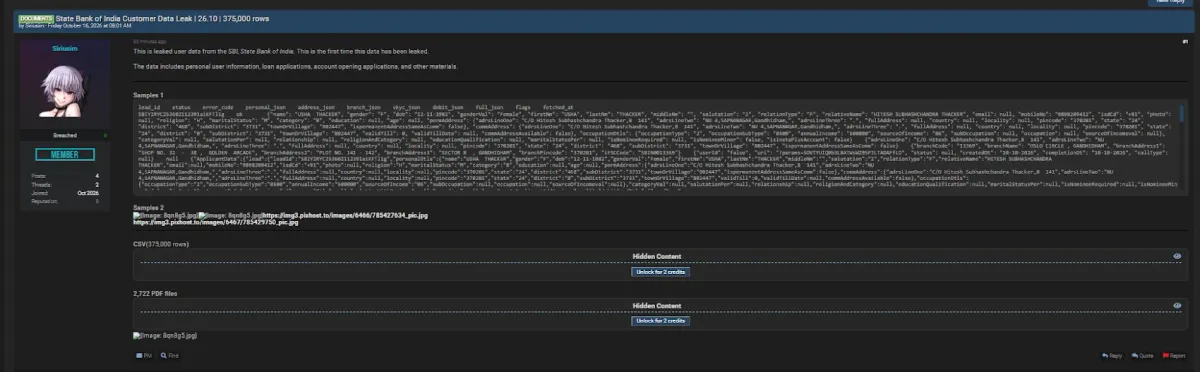
В профила се посочва, че киберпрестъпник с псевдоним Siriusim твърди, че е разпространил клиентски документи и лични данни, свързани със SBI: 375 000 реда в CSV формат и 2722 PDF документа, за които се твърди, че съдържат лична информация, молби за кредити и придружаваща документация, формуляри за откриване на сметки и адреси.
Изданието The Free Press Journal е прегледало обявата в BreachForums – форум за киберпрестъпления, използван за търговия с откраднати данни – и е открило 4 примерни записа, публикувани към офертата. Телефонните номера в извадката са били валидни. Профилната снимка в WhatsApp на един от номерата е съвпаднала със снимката паспортен формат в документа за проверка на самоличността (KYC) на съответното лице, която злонамереният субект също е публикувал.
Тази проверка обхваща само 4 записа и не доказва автентичността на целия масив, нито неговия произход. Примерите са свързани предимно с кредити и съдържат полета от проверки за самоличност (KYC), като не показват дали данните принадлежат на самата SBI, на някое от нейните дъщерни дружества или на външен доставчик, обработващ банкови заявления.
Нищо в подадения от банката регулаторен документ не свързва нейния анализ с въпросната обява, а институцията не посочва дали 2722-та PDF документа са били част от това, което е изследвала.
Въпросът дали изобщо е била компрометирана система на SBI остава отворен. Документът оставя изясняването на източника на данните на текущото разследване и не посочва дата, на която данните са се появили за първи път.
В съобщението не се споменава дали засегнатите клиенти са уведомени или ще бъдат уведомени. Страницата за киберсигурност на банката, актуализирана за последно през юни, съветва потребителите да съобщават за всеки киберинцидент на report.phishing@sbi.co.in или на националната гореща линия за киберпрестъпления 1930. Това обаче е общ съвет, публикуван преди инцидента.
Bank of Baroda, друга държавна банка, съобщи пред борсите на 27 юли за инцидент със сигурността с почти същите думи, включително „предполагаема компрометация“, след като е получила „съобщение от анонимен източник, претендиращ за достъп до определени данни“. В онзи случай като предварителна причина беше посочена „потенциална компрометация на служебна електронна поща (BEC)“, докато SBI не посочва конкретна причина.