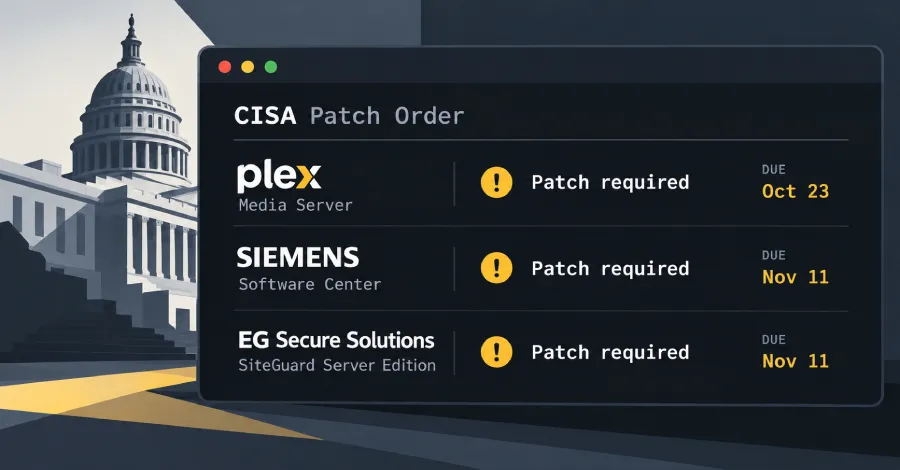
Американската Агенция за киберсигурност и сигурност на инфраструктурата (CISA) във вторник добави четири уязвимости към своя каталог с известни експлоатирани уязвимости (KEV), включително четири слабости, засягащи Plex Media Server, общо наричани Plex2Shell.
Уязвимостите са изброени по-долу:
- CVE-2026-96652 (CVSS оценка: 5.3) - Уязвимост от тип фалшифициране на заявка от страна на сървъра (SSRF) в Plex Media Server
- CVE-2026-96654 (CVSS оценка: 6.9) - Уязвимост при неправилна неутрализация на кодирани URI схеми в уеб страница в Plex Media Server
- CVE-2026-96655 (CVSS оценка: 5.3) - Уязвимост от тип фалшифициране на заявка от страна на сървъра (SSRF) в Plex Media Server
- CVE-2026-96656 (CVSS оценка: 8.6) - Уязвимост при външен контрол върху име на файл или път в Plex Media Server
Според изследователя по сигурността Zach Main, който откри и докладва уязвимостите, отдалечен нападател може да навърже четирите уязвимости във верига, за да постигне отдалечено изпълнение на код без автентикация. Проблемите бяха адресирани във версия 1.43.3.10861 на Plex Media Server, пусната на 3 август 2026 г.
Добавянето на четирите уязвимости към каталога KEV следва доклад от изследователя по сигурността boredhackerblog, който установи, че киберпрестъпници използват слабостите за внедряване на копачи на криптовалута и зловреден софтуер тип прокси.
CISA също така маркира като активно експлоатирани още две уязвимости. Едната от тях е слабост за странично зареждане на DLL (DLL sideloading) в Siemens Software Center (CVE-2026-110936, CVSS оценка: 8.4), която е била злоупотребена при ClickFix атаки чрез платформа, наречена Romulus.
Вторият дефект в сигурността е грешка при инжектиране на команди в EG Secure Solutions SiteGuard Server Edition (CVE-2026-106931, CVSS оценка: 8.5), за която японската компания потвърди, че се експлоатира. Към момента не са налични допълнителни подробности относно дейността по експлоатацията.
CISA настоятелно призовава агенциите от Федералния граждански изпълнителен клон (FCEB) да инсталират корекции за сигурност за CVE-2026-106931, CVE-2026-96656 и CVE-2026-96654 до 23 октомври 2026 г., а за останалите – до 3 ноември 2026 г.