Хактивистка група, свързана с Беларус, е прекарала близо две години в мрежата на руска здравна организация.
Според доклад, публикуван от руската компания за киберсигурност Solar, дейността се приписва на клъстер от заплахи, наречен Partisan Zmiy, известен още като Cyber Partisans.
Известна с активността си поне от 2020 г., групата има опит в нанасянето на удари срещу промишлени предприятия и държавни агенции в Русия и Беларус със задна врата (backdoor), наречена Vasilek, която използва Telegram за командване и контрол (C2) и източване на данни.
Някои от атаките също така са използвали фишинг примамки за разпространение на инсталатор, който едновременно внедрява легитимната VPN програма FortiClient в системата и програма с отворен код, известна като DNSCat2, която позволява на атакуващите да поемат контрол над заразения хост.
Забележителен аспект на този злонамерен субект е способността му да организира разрушителни атаки с програма за унищожаване на данни (wiper), наречена Pryanik, заедно с предприемането на стъпки за систематично изчистване на регистрационните файлове за събития на Windows (event logs) чрез помощен инструмент, наречен Evlx.
Дъщерното дружество на Rostelecom заявява, че е открило проникването през декември 2025 г., въпреки че доказателствата сочат, че най-ранните признаци на компрометиране датират от началото на 2024 г. Името на атакуваната организация не се посочва. Точният вектор за първоначален достъп, използван за пробива, също остава неизвестен.
За разлика от други атаки, свързани с Cyber Partisans, атакуващите са останали в мрежата за продължителен период от време, без да извършват каквато и да е разрушителна дейност, което бележи известна промяна в техния начин на действие (modus operandi).
„Атакуваната организация притежаваше обширна инфраструктура и двупосочни доверени отношения с множество дъщерни медицински институции“, посочват от Solar. „Предполагаме, че липсата на смущения в инфраструктурата се дължи именно на стойността на този достъп за по-нататъшен шпионаж и атаки чрез доверени връзки.“
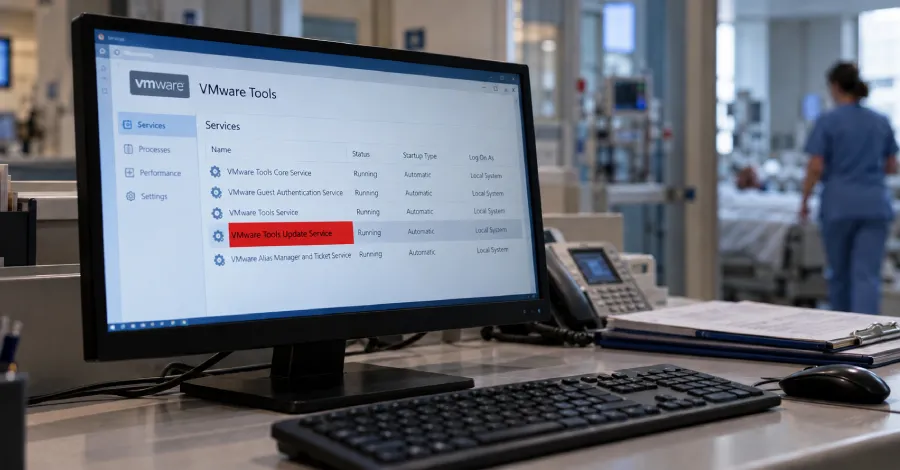
Като част от проникването е наблюдавана услуга за зареждане и планиране („vmauad“), която се маскира като легитимен компонент на VMware, за да поддържа постоянно присъствие (persistence) и да избягва повърхностна проверка. За да постигнат това, атакуващите са се възползвали от надеждна, но ненаблюдавана директория на VMware Tools, за да поставят зловредни изпълними файлове или да заменят легитимни DLL библиотеки на VMware със зловредна версия (vmtools.dll), съдържаща задната врата.
Основната отговорност на услугата на Windows е да стартира фалшивия двоичен файл C:\Program Files\VMware\VMware Tools\authd.exe, който освен че стартира GOST тунел всяка събота от 22:00 до 23:00 ч., изпълнява обновена версия на Vasilek (версия 1.5.8) еднократно, осем часа след стартирането на услугата.
След като бъде инсталиран, Vasilek разполага с възможности да събира информация за заразения компютър, да изпълнява команди на Windows, да стартира и прекратява процеси, да прехвърля файлове, да прави екранни снимки, да записва натисканията на клавиши и да ескалира привилегии чрез runas. Той може също така да предотврати преминаването на машината в режим на заспиване, както и да се обновява или премахва самостоятелно.
Едно ново допълнение е командата move_cursor, която, както подсказва името, позволява на задната врата да движи курсора и да симулира потребителско въвеждане на екрана на жертвата.
„Групата последователно инвестира в стелт техники и оперативна сигурност, а не в нови възможности: обвързване с името на хоста в два независими компонента, планирано нощно стартиране на зловреден код, наследяване на системни прокси настройки, маскиране като легитимно инсталиран, но неизползван софтуер, ротация на файлове по едни и същи пътища, манипулиране на времеви отпечатъци (time-stomping), потискане на изходящи съобщения и анонимни съобщения от името на групата в операторски чатове“, съобщават от Solar.
„Наборът от функции на задната врата остава до голяма степен непроменен през четири ревизии. Поради блокирането на Telegram в Русия от доставчиците на интернет услуги, комуникацията между задната врата Vasilek и C2 сървъра е станала нестабилна.“
Разкритието идва в момент, когато Solar разкри и подробности за фишинг кампания, използваща прикачени JavaScript файлове, имитиращи документи на бизнес тематика, като плащания и поръчки за покупки, за доставка на неизвестно досега семейство зловреден софтуер, наречено HypeAgent.
Този зловреден софтуер за Windows е пълнофункционален троянски кон, предназначен да поеме пълен контрол над заразените системи, притежаващ способността да краде файлове, да отваря конзола, да сменя тапета на работния плот, да включва уеб камера, да регистрира натисканията на клавиши, да стартира скрити VNC и RDP сесии, да управлява мишката и дори да внедрява копач на криптовалута.
Той също така е способен да краде бисквитки (cookies), свързани с Discord, Steam, GitHub, Instagram, Telegram, Binance, ChatGPT, Claude и Cursor, както и да манипулира инсталираното приложение за портфейл Exodus, за да инжектира JavaScript, който може да събере паролата на жертвата, ПИН кода, мнемоничната фраза и частния ключ.
По-рано този юни Solar наблюдава и легитимна инфраструктура, компрометирана от ботнет зловреден софтуер ProxyCB proxyware, извършващ автоматизирани заявки към руски уебсайтове и онлайн платформи, като същевременно идентифицира възможни припокривания между инфраструктурата на ботнета и историческа дейност, свързана с TeamSpy — клъстер от заплахи, известен със злоупотребата с TeamViewer за улесняване на разузнаването и кражбата на данни.
Миналия месец Министерството на правосъдието на САЩ (DoJ) повдигна обвинения срещу Сержан Тамирланович Актулаев, 40-годишен руски гражданин, екстрадиран от Кипър през май 2025 г., за експлоатиране на услугата за онлайн съобщения на добре позната фрийланс платформа с цел изпращане на заредени със зловреден софтуер прикачени файлове в Excel до около 80 000 от нейните потребители през 2016 и 2017 г. чрез използване на 255 фалшиви профила.
Атаките са довели до разгръщане на два вида зловреден софтуер — вариант на TVRAT (известен още като Sheldor, SpyAgent, TeamBot, TeamSpy и TVSPY) и DarkVNC, за събиране и изпращане на данни от компрометирания компютър към отдалечен сървър под контрола на атакуващия. Смята се, че хиляди компютри са били заразени в резултат на тази схема.