Microsoft въведе нова система за оценка на докладите във всички свои програми за възнаграждаване за открити бъгове (bug bounty), превръщайки предоставените от изследователите по сигурност доказателства в ключов фактор за техните възнаграждения.
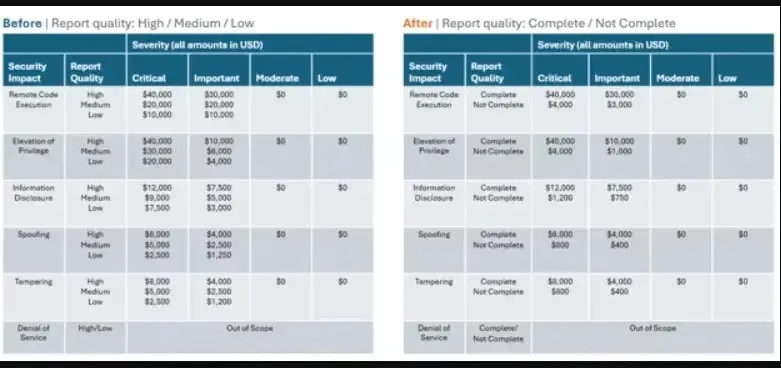
В рамките на програмата за Azure отговарящите на условията критични доклади за отдалечено изпълнение на код и ескалация на привилегии могат да донесат 40 000 долара, когато са оценени като „Пълни“ (Complete), в сравнение с 4 000 долара, когато са отбелязани като „Непълни“ (Not Complete).
Промяната важи за доклади, подадени след 20 октомври 2026 г. в 8:00 ч. тихоокеанско време. По-ранните подавания остават предмет на предходните изисквания за качество на докладите.
От Microsoft посочват, че актуализацията има за цел да намали запитванията за липсващи подробности и да помогне на екипите по сигурност да възпроизвеждат и оценяват уязвимостите по-бързо.
Сумата от 40 000 долара не е стандартно плащане за всяка уязвимост в Azure. Програмата Azure Bounty обвързва наградите със сигурностното въздействие, критичността и пълнотата на доклада.
Microsoft предлага 40 000 долара за пълни доклади за уязвимости в Azure
Критичните доклади за разкриване на информация носят основни възнаграждения от 12 000 долара при пълен доклад и 1 200 долара при непълен. Критичните доклади за подправяне на идентичност (spoofing) и манипулиране на данни (tampering) се класират съответно за 8 000 или 800 долара.
Доклади от категория „Важни“ за отдалечено изпълнение на код могат да получат 30 000 долара, ако са пълни, срещу 3 000 долара, ако са непълни. Публикуваният диапазон на възнагражденията за Azure остава от 400 до 60 000 долара, като са възможни и допълнителни бонуси по преценка на Microsoft. Определени сценарии с голямо въздействие предвиждат и процентни увеличения.
Пълният доклад не гарантира автоматично плащане, нито прави уязвимостта критична. Microsoft оценява тежестта и отражението върху сигурността отделно. Подадените сигнали за Azure трябва също така да отговарят на правилата на програмата, включително да демонстрират валиден проблем върху най-новата и напълно обновена с всички корекции за сигурност версия на услугата или продукта.
Microsoft изисква ясни стъпки за възпроизвеждане, надеждна концептуална демонстрация (proof of concept), вид на уязвимостта и точен технически анализ. Изследователите трябва да идентифицират засегнатата среда, съответните версии, изискванията за атака и какво би могъл да постигне даден атакуващ. Когато е възможно, те трябва да обяснят и първопричината за проблема.
Основният тест е дали инженер, който не е запознат с констатацията, може да я възпроизведе и оцени единствено чрез първоначално подадената информация. Липсата на задължителна подробност или подкрепящ файл може да доведе до оценка „Непълен“, дори ако по-късно Microsoft поиска допълнителни данни.
Изискванията за доказателства зависят от характера на уязвимостта. Докладите за повреждане на паметта (memory corruption) може да изискват данни за сривове (crash data), стекове от извиквания (call stacks) и сорс код на концептуалната демонстрация.
Констатациите за пренасочване на файлове може да изискват регистрационни файлове от Process Monitor, докато докладите за NTLM принуда или препредаване (relay) може да се нуждаят от прихванати мрежови пакети. Констатациите за уеб приложения могат да изискват видеозаписи и скриптове.
Изследователите трябва да въвеждат стъпките за възпроизвеждане и техническите детайли директно в съответните полета на портала MSRC Researcher Portal. Прикачен документ не замества тези полета. Ръководството на Microsoft за пълнота на доклада разяснява необходимите доказателства.
Microsoft посочва, че изследванията с помощта на изкуствен интелект улесняват масовото подаване на потенциални констатации. Компанията приветства използването на AI, но докладите все пак трябва да съдържат точен анализ и доказателства, които нагледно демонстрират проблема.
Предишни доклади за пропуски при фалшифициране на приложения в Azure показват защо точният метод за заобикаляне на защитата е от решаващо значение. Изследователите демонстрираха как невидими Unicode символи могат да преодолеят ограниченията за запазени имена на приложения.
Отразяването на уязвимост при автентикация в Microsoft също илюстрира връзката между проучването, оповестяването и отстраняването на уязвимостта. След получаване на доклада Microsoft ограничи засегнатата крайна точка и възнагради изследователя с 5 000 долара.
За изследователите практическата промяна е, че документирането вече има пряко финансово измерение. Валидната констатация изисква възпроизводима демонстрация, подкрепени с факти технически твърдения и нужните файлове още от самото начало. Тестването все така трябва да остава в рамките на правилата на Microsoft, вместо да надхвърля разрешения достъп единствено за доказване на по-голямо въздействие.