Оператори на рансъмуер са използвали комерсиални инструменти с изкуствен интелект, за да подпомагат планирането на прониквания, управлението на информация за жертвите и подготовката на изнудването, сочи ново разследване.
Но системите, на които са разчитали, също така са водили подробни записи за тяхната дейност. Публично достъпен сървър е разкрил чат сесии с ИИ, откраднати идентификационни данни, бележки за кампании и изходен код, предоставяйки на изследователите поглед върху работния процес на операторите.
Разкритите файлове свързват дейността с филиали, опериращи с INC Ransomware и The Gentlemen Ransomware. Те включват 46 компилации на енкриптора INC, подготвени за шест жертви, както и доказателства, че енкриптор е бил стартиран на компютър на жертва.
Изследователите предупреждават, че записите показват организации на различни етапи: някои са били посочени само за разузнаване, докато при други е имало по-дълбок достъп или е било достигнато до изнудване. Техническият доклад на SOCRadar описва констатациите в детайли.
Анализатори от отдела за изследване на заплахите на SOCRadar (STRU) са идентифицирали компрометираната открита инфраструктура в края на септември 2026 г. Екипът е открил един отворен сървър, съдържащ данни от сесии с ИИ, споделена база от знания и код за рамка, наречена Phantom.
Регистрационни файлове, конфигурационни файлове и идентификационни данни на този сървър са отвели изследователите до още шест открити сървъра. Заедно системите са съдържали записи за активността спрямо жертвите, инструменти, зловреден софтуер и планове за изнудване.
Хакери използват Claude AI за планиране на рансъмуер атаки
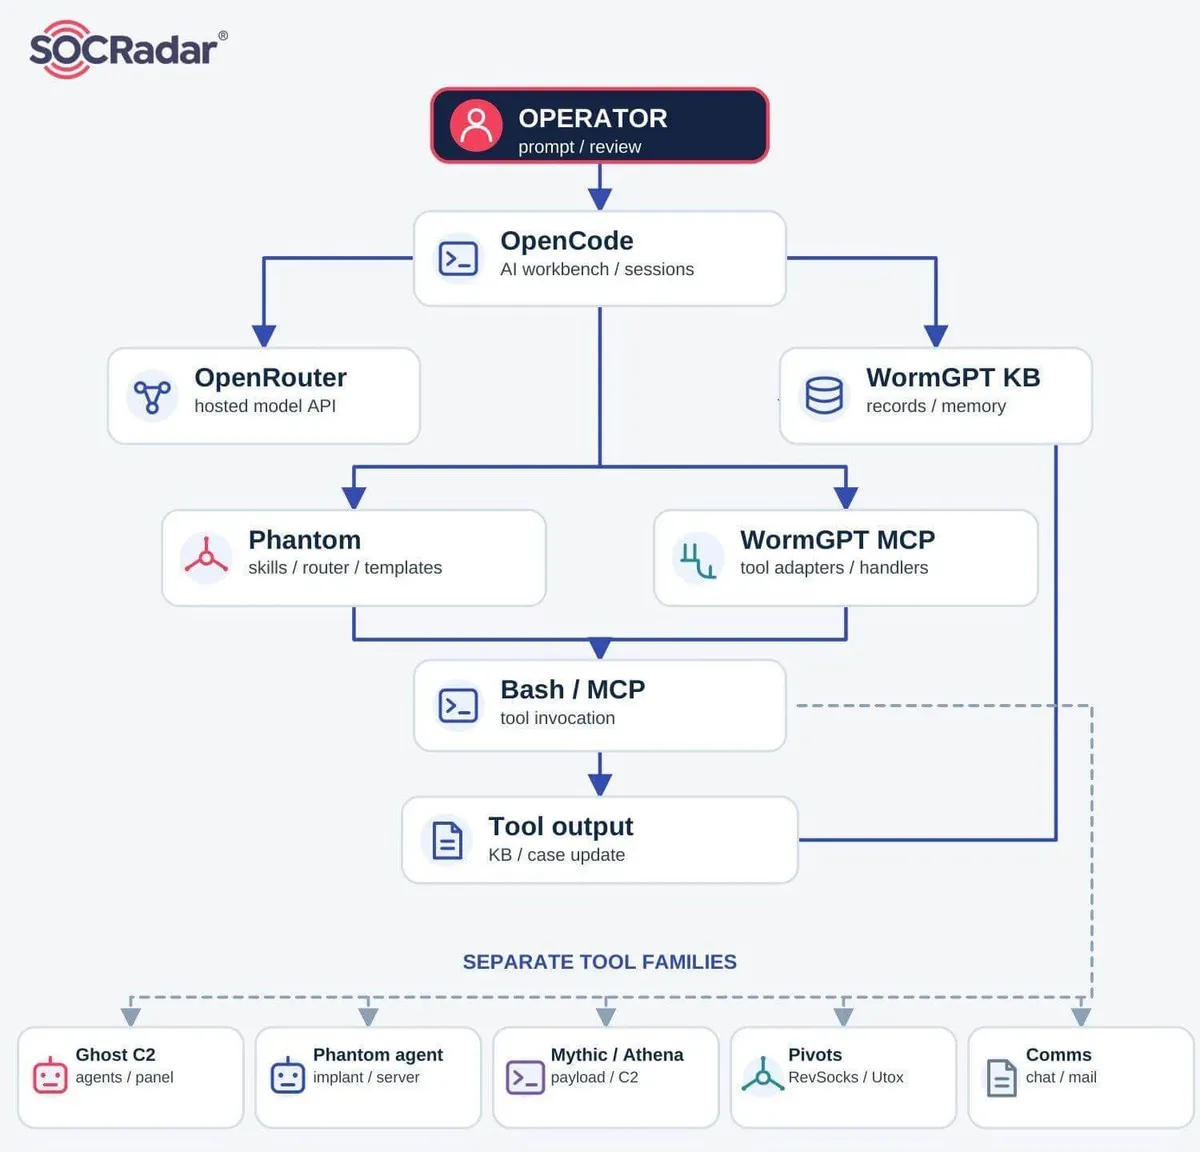
Операторите са използвали OpenCode като интерфейс към модели, хоствани чрез OpenRouter. STRU е прегледал 8 257 съобщения в 133 сесии и е установил, че ИИ е помогнал за планиране на разузнаването, подбор на техники, генериране на команди, отстраняване на неизправности в инструменти, преглед на откраднати данни и изготвяне на чернови за материали за изнудване.
Claude Opus 4.6 и Kimi K3 са били сред търговските модели, посочени в доклада; констатациите описват операция, подпомагана от ИИ, а не доказателство, че единствено Claude е изпълнявал всяка задача.
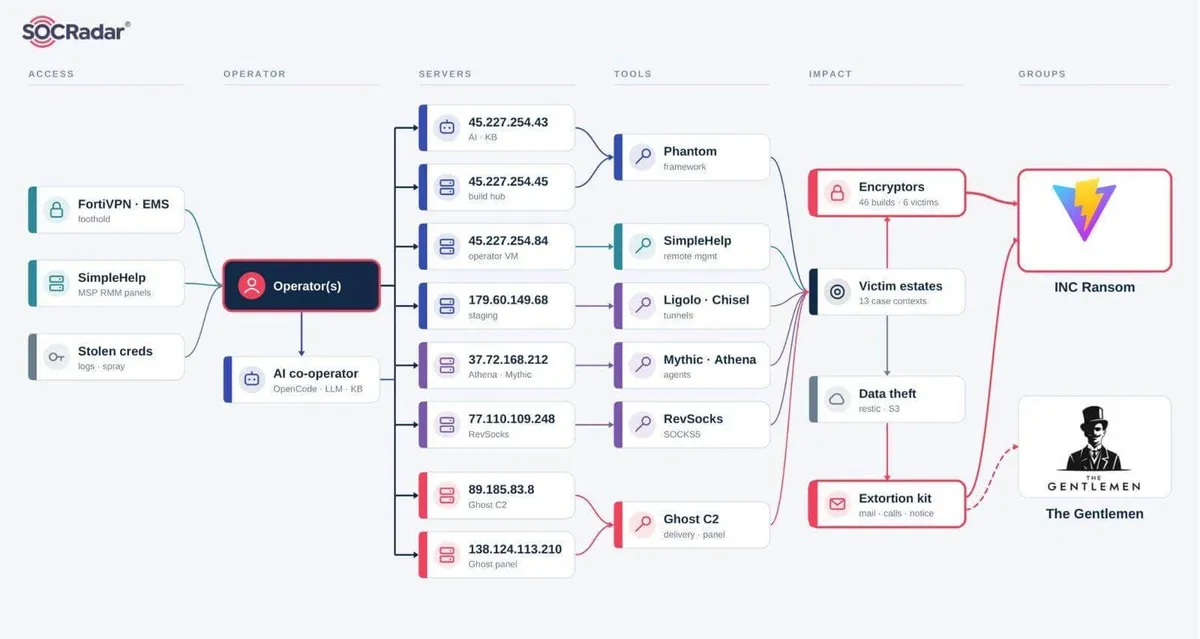
Човешките оператори са останали активно ангажирани. На ИИ е било възложено да координира действията и да изчаква одобрение, което прави конфигурацията по-близка до асистент, направляван от човек, отколкото до независима система.
Когато даден модел е отказвал заявка, операторът понякога я е преформулирал като оторизирана оценка от червен екип (red-team). Операторите са използвали и промпт с персона „WormGPT“, но STRU посочва, че това е било етикет на промпт, а не доказателство, че са използвали отделен нецензуриран модел.
Паметта на системата се е превърнала в основна уязвимост. Нейната база от знания е проследявала жертви, идентификационни данни и напредъка на кампаниите, докато регистрационните файлове на чатовете са показали как операторите са планирали и адаптирали работата си.
Записаните разходи за ИИ надхвърлят 23 920 щатски долара според отчетите на акаунтите в SOCRadar. Публичният достъп е превърнал тези лични работни бележки в доказателства, които разследващите могат да проучат.
Периферните системи са били ключов входен пункт
Записите на операторите описват опити за получаване на достъп чрез отворени към интернет системи за управление и отдалечен достъп. Те съобщават за експлоатация на уязвимостта в FortiClient EMS CVE-2026-35616, уязвимостта в SimpleHelp CVE-2024-57727 и уязвимостта в cPanel/WHM CVE-2026-41940.
Тези данни произлизат от собствените записи на операторите и не са независимо потвърдени от STRU. За SimpleHelp в записите се твърди за 242 засегнати IP адреса; по-ранният доклад за уязвимости в SimpleHelp обяснява защо недостатъците в инструментите за отдалечена поддръжка могат да изложат на риск свързаните клиентски мрежи.
От CISA отделно предупредиха, че атакуващи с рансъмуер са експлоатирали CVE-2024-57727 в системи на SimpleHelp, в които не са инсталирани корекции за сигурност. Агенцията призова организациите да обновят уязвимите инстанции и да проверят за признаци на компрометиране, включително там, където система на доставчик на услуги се свързва с клиентски среди.
Според информацията атакуващите в разследването на SOCRadar са използвали също така откраднати или повторно използвани идентификационни данни, за да се придвижват между системите. В един случай повторно използвана парола е отворила достъп до множество услуги, включително отдалечен достъп, сървъри и инструменти за архивиране.
След като са проникнали вътре, операторите са претърсвали мрежите, събирали са идентификационни данни и са се фокусирали върху финансови, административни (HR), правни и изпълнителни файлове. Разкритият набор от инструменти е включвал Phantom, софтуер за командване и контрол Ghost и RevSocks, който може да тунелира трафик.
Изследователите са открили и инструмент, създаден да възпрепятства работата на някои продукти за сигурност. В доклада се посочва, че операторите са подготвили енкриптори INC за Windows и Linux, но планираното внедряване срещу тези цели на 1 октомври 2026 г. не е потвърдено. Екранна снимка от 30 септември обаче показва енкриптор, работещ в среда на жертва.
Записите сочат, че кражбата на данни и заплахите за тяхното публикуване биха могли да имат същото значение като криптирането на файлове. Операторите са използвали финансова и клиентска информация за жертвите, за да формулират искания и да планират натиск, включително обаждания по предварителен сценарий.
Това по-широко преориентиране към кражба на данни и заплахи се наблюдава и в други случаи; Cybersecurity News вече докладва за изнудване с рансъмуер без криптиране.
SOCRadar свързва разкритите системи с дейност, включваща както INC, така и The Gentlemen, но не прави заключение, че двете групи са имали официален съюз.
Изследователите считат за по-вероятно обяснение споделена оперативна среда или доставчик на услуги, подпомагащ различни партньори на рансъмуер.
Техните записи посочват 62 организации, но само четири са били публично обявени за изнудване; други са били на по-ранни етапи, включително разузнаване или първоначален достъп.
За защитниците случаят подчертава необходимостта от инсталиране на корекции за сигурност на откритите периферни системи и тези за отдалечен достъп, ограничаване на интерфейсите за управление, използване на многофакторно автентикиране за отдалечено администриране и преглед на акаунтите и VPN настройките за неочаквани промени.
Организациите трябва също така да защитят резервните копия от пряк достъп от компрометирани акаунти и да наблюдават инструментите за отдалечено управление и големите изходящи трансфери.
Основният поучителен извод от инцидента е ясен: ИИ може да помогне на престъпниците да координират сложна дейност, но слабо защитената инфраструктура и запазените регистрационни файлове могат да разкрият цялата операция зад нея.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Бележка |
|---|---|---|
| IP | 45.227.254[.]43 | OpenCode, база от знания и Phantom |
| IP | 179.60.149[.]68 | Междинна подготовка и отправна точка (staging and pivot) |
| IP | 45.227.254[.]45 | Център за компилиране и внедряване |
| IP | 45.227.254[.]84 | Kali / хост за виртуални машини |
| IP | 77.110.109[.]248 | Хост за RevSocks |
| IP | 89.185.83[.]8 | Ghost / доставка |
| IP | 138.124.113[.]210 | Ghost панел |
| Домейн | system-strategy[.]org | Ghost / Phantom пренасочваща зона |
| Домейн | iquickline[.]com | Phantom / Athena C2 зона |
| Домейн | mcgrawney[.]com | Phantom пренасочваща зона |
| Домейн | driverupdate[.]app | Изведена от експлоатация C2 зона |
| Домейн | stackpathcloud[.]com | Изведена от експлоатация C2 зона |
| Домейн | cloud-update[.]live | MeshCentral C2 фасада |
| Домейн | bossprotect[.]com | Домейн за поща / фишинг |
| Домейн | trulitesupport[.]com | Имитираща страница за клиентски известия |
| Домейн | incblog[.]su | Огледален сайт на INC за изтичане на данни |
| Onion | incpaykabjqc2mtdxq6c23nqh4x6m5dkps5fr6vgdkgzp5njssx6qkid[.]onion | INC портал за плащания |
| Onion | incblog6qu4y4mm4zvw5nrmue6qbwtgjsxpw6b7ixzssu36tsajldoad[.]onion | INC сайт за изтичане на данни |
| Onion | incblog4uttkxd6b4grii6k2qcj2tn5k37seep5xto3dlghyqla7u7qd[.]onion | Снимка на INC сайта (snapshot) |
| Onion | incadmd42ytgp4hwkejirji4m6pcbacazoeic7fc5sd27nr7it5ajyqd[.]onion | INC контролен панел / чат |
| Onion | z26qmezqaixjp3k6spvdpool4us6m3ei453f7wgl7gouojmp2ttkdgad[.]onion | Наследена скрита услуга на Rocket.Chat |
| URL път | /assets/js/analytics.js | Маскиран път на зареждащия модул (loader) |
| SHA-256 | ffca6aa96572743200f9f0040a3e435766f6d7c15d6a4c72045a0cbb4db72eb4 | INC билд A |
| SHA-256 | 0ae4447d755593ee1931170d4187a07a29bf0690179acc39b7400a4c65cd07c5 | INC билд B |
| SHA-256 | 14b711bd51096796ac6b38c30e3cced197831092956a4c6ff8d1f5ebb4432212 | INC билд C |
| SHA-256 | ec4ba1d570601eaa1474ab7cfffafcff218a717e44e8d2d22ed0573676b0463e | INC пакет 1, Windows |
| SHA-256 | ca02f60942a43d8f8b973baa3231df1f8c26328750baa2ed8d4cf07335084ebb | INC пакет 2, Windows |
| SHA-256 | ffd47c59a9960a293002c4fff481f613892599191356589eb7b6950ef7465918 | INC пакет 3, Windows |
| SHA-256 | 70f28e18e7f4083cd542e6bff6b2682f3876c5ef4bcf4323aa22a6d03d4a8a82 | INC пакет 1, Linux |
| SHA-256 | 7ad718a530a2913f775e62c656060af79ffde5c1f2c04138bcc068142f162a20 | INC пакет 2, Linux |
| SHA-256 | 4286e7035096d002a0f90aca19b93504d7c69354cf0c76eb8b3c93bae2b7885a | INC пакет 3, Linux |
Забележка: IP адресите и домейните са умишлено обезвредени (defanged, напр. [.]), за да се предотврати случайно резолване или отваряне на хипервръзки. Възстановявайте ги само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.