Изследователи по киберсигурност разкриха подробности за непубликуван досега клъстер от заплахи, свързан с Китай и известен като Bronze Sandcastle, за който е наблюдавано, че атакува организации в Азия и Африка от средата на 2025 г.
„Най-отличителният технически белег на Bronze Sandcastle е последователното използване на странично зареждане на DLL (DLL sideloading) чрез Sandboxie“, заяви изследователят по сигурността от Sophos Габор Сапанос в публикация от вторник.
Между август 2025 г. и август 2026 г. атаките, предприети от киберпрестъпника, доведоха до жертви във Филипините, Тайван, Афганистан, Намибия и вероятно Южна Корея. Доказателствата сочат, че Bronze Sandcastle е най-активен в часовата зона UTC+8.
Страничното зареждане на DLL е популярна техника за атака, която се възползва от начина, по който Windows зарежда DLL файлове, позволявайки на атакуващия да подведе легитимна програма да зареди зловреден DLL файл.
Когато дадено приложение се стартира, то трябва да зареди различни DLL файлове, за да функционира правилно. Ако приложението не посочва пълния път към необходимия DLL, операционната система го търси в предварително определена последователност от директории.
Атакуващият може да се възползва от това поведение, като постави зловреден DLL със същото име като легитимния на място, което Windows претърсва преди папката, съдържаща действителния DLL. По този начин, когато легитимното приложение се стартира, то пристъпва към зареждане и изпълнение на зловредния DLL, осигурявайки на атакуващия вход към системата.
„Тъй като злонамереният код се изпълнява от доверено и често цифрово подписано приложение, има по-малка вероятност да бъде маркиран от антивирусен софтуер и други решения за сигурност“, отбеляза Zscaler в анализ от миналата седмица.
„Ако легитимното приложение работи с повишени привилегии, зловредният DLL ще наследи същите тези права, позволявайки на атакуващия да извършва по-чувствителни действия в системата.“
Освен това техниката осигурява персистентност, ако компрометираното приложение е конфигурирано да се стартира автоматично при всяко рестартиране на системата, като по този начин позволява на кода на атакуващия да се изпълнява на заразения хост.
От Sophos посочват, че са наблюдавали разполагане на легитимни изпълними файлове на Sandboxie в множество среди на жертви, заедно със зловреден файл „sbiedll.dll“, което от своя страна кара довереното приложение („SandboxieWUAU.exe“) да зареди контролиран от атакуващия код по време на изпълнение.
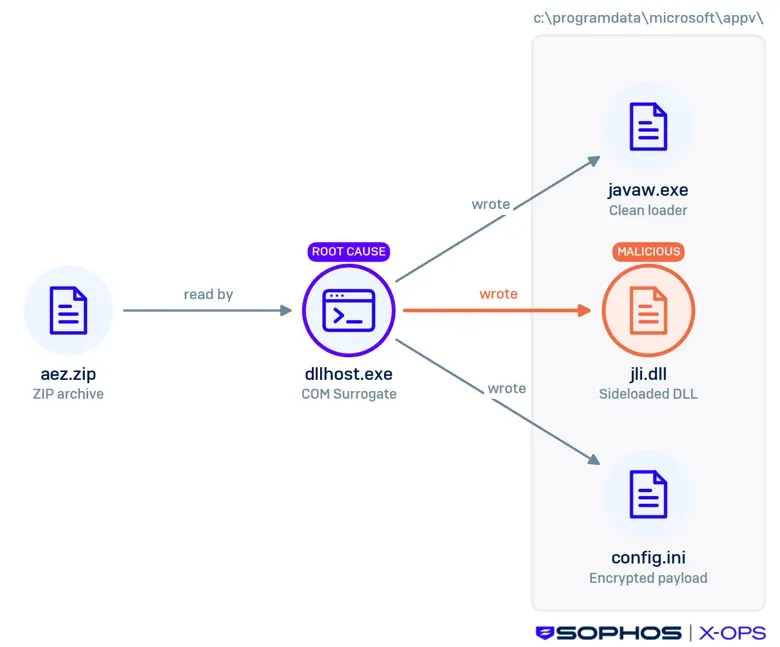
Освен Sandboxie, Bronze Sandcastle се възползва от още седем други комбинации за странично зареждане на DLL –
- javaw.exe (Java приложение) - jli.dll
- Krita.exe (приложение за дигитално рисуване Krita) - Krita.dll
- NvdaHelper.exe (NVDA NonVisual Desktop Access) - NvdaHelperRemote.dll
- Jcef_helper.exe (Java Chromium Embedded Framework Helper) - Libcef.dll
- Vmmap.exe (Sysinternals анализатор на паметта на процеси) - version.dll
- LineAppMgr.exe (приложение за съобщения LINE) - msvcp140.dll
- bginfo64.exe (Sysinternals помощна програма за показване на системна информация) - snmpapi.dll
„Странично заредените DLL файлове обикновено четат и изпълняват зловреден код, съхраняван в криптирани конфигурационни файлове config.ini“, казват от Sophos. „Този дизайн минимизира статичното засичане и позволява на операторите да променят поведението, без да подменят изпълнимите DLL файлове. Преименувани легитимни изпълними файлове често се използват за сливане със средата на жертвите, като изпълнението води до активност на шелкод в оперативната памет, вместо до допълнителни следи върху диска.“
DLL файлът е проектиран да зареди и изпълни криптиран зловреден код („config.ini“), функциониращ като задна врата, предназначена да извлича списък с локални мрежи и потребителски акаунти, както и да събира системни метаданни, списък с работещи процеси, натиснати клавиши и екранни снимки. Към днешна дата са идентифицирани две различни версии на зловредния код: 1.1.5 и 1.1.7.
Установено е също, че зловредният код комуникира с външни сайтове (напр. file[.]io, gofile[.]io, ably[.]net и ably[.]io), вероятно в опит да получи допълнителни задачи от своите оператори. В допълнение, версия 1.1.5 е забелязана да използва dc.cathaypacifice[.]com и net.dpworldto[.]com за командване и контрол (C2).
От друга страна, при версии 1.1.7 на зловредния код е наблюдавана комуникация с хранилища в GitHub („github[.]com/LatonyCharnleyaW“) чрез API за изтегляне на криптирани конфигурационни файлове. Профилът в GitHub вече не е достъпен.
Това не е първият случай, в който китайски хакерски групи разчитат на странично зареждане на DLL, нито е първият, в който Sandboxie се използва при подобни атаки. През юли 2024 г. киберпрестъпникът APT41 използва различен изпълним файл, подписан от Sandboxie („taskhost.exe“), за странично зареждане на зловредна версия на „sbiedll.dll“, за да разположи в крайна сметка задна врата, наречена MoonWalk.
„Групата от заплахи използва предимно криптиран зловреден код и конфигурационни файлове, които се декодират по време на изпълнение, което означава, че статичните файлови детекции могат да бъдат неефективни“, заявиха от Sophos. „Организациите трябва вместо това да се съсредоточат върху поведенчески индикатори, като например DLL файлове, четящи локални файлове, последвани от незабавно изпълнение в паметта, което може да показва дейност по декодиране и подготовка.“