Едно убедително телефонно обаждане може да бъде напълно достатъчно, за да отвори път към корпоративната мрежа. Scattered Spider многократно използва социално инженерство, за да убеди служителите по техническа поддръжка (help desk) да нулират пароли или да прехвърлят многофакторната автентикация (MFA) към устройство, контролирано от атакуващ.
Вместо директно да преодолява защитните технологии, обаждащият се експлоатира процеса на поддръжка, предназначен да помага на служителите да възстановят достъпа си.
Този подход превръща рутинното възстановяване на профили в сериозен риск за сигурността. Даден атакуващ може да се представи за служител, който е загубил телефона си, сменил е номера си или е бил блокиран преди важна среща.
Личните данни, събрани от публични източници и изтекли бази данни, могат да направят историята да звучи автентично. Ако агентът по поддръжката приеме тези детайли като доказателство за самоличност, атакуващият може да получи достъп до профила на служителя, а оттам и до други фирмени услуги.
Изследователи от Flare, включително експертът по киберсигурност Jon DiMaggio, описват Scattered Spider като група за проникване, която използва социално инженерство, за да атакува служби за поддръжка, системи за управление на самоличността и процеси по възстановяване на акаунти.
Техният анализ също така предупреждава, че само по себе си обаждането до поддръжката не доказва, че Scattered Spider стои зад даден инцидент; приписването на авторство (attribution) изисква повече подкрепящи доказателства.
Групата е известна и под имена като UNC3944 и Octo Tempest, докато агенциите за сигурност проследяват свързаната дейност под различни обозначения.
Хакерите от Scattered Spider се възползват от обаждания до службите за ИТ поддръжка
MFA изисква от потребителите да докажат своята самоличност по повече от един начин, например чрез парола и известие на телефона. Но ако атакуващ убеди екипа по поддръжката да нулира акаунта или да регистрира ново устройство за удостоверяване, той може да успее да премине следващата проверка за вход точно като истинския служител.
Слабото място не винаги е самият продукт за MFA; това може да бъде процесът по промяна на методите, свързани с даден профил. Операторите на Scattered Spider могат първо да съберат информация за мишената от професионални профили, уебсайтове на компании, изтекли данни или други публични източници.
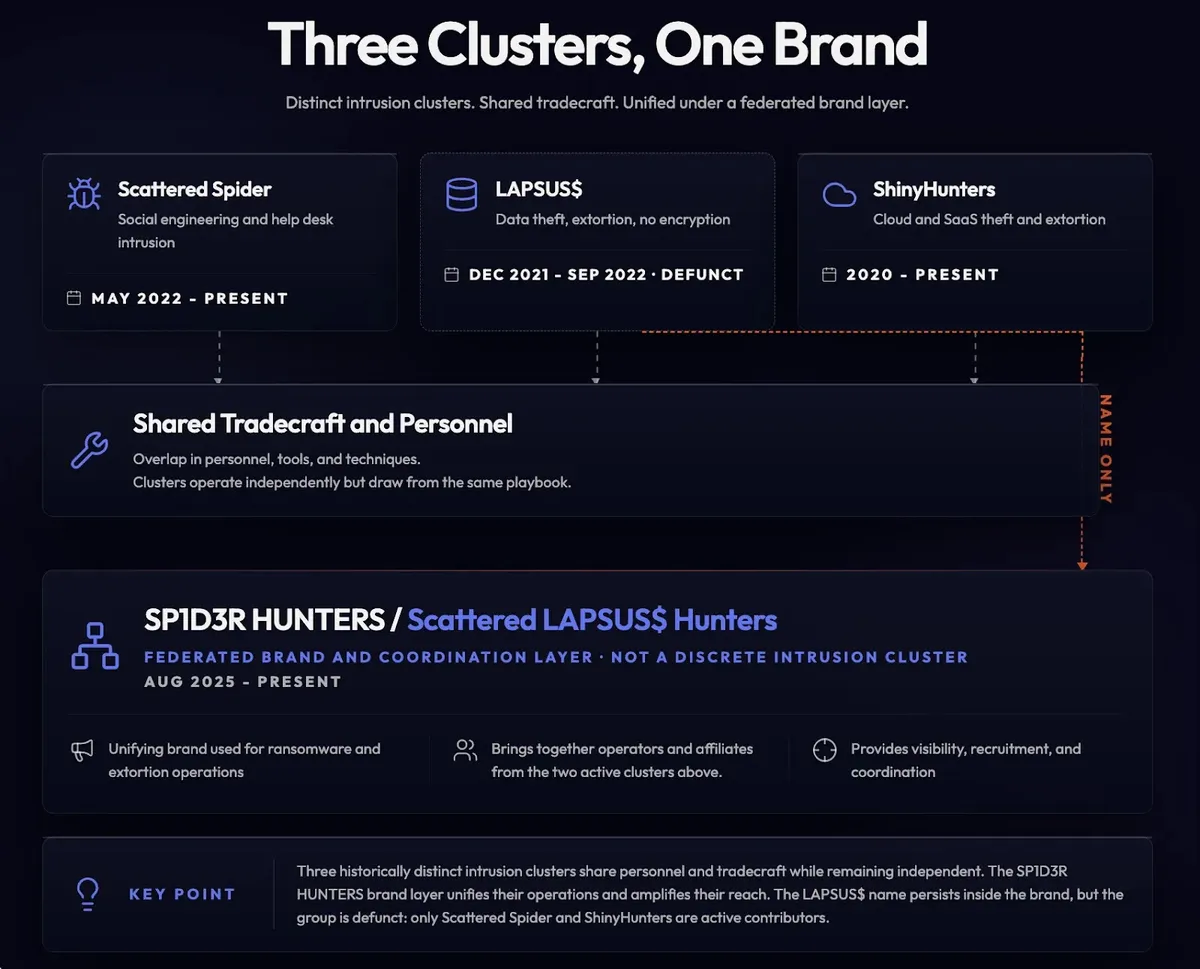
След това те могат да се обадят на поддръжката и да заявят, че не могат да използват обичайното си устройство. Успешното нулиране може да им осигури достъп до електронна поща, портали за единичен вход (SSO), виртуални частни мрежи (VPN) и облачни услуги.
Flare описва това като ориентиран към човешкия фактор път за проникване в корпоративните системи за управление на самоличността, вместо кампания, която разчита на нов софтуерен дефект.
Методът се появява редом с други начини за притискане или заблуда на потребителите. При MFA fatigue („изтощение от MFA“) атакуващият изпраща многократни заявки за вход с надеждата, че уморен или разсеян служител ще одобри някоя от тях.
При SIM-swap атака нападателят се опитва да поеме контрол над телефонния номер, използван за получаване на кодове за потвърждение. CISA и нейните партньори са документирали тези техники, заедно с телефонни обаждания, които убеждават персонала по поддръжката да нулира пароли или MFA токени.
Cyber Security News вече е докладвал за тактики за заобикаляне на MFA чрез техническата поддръжка, включително как представянето под чужда самоличност може да доведе до достъп до профила.
Други анализи са разглеждали фишинг платформи, използвани от Scattered Spider, както и по-широките рискове, описани в съвместния бюлетин за Scattered Spider.
Тези доклади илюстрират защо компаниите трябва да третират възстановяването на самоличността като част от своя периметър на сигурност, а не като рутинна сервизна задача.
Какво могат да направят атакуващите след получаване на достъп
Успешното компрометиране на акаунт може да предостави отправна точка за по-нататъшни действия. Атакуващите могат да получат достъп до фирмени услуги, да търсят по-високи привилегии, да създадат начини за запазване на достъпа или да използват легитимни инструменти за дистанционно управление.
Това може да направи дейността им по-трудна за разграничаване от нормалната ИТ работа. В някои случаи достъпът е последван от кражба на данни и изнудване или разполагане на ransomware.
Въздействието може да се разпростре отвъд първия компрометиран акаунт. Ако този акаунт притежава широк достъп чрез SSO или администраторски инструменти, даден атакуващ може да успее да достигне до множество системи, без да се налага да пробива индивидуално всяка една от тях.
Мащабът на всеки пробив зависи от правата на жертвата, контролите за сигурност и скоростта на реакция; нулирането през службата за поддръжка не означава автоматично, че цялата мрежа е компрометирана.
Докладът на Flare прави важно разграничение и по отношение на приписването на авторство. Телефонният фишинг (vishing) към служби за поддръжка вече се използва от киберпрестъпници в цялата екосистема, така че сам по себе си не бива да се разглежда като категорично доказателство за намесата на Scattered Spider.
Разследващите трябва да оценят цялостната картина, включително техническите доказателства, инфраструктурата и останалото поведение. Тази предпазливост е от съществено значение както за компаниите, които съобщават за инциденти, така и за анализаторите, оценяващи твърденията, направени от злонамерени субекти.
CISA препоръчва устойчива на фишинг MFA, включително методи, базирани на FIDO/WebAuthn или публични ключове, тъй като те са проектирани да противодействат на фишинг и не са уязвими на масирани push известия или SIM-swap атаки по същия начин като други решения.
Организациите трябва също така да засилят начините, по които службите за поддръжка верифицират самоличността преди промяна на парола, телефонен номер или MFA метод. По-сигурният процес на нулиране следва да използва доверен втори канал или проверен контакт, който вече е въведен в системата, вместо данни, предоставени по време на самото обаждане.
Промени с висок риск могат да изискват одобрение от мениджър или екипа по сигурност, а персоналът трябва да бъде обучен да проявява повишено внимание, когато обаждащият се създава усещане за спешност или настоява за заобикаляне на стандартните проверки. Компаниите трябва също да конфигурират предупреждения за необичайни регистрации на MFA устройства, повтарящи се заявки и възстановяване на профили, последвано от влизания от непознати локации.
Основният извод е ясен: MFA остава изключително ценна защита, но не може да компенсира слаб процес по възстановяване. Екипите по сигурност трябва да защитават хората и процедурите, контролиращи достъпа до акаунти, точно както устройствата и приложенията, които го налагат.
Моделът на действие на Scattered Spider показва как познат глас и правдоподобна история могат да превърнат обикновено взаимодействие с отдела за поддръжка в път към компрометиране на корпоративните системи.
Индикатори за компрометиране (IoCs):-
| Тип индикатор | Стойност в източника | Бележка |
|---|---|---|
| Файлов хеш | Не е предоставен | Няма посочени SHA-1, SHA-256 или MD5 хешове |
| IP адрес или домейн | Не е предоставен | Няма посочени мрежови индикатори |
| Име на зловреден софтуер | RattyRAT | Посочено в анализа на Flare; няма предоставен хеш или идентификатор на образеца |
| Име на ransomware | DragonForce | Споменато в контекста на бюлетина; не е уникален IoC |
Бележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на адреси или хипервръзки. Възстановявайте активността им само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.
Актуализирайте защитите срещу нов зловреден софтуер веднага щом се появи. Интегрирайте канали за данни за заплахи (TI Feeds) с данни от 16 000 центъра за операции по сигурността (SOC).