Киберпрестъпници използват „антидетект“ браузъри с изкуствен интелект, за да управляват големи мрежи от фалшиви онлайн акаунти, като всеки профил изглежда принадлежи на различен човек, устройство или местоположение.
Check Point Research съобщава, че тези инструменти могат да помогнат на един оператор или малка група да управляват хиляди акаунти в социални мрежи и други платформи, което затруднява услугите да забележат свързаната активност.
Браузърите имат и легитимна употреба, но изследователите са документирали присъствието им в престъпни форуми и пазари и са описали използването им при измами и операции за превземане на акаунти.
Анализаторите от Check Point Research посочват Kameleo, AdsPower и MultiLogin като три инструмента с функции, които могат да подпомагат тази дейност.
В техния доклад от 20 октомври 2026 г. се посочва, че платформите съчетават изолиране на профилите и маскиране на самоличността с автоматизация, а в някои случаи и с интеграции с изкуствен интелект.
Докладът не твърди, че самите браузъри са злонамерен софтуер; той предупреждава, че престъпниците могат да злоупотребяват с търговски достъпен софтуер, за да прикриват координирани операции.
Хакери използват браузъри с изкуствен интелект
Един уебсайт може да събира подробности за браузъра и устройството, включително размер на екрана, часова зона, език, user agent и графични настройки.
Заедно тези данни могат да формират отпечатък на браузъра (browser fingerprint). Платформите могат да сравняват отпечатъците и модела на активност, за да идентифицират акаунти, които изглежда споделят устройство или оператор.
Check Point посочва, че антидетект браузърите могат да променят или да присвояват различни стойности на профилите, което прави това сравнение по-трудно.
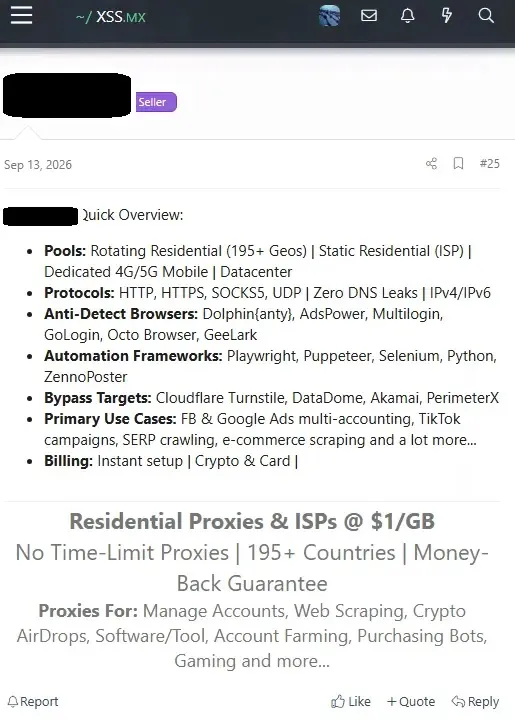
Инструментите могат също така да държат бисквитките, локалното хранилище и информацията за сесията на всеки профил отделно. Някои работят с прокси услуги, които могат да направят така, че профилите да изглеждат свързани от различни мрежови местоположения.
Това може да затрудни проверките, базирани единствено на IP адреса или местоположението на акаунта. Cybersecurity News също е описвало как жилищните прокси мрежи (residential proxies) могат да скриват злонамерен трафик, въпреки че самото използване на прокси не доказва, че дейността е престъпна.
По-сериозен риск възниква, когато престъпниците използват откраднати бисквитки на сесии. Бисквитката може да поддържа потребителя влязъл след удостоверяване; ако бъде открадната и използвана повторно, атакуващият може да получи достъп до активен акаунт, без да минава през обичайния процес на вход.
Check Point посочва, че престъпниците могат да поставят откраднати данни за сесия в профил на браузъра, като потенциално я правят да изглежда позната на услугата.
Това е свързано с рисковете при кражбата на бисквитки на сесии и превземането на акаунти, където достъпът до влязла в системата сесия може да подкопае защити, насочени към първоначалния вход.
Изкуственият интелект и автоматизацията увеличават мащаба
В доклада се посочва, че функциите с изкуствен интелект и автоматизацията могат да намалят ръчната работа, необходима за управлението на множество акаунти. AdsPower, например, рекламира сървър за Model Context Protocol (MCP), който свързва работните потоци на големи езикови модели с профилите на браузъра.
Изследователите описват възможна верига, в която генериран от изкуствен интелект текст се комбинира с автоматизирана активност на акаунтите и разпространение. Това не означава, че всеки потребител на тези продукти води кампания, но може да улесни мащабирането на координираната злоупотреба.
Някои платформи предлагат и шаблони за повтарящи се действия, както и инструменти за изграждане на история на активността във времето. Това „загряване“ може да направи един нов профил да изглежда по-малко като наскоро създаден акаунт.
Check Point предупреждава, че акаунтите могат да изградят правдоподобна история или да преминат проверки на самоличността, което може да забави откриването, докато не започне измамната дейност.
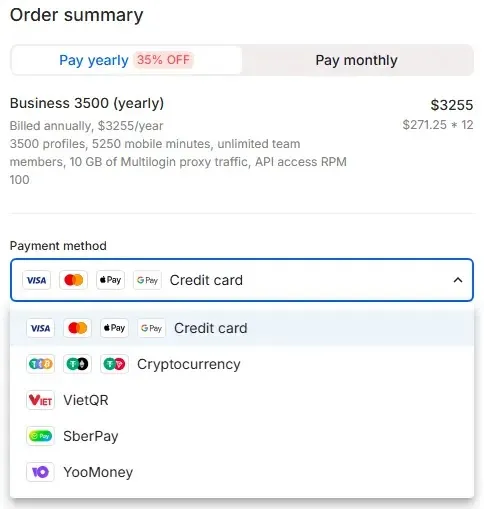
Възможните злоупотреби включват превземане на акаунти, платежни измами, фалшиви заявления за кредити, рекламни измами, фишинг, разпространение на злонамерен софтуер и координирани усилия за влияние върху онлайн дискусии.
Същото важи и за организации, чиито служебни или клиентски акаунти са мишена. Открадната сесия може да бъде използвана за достъп до имейл, финансови услуги или други свързани системи.
Публикацията на Cybersecurity News за кражбата на сесии в Microsoft 365 след MFA е свързан пример защо екипите по сигурност трябва да наблюдават активните сесии, а не само паролите и заявките за вход.
Check Point препоръчва да се търси отвъд поведението на акаунтите, защото антидетект инструментите са проектирани така, че отделните профили да изглеждат несвързани.
Екипите по сигурност трябва да преглеждат мрежови и инфраструктурни сигнали, включително мащабна активност през жилищни прокси мрежи, необичайни промени в отпечатъка на браузъра и подозрителни модели при бисквитките на сесии. Организациите трябва също да проверят дали наблюдението на сесиите им може да разпознае необичаен достъп до вече удостоверен акаунт.
При платформите сигналите на ниво акаунт все още могат да имат значение, но докладът твърди, че те трябва да се комбинират с анализ на инфраструктурата и разследване на подозрителни модели между профилите.
За компаниите прегледите на сигурността трябва да включват сценарии, в които валидна сесия се използва от неочаквано устройство или мрежа, дори когато не се появява нова заявка за парола.
Както и при други методи за отвличане на сесии, може да се наложи прекратяване на активните сесии, когато е потвърдено, че акаунт е компрометиран. Основният извод е, че антидетект браузърите не са едно семейство злонамерен софтуер с една фиксирана сигнатура.
Те са инструменти, които могат да маскират сигналите за самоличност, а автоматизацията и изкуственият интелект могат да помогнат на престъпниците да действат в по-голям мащаб. Затова защитаващите се трябва да свързват сигнали от акаунти, устройства, мрежи и сесии, вместо да разчитат на един-единствен индикатор.
Индикатори за компрометиране (IoC):-
| Тип IoC | Индикатор от източника | Бележки |
|---|---|---|
| SHA-256 / хеш на файл | Не е предоставен | Докладът разглежда търговски браузърни инструменти и злоупотребата с тях, а не конкретна проба злонамерен софтуер. |
| Домейн или IP адрес | Не е предоставен | Не е посочена инфраструктура на кампания като IoC. |
| Сигнали за откриване | Мащабна активност през жилищни прокси мрежи; необичайни промени в отпечатъка; подозрително инжектиране на бисквитки или модели на предварително удостоверени сесии | Третирайте ги като водещи насоки за разследване, а не като доказателство за компрометиране. |
Забележка: IP адресите и домейните са умишлено дефанг-нати (напр. [.]), за да се предотврати случайно резолвиране или превръщане в хипервръзки. Връщайте ги в оригиналния им вид само в контролирани платформи за разузнаване на заплахи, като MISP, VirusTotal или вашия SIEM.