Операция с рансъмуер, известна като The Gentlemen, използва комбинация от манипулиране на сигурността, прекъсване на услуги и криптиране на файлове, за да затрудни възстановяването на засегнатите организации.
Зловредният софтуер за Windows може да изключва защитата в реално време на Microsoft Defender, да добавя широки изключения, които намаляват сканирането, да спира услуги, свързани с резервни копия, и да изтрива сенчести копия на томове (Volume Shadow Copies). Тези стъпки отслабват защитата и премахват обичайните начини за възстановяване на файлове след криптиране.
Зловредният софтуер също така се прицелва в повече от просто файлове. Той може да изчиства дневниците на събитията (event logs) и други системни записи, от които разследващите може да се нуждаят, за да разберат какво се е случило.
Групата използва модел на двойно изнудване: атакуващите могат както да откраднат данни, така и да ги криптират, увеличавайки риска от публично разкриване дори когато жертвата разполага с резервни копия. Тази последователност напомня, че успешният отговор на инцидент с рансъмуер зависи от защитата както на системите, така и на данните за възстановяване.
Анализатори от отдела за изследване на заплахите на Acronis (Threat Research Unit) идентифицираха тези поведения в своя технически анализ на рансъмуера The Gentlemen и свързаните с него инструменти. Докладът описва базирана на Go операция от тип „рансъмуер като услуга“ (ransomware-as-a-service), която се появи през 2025 г. и е насочена срещу системи с Windows, Linux, мрежови хранилища (NAS) и BSD.
От Acronis съобщават, че групата твърди, че има над 800 жертви, въпреки че тази цифра отразява твърденията на самата група, а не независимо потвърдени инфекции.
При Windows рансъмуерът прави опити да деактивира мониторинга в реално време на Defender и да добави своя процес и дял C: към списъка с изключения.
Това може да позволи на зловредния софтуер да се изпълнява с по-малко смущения, докато се подготвя да криптира файлове. Той също така спира избрани процеси и услуги, свързани с инструменти за сигурност, бази данни, виртуални машини, електронна поща и продукти за архивиране.
Cyber Security News по-рано отрази как операторите на Gentlemen деактивират защитите и услугите за архивиране по време на прониквания.
Въздействието не се ограничава само до софтуера за сигурност. Спирането на услуги за бази данни или виртуализация може да освободи файлове за криптиране, докато прекъсването на софтуера за архивиране може да попречи на изпълнението на рутинните задачи по възстановяване.
Хакери използват рансъмуера Gentlemen
Преди криптирането зловредният софтуер също така се опитва да премахне наличните Volume Shadow Copies, които Windows може да използва за възстановяване на по-ранни версии на файлове.
Той може да изчиства избрани регистрационни файлове на Windows, prefetch данни и историята на командите в PowerShell, намалявайки локалните доказателства, достъпни за специалистите по реагиране на инциденти.
Acronis установи, че рансъмуерът може да осигури устойчиво присъствие (persistence) чрез планирани задачи (scheduled tasks) и записи в системния регистър за автоматично стартиране на Windows. Той може също да търси свързани дискови устройства и, когато се използва съответната опция, споделени мрежови ресурси.
С активирана функция за разпространение той може да идентифицира домейн и да използва PsExec, за да копира и стартира рансъмуера на други работни станции.
Това поведение свързва една компрометирана машина с по-широк мрежов риск – модел, подробно описан и в материалите на Cyber Security News относно разпространението на рансъмуера Gentlemen в мрежи.
Процесът на криптиране е проектиран да протича бързо. В доклада се посочва, че файлове под 1 MB се криптират изцяло, докато по-големите файлове могат да се криптират на части.
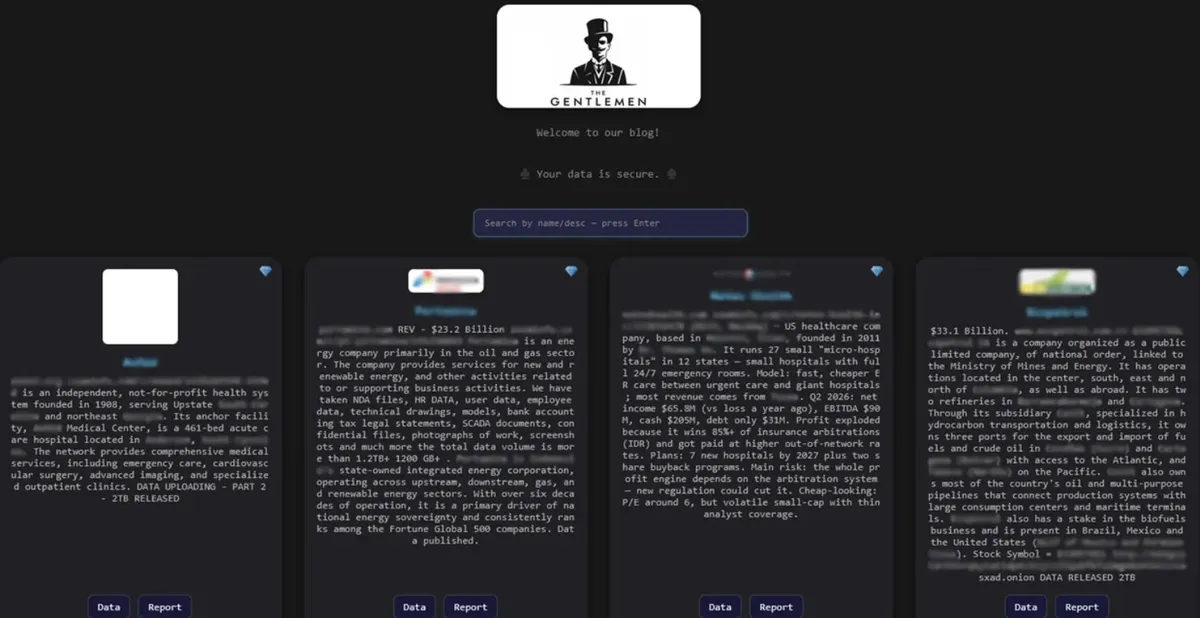
Зловредният софтуер използва ChaCha20 за криптиране на файловете и елиптична криптография за защита на ключовете за файловете. Криптираните файлове получават разширение, което може да варира между отделните компилации, а зловредният софтуер оставя съобщение с искане за откуп в засегнатите папки.
Acronis идентифицира и отделен инструмент, използван за прекратяване на процеси за сигурност. Той разполага уязвими драйвери, инсталира ги като услуги и ги използва за спиране на избрани процеси на ниво ядро (kernel level).
Единият драйвер е свързан с Safetica ProcessMonitorDriver, асоцииран в доклада с CVE-2025-70795; другият е BootRepair.sys на Lenovo.
Техниката е известна като „използване на собствен уязвим драйвер“ (bring your own vulnerable driver): атакуващите злоупотребяват с драйвер, съдържащ слабост, за да извършват действия, които обикновените инструменти на потребителско ниво не биха позволили. За повече контекст вижте доклада на Cyber Security News относно уязвимите драйвери, използвани срещу EDR.
За защитниците предупредителните признаци включват неочаквани промени в настройките на Defender, спиране на услуги за сигурност или архивиране, инсталиране на непознати драйвери, изчистване на дневници и бързи промени във файловете на множество системи.
Организациите трябва да разследват
Организациите трябва да разследват тези събития комплексно, а не като изолирани сигнали. Acronis препоръчва поддържането на активни инструменти за откриване на заплахи на крайни точки (EDR), инсталиране на корекции за сигурност на системите и драйверите, ограничаване на административния достъп, наблюдение на PowerShell и инструментите за отдалечено администриране, както и сегментиране на мрежите с цел ограничаване на разпространението.
Резервните копия трябва редовно да се тестват и да бъдат защитени с контроли за достъп, които не позволяват на обикновени компрометирани системи да ги изтриват или променят.
Съхраняването на критично важни копия офлайн или изолирани от производствената среда може да запази възможността за възстановяване, ако атакуващите получат достъп до администраторски акаунти. Microsoft също така съветва след инциденти с рансъмуер да се извършва възстановяване от проверени офлайн или неизменяеми (immutable) резервни копия.
Тези мерки не могат да предотвратят всяко проникване, но могат да намалят вероятността едно компрометирано устройство да доведе до продължителен срив в работата.
Индикатори за компрометиране (IoCs):-
| Категория | Тип | Индикатор |
|---|---|---|
| Windows | SHA-256 | 1334f0189a8e6dbc48456fa4b482c5726ab7609f7fa652fcc4c1a96f2334436f |
| Windows | SHA-256 | 3c2466d8a4572c26530e6f6bcef01fc1baefb98dbff2c65efaed5599622f51f3 |
| Windows | SHA-256 | 586459f1adf018de4586dcd61782839a3ee72d8469944e0f4dd45a6e20598869 |
| Windows | SHA-256 | 5206a05eb128ccdef497f7f234cb27678046f6c6b12aa7a072672f2a4694c2b9 |
| Windows | SHA-256 | 228fc86acbaa6626051fd189932cb1768254aec5a9539771cee8a567103bbec1 |
| Windows | SHA-256 | 9c6f6c0d7127c95aa1360ad6fb0ba5679527a6ea2cc17eb0bc2162dd1e13cd09 |
| Windows | SHA-256 | dce2e5cc00eff2493f8ced546dc51f9d5ef78c5ee56805906ec642dfa77a1c70 |
| Windows | SHA-256 | 7eb2fd5e79e79c3f2a95023d617062908c9d8c5aff9fed8361a5a74dc0d1af75 |
| Windows | SHA-256 | 403187f08c064f244e101bbc03f1fb5b82af8ebdf4b2be0ba1a70d59ac74b313 |
| Windows | SHA-256 | 363a435e517f344056c42f8d46ef73396220f79e780828ad35ec0a68e7525d02 |
| Windows | SHA-256 | cd66fb941e63ad9a72687cafb050ed5b4d8b97b34461168581c4f150d6501523 |
| Windows | SHA-256 | 7d90023d535096da99bffcb3370008355435d9f022232870f3c27d29be8be60c |
| Windows | SHA-256 | 7284d45bdbb1e32e3fb1ca6041b448b165795c91a2748de715798238fc8b3bff |
| Windows | SHA-256 | bd5950d4bd3de1c6d1609b8369b7332ada40c50070a9a3cd8e80ec89b19c48dc |
| Windows | SHA-256 | 4de88220ff6a6dcb137b17d8d3f77ab4bacc39ea4e4d1147f687b021b7a82b8c |
| Windows | SHA-256 | afc30b1a14f2f29572412ba883782eb3ad3a9e6bf9ff9c38aa48ff35a4ee73fa |
| Windows | SHA-256 | f483faa2b9c9815a0efb08023fe5d243b1b9f7e04b95127c506b6aae824c9d09 |
| Windows | SHA-256 | 6a70824fc1777f81c8e8289258ac951e6bac7636db5315b6d7e76c5a58b82b6b |
| EDR killer | SHA-256 | 143af42b492b0f36b296b0b593bd630248b5641c20b1ca1e5603e7e01b5b0676 |
| EDR killer | SHA-256 | a1500204822fb16556a274132d802ba18a7e8b95cf134bd17b473f915e8cda81 |
| Уязвим драйвер | SHA-256 | a974a9f097bc2e26f285560f1454c70710c88c30c0ae1edfa2977ad862c56716 |
| Уязвим драйвер | SHA-256 | dfdc8313921c0f594ee1cd41ff7ef73d973c667438c2dfe5c38cafdbba10defb |
| Мрежа | Onion адрес | hxxp[://]tezwsse5czllksjb7cwp65rvnk4oobmzti2znn42i43bjdfd2prqqkad[.]onion/ |
| Мрежа | SimpleX | hxxps[://]smp10[.]simplex[.]im/a#Otp0TGDMNIj_QnXcvh9ABwFsiZEaZY_BovoanW59MXI |
| Мрежа | Профил в X | hxxps[://]x[.]com/TheGentlemen26 |
| Злонамерен субект | TOX chat ID | F8E24C7F5B12CD69C44C73F438F65E9BF560ADF35EBBDF92CF9A9B84079F8F04060FF98D098E |
Забележка: IP адресите и домейните са умишлено деактивирани (defanged, напр. [.]), за да се предотврати случайно разрешаване на имена или превръщането им в хипервръзки. Възстановявайте ги само в контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.
Актуализирайте защитите си срещу нов зловреден софтуер веднага след появата му. Интегрирайте потоци с разузнавателни данни за заплахи (TI Feeds) с данни от 16K центрове за операции по сигурността (SOC).