Свързани с Китай хакери използват легитимни Windows приложения, за да зареждат скрити задни вратички (backdoors), да събират системни данни и да крадат идентификационни данни от Active Directory.
Групата, проследявана като BRONZE SANDCASTLE, поставя зловредни файлове редом до легитимен софтуер, позволявайки на познати програми да изпълняват контролиран от атакуващите код, без да се променя оригиналното приложение.
Кампанията показва как автентичен софтуер може да стане част от верига на атака. Подобни свързани с Китай атаки с DLL sideloading злоупотребяват с надеждни приложения за прикриване на злонамерена дейност, въпреки че споделените техники сами по себе си не доказват връзка между отделните групи заплахи.
Изследователи от екипите Counter Threat Unit и SophosLabs на Sophos са идентифицирали зловредния софтуер при разследване на инциденти в Азия и Африка.
Техният технически доклад за кампанията, публикуван на 20 октомври, описва атаки, наблюдавани между август 2025 г. и август 2026 г., засягащи жертви във Филипините, Тайван, Афганистан, Намибия и вероятно Южна Корея.
Свързани с Китай хакери превръщат легитимни Windows приложения
Използването на DLL sideloading чрез Sandboxie е най-ясният технически маркер на групата. Атакуващите поставят легитимни програми на Sandboxie редом до зловредна поддържаща библиотека.
При стартиране довереното приложение зарежда тази библиотека и прехвърля изпълнението към атакуващите. Докладът документира също и компрометирани компоненти от Java, Krita, NVDA, LINE и Microsoft Sysinternals.
Зловредните библиотеки обикновено четат криптиран зловреден код от локален конфигурационен файл, декодират го и изпълняват кода в оперативната памет.
Това разделя видимото приложение от скритата задна вратичка и позволява на операторите да променят поведението на зловредния код, без да подменят зареждащата библиотека. Преименуваните изпълними файлове допълнително помагат на файловете да се слеят с компрометираните системи.
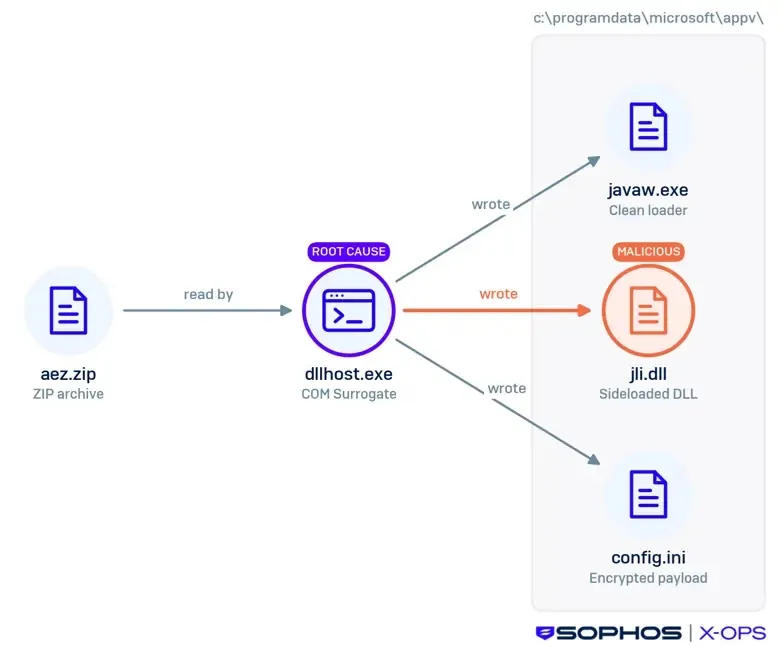
Други DLL sideloading кампании на ShadowPad използват сходна трикомпонентна структура: легитимна програма, зловредна библиотека и криптиран зловреден код.
Това сходство осигурява полезен контекст, но Sophos проследява BRONZE SANDCASTLE отделно, тъй като наблюдаваната дейност не може надеждно да бъде свързана с BRONZE PRESIDENT или BRONZE ATLAS.
Модифициран Meterpreter зловреден код краде системни данни
Декодираната задна вратичка използва reflective loader, който зарежда вградена Windows програма директно в оперативната памет. Въпреки че структурата ѝ наподобява shellcode на Metasploit, Sophos открива персонализирани рутини за резолване на функции и по-голяма и сложна кодова база от стандартните примери. Елементи от COFFLoader също загатват за персонализирани функционалности за използване след компрометиране на системата.
Изследователите са идентифицирали версии 1.1.5 и 1.1.7 на зловредния код. Задната вратичка изпраща до своя контролен сървър структурирано JSON съобщение, съдържащо имена на компютъра и потребителя, данни за домейна, версия на операционната система, вътрешни и публични IP адреси, информация за процесите, работна директория, тип процесор и време на стартиране.
Версия 1.1.5 се е свързвала с отделни контролни домейни, докато версия 1.1.7 е изтегляла криптирани конфигурационни файлове през GitHub.
Връзките с легитимни услуги за споделяне на файлове и комуникация също може да са подпомагали инструкциите на операторите, въпреки че Sophos не потвърждава категорично тази цел.
След получаване на достъп операторите са използвали мрежови команди на Windows за инспектиране на акаунти и локални мрежи. Те също така са създавали сенчести копия на томове (Volume Shadow Copies), преди да копират базата данни на Active Directory.
Тази активност свързва отдалечения достъп на задната вратичка с опитите за извличане на чувствителни идентификационни данни от домейна. Предишни злоупотреби с Volume Shadow Copy в Windows показват защо тази поредица от действия е критична: моментните снимки (снапшоти) могат да разкрият защитеното съдържание на базата данни.
Sophos препоръчва засичане на библиотеки, които четат локални файлове и незабавно изпълняват код в паметта, редом с необичайни заглавни части (headers) на изпълними файлове и reflective loading. Мониторингът на поведението и на оперативната памет са ключови, тъй като криптираният зловреден код може да намали ефективността на статичното файлово засичане.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Контекст |
|---|---|---|
| Контролни домейни | dc[.]cathaypacifice[.]com; net[.]dpworldto[.]com | Връзки с версия 1.1.5 |
| Легитимни услуги | file[.]io; gofile[.]io; ably[.]net; ably[.]io; github[.]com | Наблюдавани връзки |
| GitHub локация | hxxps://api[.]github[.]com/repos/LatonyCharnleyaW | Извличане на конфигурация |
| Двойки Sandboxie | SandboxieWUAU.exe / sbiedll.dll; Start.exe / sbiedll.dll | Sideloading |
| Двойка Java | javaw.exe / jli.dll | Sideloading |
| Двойка Krita | Krita.exe / Krita.dll | Sideloading |
| Двойка NVDA | NvdaHelper.exe / NvdaHelperRemote.dll | Sideloading |
| Двойка JCEF | Jcef_helper.exe / Libcef.dll | Sideloading |
| Двойки Sysinternals | Vmmap.exe / Version.dll; bginfo64.exe / snmpapi.dll | Sideloading |
| Двойка LINE | LineAppMgr.exe / msvcp140.dll | Sideloading |
| Локални файлове | aez.zip; config.ini | Архив и криптиран зловреден код |
| Файлове в хранилище | main.3ku8inqb.js.map; main.lhxjkkai.js.map; main.y8hnze7q.js.map; README.md; .ts files | Подозирани конфигурации или импланти |
| Активност с идентификационни данни | vssadmin.exe; ntds.dit; Windows net commands | Създаване на снапшот, копиране на база данни, разузнаване |
| Засичания от Sophos | ATK/Swrort-Y; ATK/ScLoad-W; ATK/ScLoad-X; ATK/ScLoad-Y; ATK/ScLoad-Z; Troj/Loader-JL; Troj/Loader-JP | Свързани имена на защити |
Забележка: IP адресите и домейните умишлено са неутрализирани (напр. [.]), за да се предотврати случайно резолване или превръщане в хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.