Севернокорейски хакери използват постквантов криптографски механизъм за защита на доставката на зловреден код в нови операции, комбиниращи стар и нов зловреден софтуер.
Кампанията е насочена срещу южнокорейски организации чрез „доста сложна“ верига на заразяване. Изследователи от компанията за киберсигурност Kaspersky нарекоха операцията FlashHole и я приписаха на Lazarus Group.
Анализът на зловредния софтуер разкрива, че атакуващият е използвал стандартизирания постквантов криптографски механизъм ML-KEM за комуникация със сървъра за управление и контрол (C2) за доставка на зловреден софтуер.
От Kaspersky посочват, че нападателите са използвали зловредния софтуер LPEClient, свързван преди това с Lazarus, за да получат публични ключове ML-KEM-1024 от своята C2 инфраструктура и да генерират споделени ключове, които са позволили декриптирането на последващо постъпващия злонамерен код.
Според изследователите атаките са започнали през юли 2025 г. и разчитат на фишинг страници, пренасочващи мишените към специално изработени страници в GitHub.
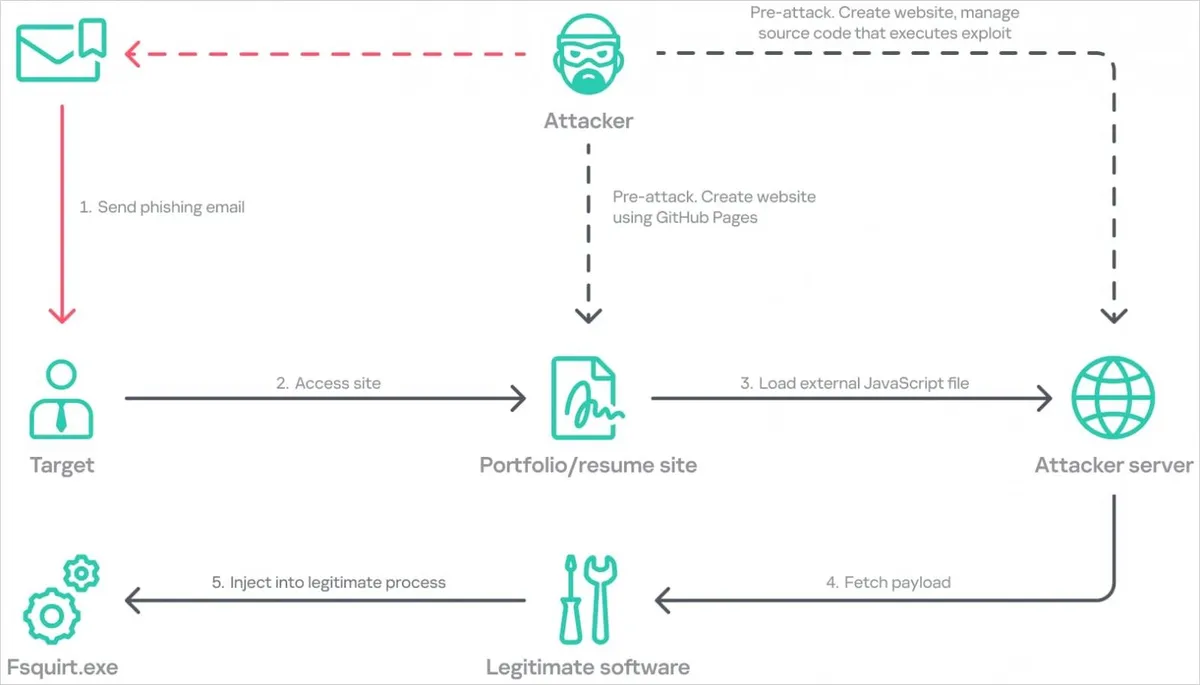
Тези страници зареждат JavaScript код от външни домейни, задействайки верига от изпълнение директно в оперативната памет, включваща INISAFE CrossWeb EX — популярен инструмент за сигурност в Южна Корея.
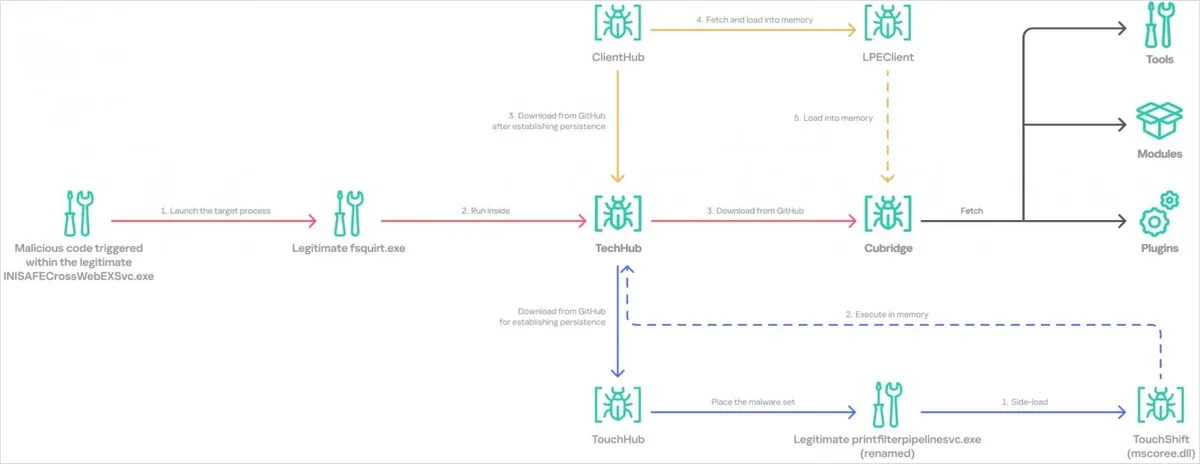
Процесът на инструмента за сигурност изпълнява легитимния системен файл на Windows fsquirt.exe, който е използван за стартиране на шелкод, инсталиращ TechHub — програма за сваляне, отговорна за извличането на допълнителен зловреден софтуер от частни хранилища в GitHub.
Kaspersky идентифицира най-малко три компании в Южна Корея в секторите на софтуера, строителството и производството на оборудване за кабелни комуникации, но подозира, че са засегнати още много организации.
Друг нов инструмент, наблюдаван при тези атаки, е ClientHub — зареждач, който поддържа както комуникация чрез Dropbox, така и директен обмен на данни с LPEClient.
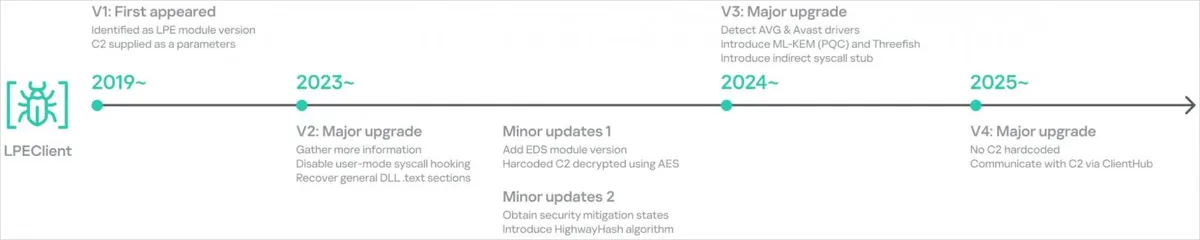
Изследователите отбелязват, че LPEClient профилира жертвите, получава криптиран зловреден код чрез ClientHub и избягва мониторинга за сигурност.
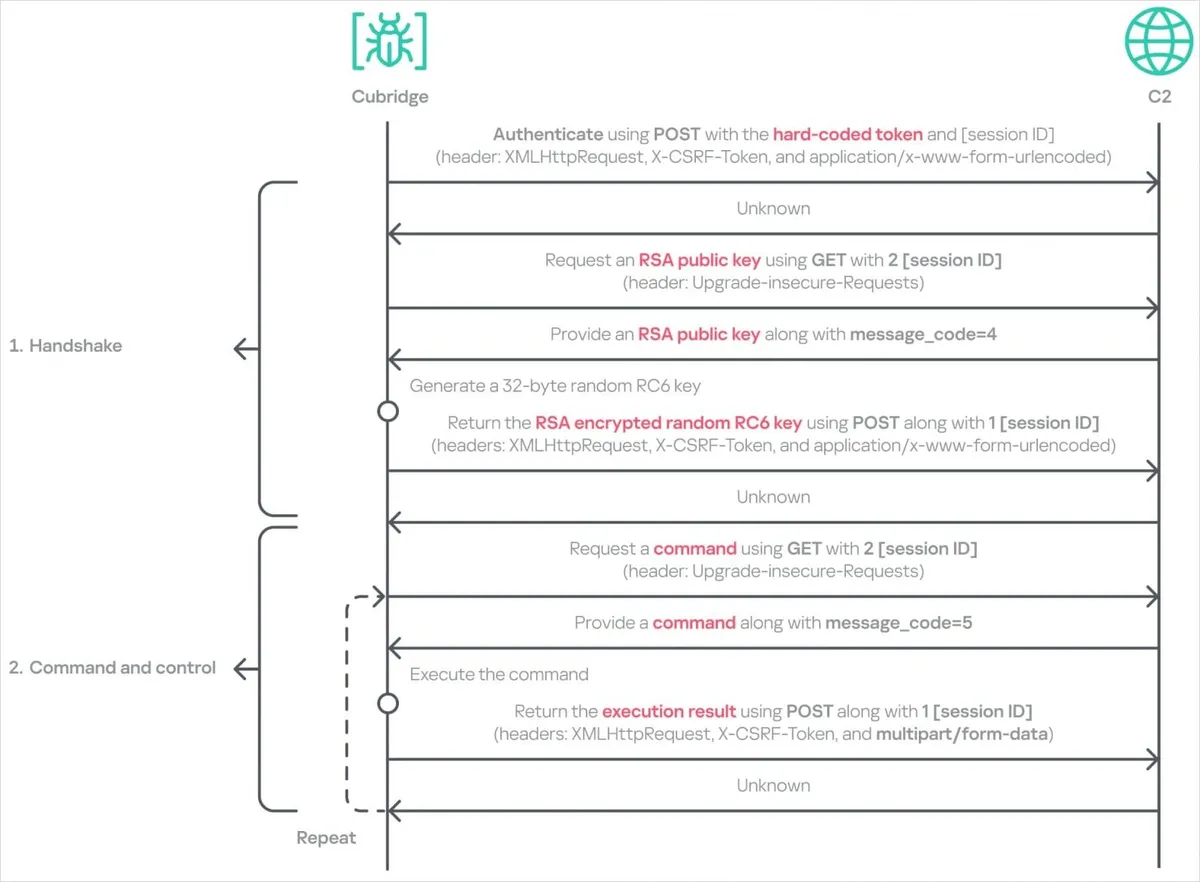
Друг зловреден софтуер, наблюдаван при атаките, е Cubridge — модулен бекдор, който осигурява управление на файлове, изпълнение на команди и възможности за разузнаване, както и поддържа заснемане на екрана и зареждане на допълнителен зловреден код в заразените системи.
От Kaspersky са забелязали и допълнителни инструменти, насочени срещу браузъри, базирани на Chromium, за извличане на идентификационни данни за профили, бисквитки и хронология на сърфирането.
Изследователите отбелязват, че по-голямата част от кода на Lazarus се изпълнява в оперативната памет, въпреки че механизмите за осигуряване на устойчивост оставят някои файлове на диска на жертвата.
Постквантово криптиране
Използването на постквантовия криптографски механизъм ML-KEM се откроява в операцията FlashHole, тъй като той представлява одобрен от NIST стандарт, присъстващ в множество софтуерни проекти като начин за защита на данни от атаки от типа „хаквай сега, декриптирай по-късно“.
Техническият анализ показва, че LPEClient получава от C2 сървъра „масив от байтове, състоящ се от четири блока по 1568 байта“, всеки от които съдържа публичен ключ ML-KEM-1024.
„След това LPEClient генерира четири отделни двойки споделени ключове и шифротекстове от тези блокове, криптира шифротекстовете с алгоритъма GOST и ги предава на C2 сървъра чрез ClientHub“, обясняват от Kaspersky.
Споделените тайни осигуряват ключовия материал за Threefish — друг алгоритъм за криптиране, който декриптира отговора, съдържащ параметри и изпълним зловреден код.
Крайният зловреден код е Cubridge, който LPEClient зарежда рефлексивно в оперативната памет на хоста.
От Kaspersky смятат, че Lazarus използва този метод заедно с верига за изпълнение изцяло в паметта, за да сведе риска от откриване до минимум.
„Използването на постквантова криптография показва, че групата възнамерява да скрие последващия зловреден код“, коментират от Kaspersky.
Изследователите на Kaspersky причисляват FlashHole към по-широката дейност Cascade Hole и я свързват с по-ранната операция SyncHole със средна до висока степен на увереност.