Chrome получава нови защити срещу измами, които използват Gemini за откриване на измамни уебсайтове и предупреждават потребителите, когато копират подозрителни команди от ClickFix атаки.
Промените са част от режима „Подобрена защита“ (Enhanced Protection) в Safe Browsing, за който Google твърди, че прави потребителите десет пъти по-защитени от фишинг, социално инженерство, злоупотреби с известия и други измами в сравнение със „Стандартна защита“.
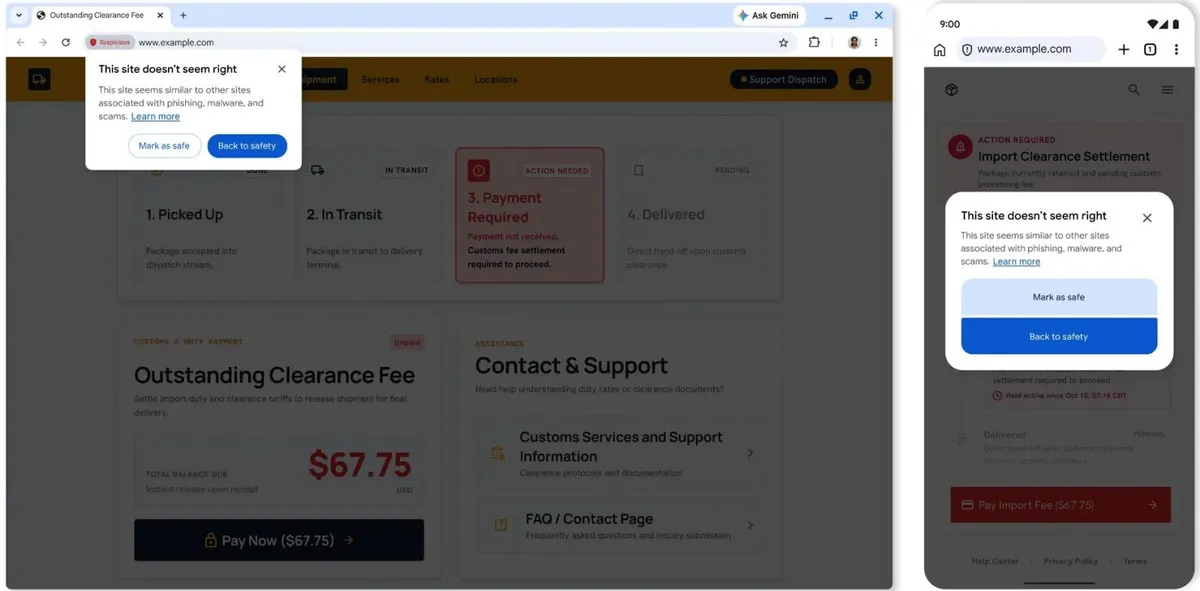
Chrome също така добавя ново предупреждение за „подозрителен сайт“ за страници, които показват измамни модели, но не са достигнали нивото на увереност, необходимо за съществуващото червено предупреждение на цяла страница.
„Предупрежденията за подозрителни сайтове уведомяват потребителите, когато дадена страница проявява измамни модели, обикновено свързвани с известни злонамерени сайтове“, обясниха от компанията.
„Чрез адаптиране на потребителския интерфейс за предупреждения по този начин успяваме безопасно да разширим обхвата си, за да показваме по-голям обем защитни предупреждения.“
Gemini преминава от локално засичане на измами към анализ на сървъра
Преди това Chrome използваше модел на Gemini, работещ директно на устройството, за откриване на измами с фалшива техническа поддръжка, но сега преминава към по-мощен сървърен модел за потребителите на „Подобрена защита“.
Както обясняват от Google, моделът анализира сигнали като представената на страницата марка, нейните намерения и вероятността да е измама. След това Safe Browsing комбинира този анализ с репутацията на домейна и други сигнали за сигурност.
„Chrome минимизира обема на данните, споделяни със сървъра, като анализира текста на страницата само когато сайтът проявява индикатори за измама с висока степен на достоверност“, отбеляза Google.
„И винаги, когато съдържанието на страницата се изпраща извън устройството, то се обработва краткотрайно – което означава, че никога не се регистрира в логове, не се запазва и не се използва за обучение на модели.“
Chrome вече може да прихваща ClickFix команди
„Подобрена защита“ може също така да открива кога копирате подозрителна команда от ClickFix измама, която обикновено подвежда потребителите сами да стартират злонамерени команди в PowerShell или Command Prompt.
Ако Chrome се усъмни в ClickFix скрипт, браузърът премахва личните данни от копирания злонамерен код в клипборда и го изпраща за анализ към Safe Browsing. Ако се потвърди, че е опасен, Chrome показва предупреждение, преди да продължите.
След като атакуващите получат валидни идентификационни данни, се блокират едва 37% от действията им
Общите резултати за превенция могат да прикрият какво се случва след първоначалния достъп. След като атакуващите започнат да използват валидни идентификационни данни, ефективността на защитата спада рязко.
Докладът „Blue Report 2026“ измерва защитите техника по техника чрез 338 милиона симулации, изпълнени в реални производствени среди на клиенти.