Google въведе промяна в Chrome, която изисква разрешение от потребителите преди осъществяване на несигурна HTTP връзка. Защитата вече е активирана по подразбиране за всички потребители, след като по-рано тази година бе предоставена за ползващите режима Enhanced Protection в Safe Browsing.
Огромното мнозинство от връзките, осъществявани от Chrome, използват HTTPS, според данни на Google. Незащитените HTTP комуникации обаче могат да изложат потребителите на зловреден софтуер, фишинг, подслушване на трафика и други заплахи. Всяка HTTP заявка предоставя възможност на атакуващите да внедрят злонамерен код в процеса на сърфиране, често без потребителите дори да осъзнават, че са изложени на риск.
Защо предупрежденията „Not Secure“ се оказват недостатъчни
Chrome вече обозначава несигурните страници с етикет „Not Secure“, но от компанията посочват, че тези пасивни предупреждения имат съществени ограничения. Потребителите лесно могат да ги пренебрегнат, а и браузърите не успяват да покажат обозначението по време на краткотраен HTTP трафик, например при пренасочвания. Най-критичният проблем е, че значката се появява едва след като връзката вече е осъществена и потребителските данни са били изложени на риск.
„Като изисква от потребителите да разрешат на Chrome да продължи, преди самата връзка да бъде изградена, Chrome им предоставя необходимите инструменти за защита“, обясняват Ерик Траутън, продуктов мениджър за Chrome, и Джо ДеБлазио, инженерен мениджър за Chrome.
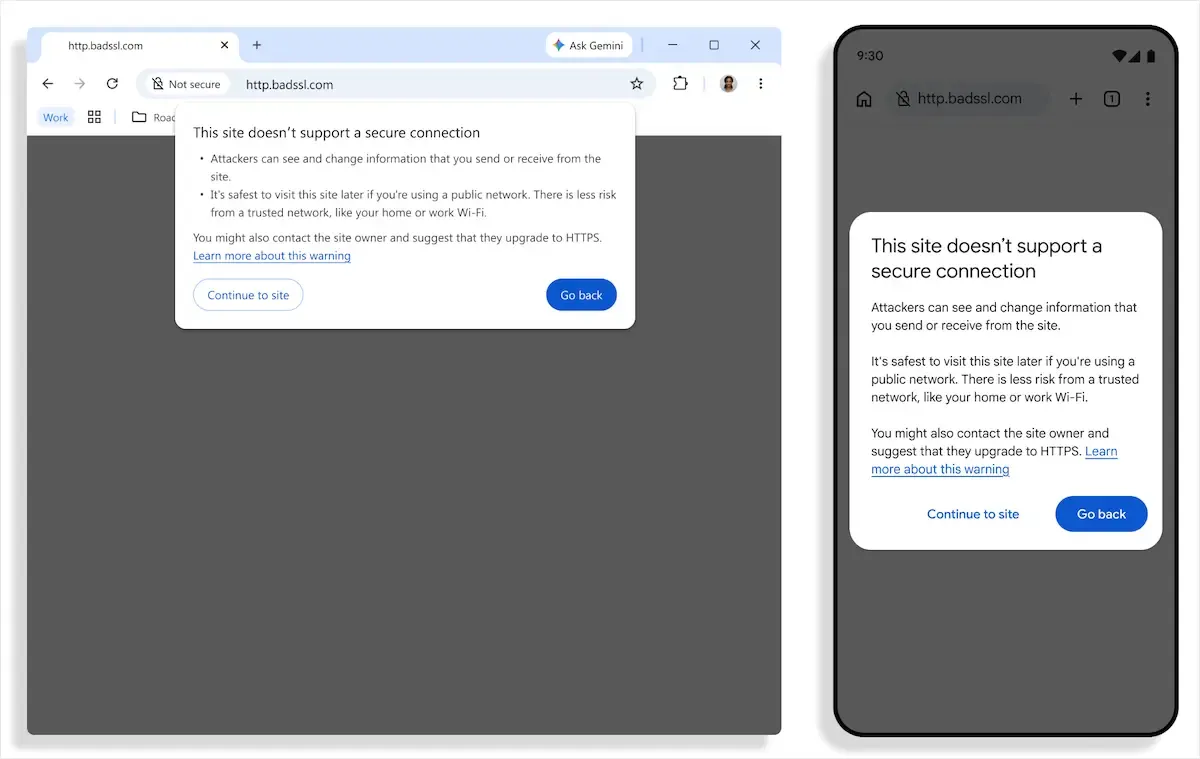
Настройката „Винаги използвай сигурни връзки“ предупреждава потребителите преди отварянето на сайт без HTTPS (Източник: Google)
От Google отчитат, че внедряването на HTTPS все още не е абсолютно всеобхватно и че част от потребителите продължават редовно да достъпват HTTP сайтове. Chrome ще иска разрешение за HTTP достъп при първото посещение на даден сайт. След като бъде предоставено съгласие, браузърът няма да показва повторно предупреждение, освен ако потребителят не престане да посещава този ресурс за период от поне две седмици.
Изключения за локални сайтове и устройства
По подразбиране предупрежденията няма да се показват за адреси, които не могат да разполагат с публично доверен HTTPS сертификат. Примери за такива са еднокомпонентни имена на хостове като intranet/ и локални IP адреси като 192.168.0.1, които често се използват за конфигурация на домашни Wi-Fi рутери и сходни устройства.
Тези хостове обикновено са с по-нисък риск, тъй като за манипулиране на трафика е необходимо атакуващият да се намира в локалната мрежа на потребителя.
Компанията заявява, че широкото навлизане на HTTPS е направило възможно включването на предупрежденията, без потребителите да бъдат претоварвани с непрекъснати системни запитвания.
Първоначалните данни от разпространението показват, че „близо 95% от потребителите на Chrome за десктоп не виждат никакви предупреждения за HTTP в рамките на една седмица, а под 1% срещат 3 или повече“, посочват Траутън и ДеБлазио.
„Честотата на предупрежденията при мобилните устройства е още по-ниска, като с преминаването на все повече уебсайтове към HTTPS очакваме тези нива да спадат още повече“, допълват те.
Google подчертава, че Chrome е първият браузър, който въвежда тази защита по подразбиране за всички потребители, и се надява и другите браузъри да последват този пример.