Microsoft оповести в сряда, че свързан с китайската държава злонамерен субект с кодово име Storm-0940 стои зад неотдавнашния компромат по веригата за доставки срещу приложението ConnectWise Cloud Backup.
По време на инцидента Storm-0940 е използвал ARTEX – базирана на Go платформа с агентен изкуствен интелект за тестове за проникване, чийто изходен код бе затворен след злоупотребата с нея срещу южнокорейски финансови институции. Чрез нея атаките по сканиране, разузнаване, атаки чрез разпръскване на пароли (password spraying) и злоупотреби с OAuth приложения срещу засегнатите крайни жертви са били значително ускорени.
Технологичният гигант заяви, че авторът на заплахата е използвал AI инструмента с „машинна скорост“, за да автоматизира нападения срещу стотици организации по целия свят в широк спектър от сектори от септември 2026 г. Сред целите са аерокосмически и отбранителен сектор, автомобилостроене, химическа промишленост, енергетика, финансови услуги, правителствени институции, правни услуги, производство, медии, военни структури, полупроводникова индустрия, разработка на софтуер, технологии, мозъчни тръстове и неправителствени организации.
„Използването на ARTEX от Storm-0940 ускори скоростта на злоупотреба с компрометирани приложения за удостоверяване в целевите среди чрез приложения, на които вече е бил предоставен достъп, което позволява на атакуващия да оперира, без да изисква интерактивно влизане на потребител“, заявиха от Microsoft.
„Ускорените чрез AI последващи дейности включваха разузнаване, промени в идентификационните данни на приложения и опити за модифициране на привилегии, които биха могли да осигурят разширен или постоянен достъп.“
Storm-0940 бе детайлно описан за първи път от Microsoft през ноември 2024 г., като бе разкрито, че киберпрестъпникът използва ботнет на име Quad7 (известен още като CovertNetwork-1658) за провеждане на трудно откриваеми атаки с разпръскване на пароли. Оценява се, че злонамереният субект е активен поне от 2021 г.
Съобщава се също, че атакуващият експлоатира публично достъпни през интернет приложения за първоначален достъп, след което използва компрометирани акаунти за странично придвижване из целевите среди. Наблюдавано е също установяване на трайно присъствие чрез добавяне на идентификационни данни към съществуващи OAuth приложения в облачни инфраструктури с цел гарантиране на достъп до ресурсите на Microsoft 365.
Според Microsoft част от тези атаки, задвижвани от ARTEX, са довели до придобиване на привилегирован достъп до облачната инфраструктура на дадена организация от страна на атакуващия, като в няколко случая времето от първоначалното насочване до получаването на привилегирован достъп е било под 3 часа.
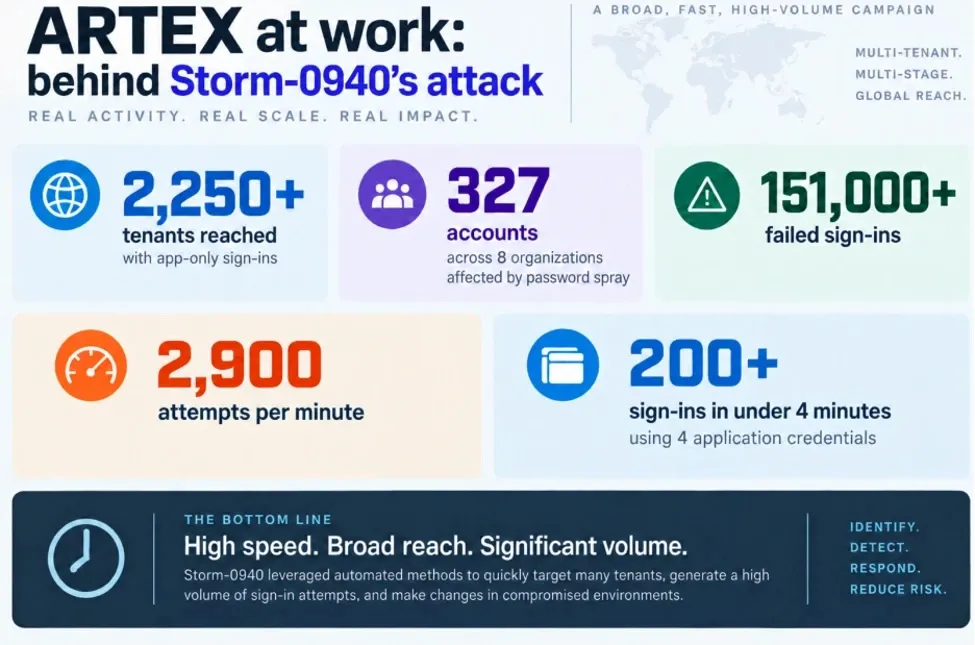
В случая с инцидента с ConnectWise е наблюдавано, че Storm-0940 използва ARTEX за опити за вход в повече от 2 250 наематели (tenants) с темп от 2 900 опита в минута – скорост, която според компанията оставя на защитниците изключително малък прозорец за откриване и реакция.
„Между 10 и 14 октомври 2026 г. инфраструктура на Storm-0940 с адрес 144.172.64[.]99 проведе автоматизирана кампания за разпръскване на пароли между наематели срещу 327 акаунта в осем организации за придобиване на достъп до Microsoft 365 и Exchange Online“, посочват от Microsoft.
По време на този прозорец Microsoft отчита, че са регистрирани над 151 000 неуспешни опита за влизане. Пикът на активността е на 11 октомври с 2 900 неуспешни опита в минута, което води до над 111 000 неуспешни опита в рамките на един ден. От тях 48 акаунта са регистрирали повече от 1 000 неуспешни опита. Не е отчетено успешно удостоверяване, издаване на токени, Graph извикване или промяна в директорията, отбелязва компанията.
Това се променя на 15 октомври 2026 г., когато AI агентите придобиват достъп до идентичностите на множество облачни приложения на ConnectWise и започват да ги използват за удостоверяване в клиентските среди.
„Освен това, след като придобиха контрол над идентичностите на множество облачни приложения на ConnectWise, AI агентите, опериращи от името на автора на заплахата, продължиха да използват същия IP диапазон за удостоверяване в клиентските среди чрез неправомерния достъп, придобит с тези откраднати идентификационни данни на приложенията, като на практика се възползваха от вече установеното доверие към тези приложения в рамките на даден наемател“, добави технологичният гигант.
В някои от тези случаи се оценява, че AI агентите са преминали отвъд удостоверяването към операции в Microsoft Graph и директорията. Това включва разузнаване, промени в идентификационните данни на приложения с цел установяване на трайно присъствие, както и промени, засягащи идентичности, групи и привилегировани роли.
„Промяната на идентификационните данни на приложенията, извършена от свързаните със Storm-0940 агенти в средите на засегнатите жертви, може да доведе до персистиране чрез други идентичности, данни за вход и облачни услуги“, заяви Microsoft. „Тези промени могат да останат активни като задна врата (backdoor) дори след като първоначално компрометираното приложение бъде изолирано и обезопасено.“
Storm-0940 далеч не е единствената хакерска група, разчитаща на ARTEX. Microsoft заяви, че наблюдава злонамерени субекти в множество географски региони, които използват платформата за нападателни цели в своите операции.
Констатациите за пореден път подчертават как авторите на заплахи все по-активно интегрират инструменти с агентен изкуствен интелект в работните си процеси за нападателна сигурност, за да извършват бързо мащабни атаки.
„Агентите не са ограничени от факторите, влияещи на хората – те могат да работят денонощно, през уикендите и по празниците, както и да изпробват множество вектори за проникване едновременно. Това значително съкращава времето от избора на мишена до постигането на целите, увеличавайки скоростта и въздействието на сложни атаки като компрометиране на веригата за доставки“, заявиха от Microsoft.
В отговор на разкритията ConnectWise заяви, че дейността „описва кампания, която се простира далеч отвъд една отделна компания“, добавяйки, че „подкрепяните от държави киберпрестъпници все по-често се насочват към софтуерната верига за доставки, тъй като една доверена връзка може да отвори вратата към множество организации.“
„Изкуственият интелект вече им позволява да тестват тези връзки с [...] „машинна скорост“. Доставчиците на управлявани услуги (MSP) се намират в средата на тази верига. Те са мишени сами по себе си, но също така представляват и път към всеки клиент, когото обслужват. Всеки доставчик и всеки MSP трябва да се защитава, като отчита и двата риска.“
ConnectWise, която временно спря услугите си след атаките, възстановява дейността си поетапно – процес, който според компанията ще отнеме няколко дни.