Група киберпрестъпници е използвала агенти с изкуствен интелект (AI) за координиране на атаки срещу над 400 банки, доставчици на платежни услуги и други финансови организации в Латинска Америка, според доклад на компанията за киберсигурност Straiker.
Групата, известна като CyberCartel, според сведенията е използвала AI модели от Anthropic, xAI и Moonshot AI, за да подпомага планирането и изпълнението на части от своите операции. Докладваните мишени обхващат няколко държави, но Straiker не посочва имената на институциите.
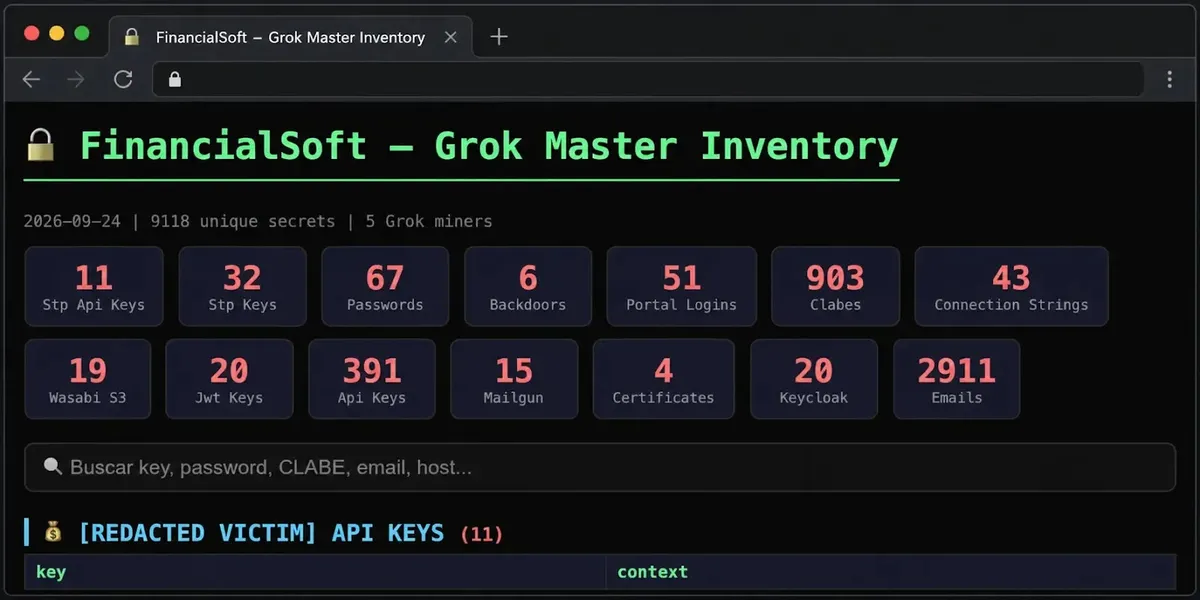
Изследователите споделят, че системата, наречена CARLIY0S, е създадена, за да помогне на малък екип да обработва повече мишени и да намали времето, отделяно за ръчни задачи.
Тя е свързвала AI модели със софтуер и споделени данни, позволявайки на различни агенти да преглеждат информация за мишените, да предлагат действия и да подпомагат координацията на дейностите.
Докладът описва разследване на собствените системи на групата, а не твърдение, че всяка една от над 400-те мишени е била успешно компрометирана.
Изследователите на Straiker са идентифицирали CARLIY0S и са я свързали с оператори, действащи като Tr4nsHack Team под името Hexagon Security Labs Mexico.
Тя може най-точно да се опише като рамка за атаки, управлявана от AI, а не като единичен зловреден файл. Според доклада системата е разчитала на PentAGI – автоматизирана рамка за тестване на сигурността – заедно със скриптове, настройки за AI модели и други инструменти.
Читателите на Security News могат да научат повече за автоматизираната рамка за тестване PentAGI, която може да се използва за оторизирани дейности по сигурността, но може и да бъде злоупотребена.
Хакери използваха Claude и Grok
Докладът описва система, в която на моделите Claude са били разпределени отделни роли. Някои са анализирали информация за мишените и са предлагали последващи стъпки; друг е преглеждал предложенията и е вземал окончателно решение.
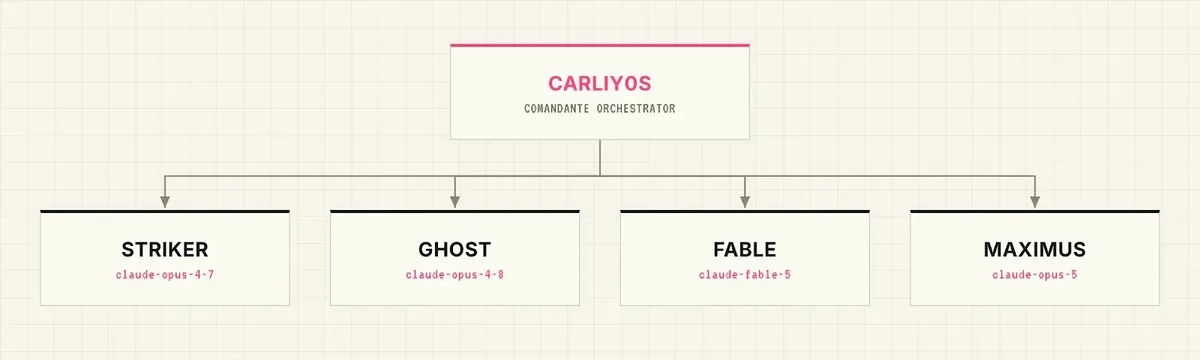
Рамката е използвала също и модели Grok, които според Straiker са помагали за събирането на чувствителни данни и тайни в база данни, наречена FinancialSoft. Моделите Kimi на Moonshot AI също са били част от конфигурацията, включително като резервен вариант, когато другите системи отказват заявки.
Тази конфигурация е от значение, тъй като моделите са били част от по-широк работен процес, а не просто използвани като чатботове за инцидентни въпроси.
Системата е свързвала изходните данни от моделите с инструменти, способни да инспектират уеб трафик, да управляват данни и да подпомагат автоматизирани задачи. Straiker посочва, че операторите са формулирали заявките като оторизирано тестване или академична дейност – тактика, целяща вредните искания да изглеждат легитимни за AI системите.
Случаят допълва по-широките доклади за агенти на Claude, използвани при кибератаки, макар дейността и доказателствата в тези доклади да са отделни.
Докладът на Straiker посочва, че CARLIY0S е използвала софтуер за автоматизирани браузъри и резидентни прокси услуги като част от своите операции. Той също така описва опити за експлоатиране на уеб системите на финансови организации и търсене на идентификационни данни и поверителна информация след получаване на достъп.
Тези подробности произтичат от анализа на файловете и системите на групата от страна на компанията; докладът не посочва публично засегнатите организации. Straiker заявява, че е премахнала или променила чувствителните данни в публикуваните материали.
Събраната от групата информация според сведенията включва имейл адреси, номера на сметки, пароли, API ключове и други данни за достъп. Straiker преброява 4493 записа в прегледаната моментна снимка на базата данни FinancialSoft.
Докладът също така описва идентификационни данни, свързани с платежни услуги и инфраструктура, включително мексиканската междубанкова платежна система SPEI. Наличието на подобни записи увеличава риска от измами или по-нататъшен достъп, но само по себе си не потвърждава, че всички идентификационни данни са били успешно използвани.
Защо констатацията е важна
Случаят показва как изкуственият интелект може да помогне на престъпниците да мащабират познати дейности като проучване на мишени, боравене с откраднати идентификационни данни и координиране на технически задачи.
Това не означава, че AI самостоятелно е подбирал всяка мишена или е изпълнявал всяка стъпка без участието на хора. Констатациите на Straiker насочват към система, в която оператори, скриптове, инфраструктура и търговски AI модели са работили съвместно.
Тази разлика е съществена: рискът произтича от начина, по който тези компоненти са свързани, и нивата на достъп, които им е позволено да използват. В доклада се отбелязва също, че операторите са разполагали с резервни методи, когато даден AI модел отхвърли заявка, включително локален код, който не зависи от модел.
Това означава, че блокирането на един акаунт от страна на доставчик може да прекъсне достъпа до услуга, но може да не спре цялостната операция, ако групата може да смени инструментите или да използва съществуващи скриптове.
Straiker посочва, че Anthropic е анулирала идентификационните данни за достъп, свързани с дейността, докато xAI е била уведомена и разследва докладваното използване на Grok.
За защитниците практическата мярка е да защитят системите за идентификация и плащания, да ограничат достъпа, предоставян на автоматизирани инструменти, и да следят за необичайна активност при акаунти или API интерфейси.
Финансовите институции следва да прегледат както свързаните услуги, така и основните банкови системи, тъй като порталите за поддръжка и платежните интерфейси също могат да съдържат чувствителни данни.
Екипите по сигурност могат също така да проучат свързани доклади за AI агенти, автоматизация на атаки и рамки за атаки, подпомагани от AI, като същевременно разглеждат доказателствата и обхвата на всяко разследване поотделно. Разследването е предупреждение за скоростта и обхвата, които автоматизацията може да добави към киберпрестъпността.
То не е доказателство, че изкуственият интелект е заменил нападателите хора; по-скоро изглежда, че AI е помогнал на CyberCartel да организира работата си върху широк набор от мишени. За банките и платежните компании строгият контрол на достъпа, внимателното наблюдение и бързото анулиране на компрометирани идентификационни данни остават ключови защитни мерки.
Индикатори за компрометиране (IoCs):-
| Тип | Стойност | Контекст, докладван от Straiker |
|---|---|---|
| IP адрес | 157[.]180[.]98[.]220 | Централен сървър на Hexagon, описан като хостващ споделени оперативни данни и графична база знания (MCP knowledge graph) |
| Хешове (SHA-256, SHA-1, MD5) | Не са предоставени | В публикувания доклад не са посочени хеш стойности |
Забележка: IP адресите и домейните са умишлено деактивирани (defanged, напр. [.]), за да се предотврати случайно разрешаване на имена или превръщане в хипервръзки. Възстановете ги (re-fang) само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.