Свързани с интернет защитни стени и VPN системи са подложени на атака в рамките на кампания, целяща кражба на идентификационни данни и осигуряване на траен достъп до корпоративни мрежи.
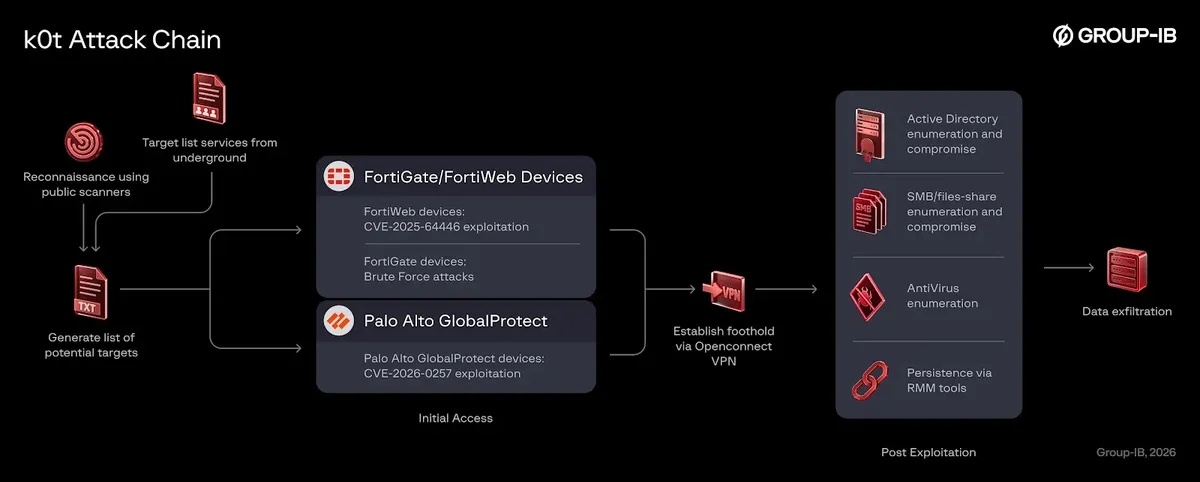
Дейността е насочена към устройствата FortiGate и FortiWeb на Fortinet, както и към порталите Palo Alto Networks GlobalProtect. След като проникнат вътре, атакуващите могат да събират пароли, съхранявани в конфигурациите на устройствата, и да ги използват, за да се придвижат по-дълбоко в мрежата на жертвата.
Кампанията е свързана със злонамерен субект, известен като k0t. От Group-IB и NyxLab съобщават, че активността е засегнала организации в различни индустрии и региони.
Тяхното разследване идентифицира над 70 000 компрометирани идентификационни данни и свързани с тях данни, включително идентификационни данни за мрежови устройства и LDAP записи. Изследователите предупреждават, че това общо число не потвърждава, че всяка включена в списъка парола е довела до успешно проникване.
Анализатори от Group-IB, съвместно с NyxLab, идентифицираха кампанията и описаха методите ѝ в доклад, публикуван на 21 октомври 2026 г.
Те заявиха, че авторите на заплахата масово търсят достъпно в интернет мрежово оборудване, след което се опитват да проникнат чрез експлоатиране на софтуерни уязвимости или отгатване на слаби пароли. Техните констатации включват откраднати идентификационни данни, признаци на постоянен отдалечен достъп и случаи на кражба на данни.
Хакери проникват в системите FortiGate, FortiWeb и Palo Alto GlobalProtect
Атакуващите използват публични услуги за търсене, за да откриват достъпни от интернет VPN портали и защитни стени. След това те проверяват откритите системи за слабости и се опитват да получат достъп.
От Group-IB посочват, че активността е широкообхватна, а не фокусирана върху конкретен отрасъл. Броят на изложените онлайн устройства и техните настройки могат да обяснят защо определени организации се появяват в събраните данни.
Устройствата FortiWeb са били атакувани чрез CVE-2025-64446 – уязвимост от тип обхождане на директории (path traversal), която може да позволи на неудостоверен атакуващ да изпълнява административни команди чрез специално модифицирани уеб заявки.
От Group-IB са наблюдавали персонализиран инструмент, опитващ се да използва уязвимостта за създаване на нов администраторски акаунт. Устройствата FortiGate не са уязвими към тази уязвимост във FortiWeb; вместо това авторите на заплахата са изпробвали често срещани комбинации от потребителски имена и пароли срещу изложени системи FortiGate.
Fortinet описва CVE-2025-64446 като проблем с неправилен контрол на достъпа, засягащ FortiWeb. Дейността, насочена срещу FortiGate, може да има последици отвъд самата защитна стена. След получаване на достъп атакуващите могат да изтеглят конфигурационния файл на устройството и да извлекат съхранените в него идентификационни данни, включително детайли за администраторски акаунти и профили в LDAP или Active Directory.
От Group-IB съобщават, че атакуващите са използвали известен ключ за шифроване по подразбиране, за да дешифрират част от съхранените секрети. Поради това организациите трябва да третират потенциално изложената конфигурация като възможно разкриване на пароли, а не просто като проблем с управлението на устройството.
Кампанията е насочена и към системи Palo Alto Networks GlobalProtect. От Group-IB са наблюдавали опити за експлоатиране на CVE-2026-0257 – уязвимост за заобикаляне на удостоверяването в портали и шлюзове на GlobalProtect при специфични настройки на PAN-OS.
Недостатъкът може да позволи неоторизирана VPN връзка. Препоръката за сигурност на Palo Alto Networks описва същия риск и съветва администраторите да следват указанията за отстраняване на проблема.
Cybersecurity News вече е отразявал експлоатирането на слабости във FortiWeb и пускането на експлойт инструмент за FortiWeb. Тези доклади предоставят контекст за уязвимостта във FortiWeb; настоящото разследване добавя доказателства, че атакуващите я използват като част от по-широка кампания срещу периферни мрежови устройства.
Какво се случва след получаването на достъп
След проникване в мрежата атакуващите могат да използват легитимни инструменти за администриране и сигурност, за да откриват системи, да търсят допълнителни идентификационни данни и да разширяват достъпа си.
От Group-IB са наблюдавали инструменти като NetExec, Impacket и Mimikatz, редом със софтуер за отдалечено управление като MeshCentral и Atera. Тяхната употреба може да бъде трудна за откриване, когато защитниците разглеждат само по едно събитие в даден момент, тъй като легитимните инструменти могат да се появяват и при нормалната работа на ИТ отдела.
По време на своя анализ изследователите откриха 28 активни групи устройства с 84 компрометирани устройства, свързани със сървър на MeshCentral. Те забелязаха също признаци за други инструменти за отдалечен достъп и рамка за командване и контрол (C2).
В някои случаи данните са били копирани в облачно хранилище с помощта на Rclone. От Group-IB заявиха, че някои от жертвите по-късно са се появили в сайтове за изтичане на данни от рансъмуер, но все още не е потвърдено дали k0t е пряко свързан със засегнатите рансъмуер групи.
Организациите могат да прочетат повече за кражбата на конфигурации на FortiGate и за действията по заобикаляне на удостоверяването в GlobalProtect в по-ранни материали на Cybersecurity News.
Тези свързани доклади описват рисковете, които имат значение след компрометиране на периферно устройство: откраднатите идентификационни данни могат да позволят по-нататъшен достъп, дори ако за първоначалната входна точка по-късно бъде инсталирана корекция за сигурност.
Екипите по сигурност трябва да проверят дали системите FortiGate, FortiWeb и GlobalProtect са достъпни от интернет, да потвърдят, че използват софтуер с отстранени уязвимости, и по възможност да ограничат административния достъп само до доверени мрежи.
Те трябва да преглеждат системните дневници за неочаквани администраторски акаунти, експортиране на конфигурации, необичайни VPN сесии, повтарящи се неуспешни опити за вход и достъп за управление от непознати локации.
Препоръката за сигурност на Palo Alto Networks предоставя инструкции за отстраняване на проблема за CVE-2026-0257; препоръката на Fortinet обхваща CVE-2025-64446.
Ако има вероятност да е осъществен достъп до дадено устройство, екипите трябва да разследват свързаните акаунти и системи, да подменят идентификационните данни, съхранявани в устройството или свързани с него, и да прегледат дневниците за VPN и идентичност за подозрителна последваща активност.
Администраторите на FortiGate трябва също да проверят дали е активирано шифроване на поверителните данни с ключ, контролиран от организацията. Липсата на съвпадащи индикатори не доказва, че устройството или мрежата са в безопасност; защитниците трябва да съпоставят записите от оборудването, VPN, управлението на идентичността и крайните точки.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор |
|---|---|
| Домейн | mesh[.]buttruyen[.]com |
| IP адрес | 62[.]60[.]131[.]43 |
| Домейн | meshcentral[.]girydsfsggvb[.]com |
| IP адрес | 62[.]60[.]135[.]64 |
| URL | hxxps://agent[.]afahimsa[.]top/meshagents?id=4&meshid=DSZSDHzU1YSP83eNnHzSUfPPt5MFUC3UadztK7UJWbWttVfTo$auq8StiVu0p6ND&in |
| URL | hxxp://193[.]149[.]187[.]81:1287/1.exe |
| IP адрес | 64.94.85.14 |
| IP адрес | 168.100.11.99 |
| URL | hxxp://162[.]33[.]178[.]213:8888/clear-thinking_61.92.4_INSTALL.exe |
| URL | hxxps://sthyjk[.]com:8443/clear-thinking_61.92.4_INSTALL.exe |
| IP адрес | 162[.]33[.]179[.]249 |
| IP адрес | 193[.]24[.]123[.]162 |
| IP адрес | 193[.]149[.]176[.]50 |
| Домейн | radesashar[.]com |
| IP адрес | 193[.]169[.]194[.]21 |
| Тип хеш | Хеш |
|---|---|
| MD5 | 5318f29ef434341d989d543b14fd2a48 |
| SHA-1 | 6546801898d0b32f5050f49c5302f0366d630cc9 |
| SHA-256 | 158215c7371e868f3d0c7fd2e92f05026a8678a3635629d89bd6042ee543278a |
| MD5 | 20dc8f1b8a313336c14e03bcb71ff6c8 |
| SHA-1 | e2c96e603323d8fc7c08678b793d56554faa6914 |
| SHA-256 | 1d1b76d30a69aa39b224053481483156f82dde026edd6f5d964f6e03f5f04a6d |
| MD5 | 032473db4d66748eab524effe57a661d |
| SHA-1 | b686a811ad89671fbdb448d65f79488d2e562265 |
| SHA-256 | 4db6bea4c1e4bce5020039def4087a073f4753a6b297b2832c19c10423ac842d |
| MD5 | 13367fbba4344de87de418ab17de76f0 |
| SHA-1 | f05daaf66b200672d679a5ced8b67d4b48a4906e |
| SHA-256 | 552d0096f60c36a35c6096b3e4b38d743c29f8c56f3862fa3b7ef06c932e2a21 |
| MD5 | 197f2621c80da7974c56d2ff1921e994 |
| SHA-1 | e47a2b7ca6a8c009962871dbb667d128ad6b6162 |
| SHA-256 | f9e95af4cda14dd5596c452a1a698f60412a7b2a9540321ee2a10b3bcbbd2a0e |
| MD5 | 6f5d18157425aa9697913ae1310f588f |
| SHA-1 | bfd864ec0e6bd912f932e4f3ed80687736ee16e8 |
| SHA-256 | 39c4decc4881ec02a47cd01c0fd8c3030527b466124ad03c6f99cfaa0ba0b72e |
| MD5 | 0dc1af7cfd336a7f075228defc730082 |
| SHA-1 | b39cf70a0194d32e00d7812c29ae1d6add77b823 |
| SHA-256 | 808145ec3351569083fda27a910ebdf9e054e8ca42e40c021af5d6712c2ab87c |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановявайте оригиналния им вид само в рамките на контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.