Хакери злоупотребяват с автентични имейли за поръчки от Dell и Staples, за да направят фалшивите известия за покупки да изглеждат достоверни. Вместо да изпращат фалшифицирани съобщения, те поместват измамнически инструкции в детайлите за поръчката, които надеждните търговски системи доставят, насочвайки получателите към телефонни номера, контролирани от атакуващите.
Имейлите описват скъпи покупки, които получателите вероятно не разпознават. Тяхната цел е да накарат някого да се обади на предполагаема линия за поддръжка, за да анулира поръчката.
Подателят и оформлението на имейла могат да изглеждат напълно автентични, тъй като съобщението преминава през системата за уведомяване на търговеца, въпреки че части от съдържанието му обслужват измамата.
Изследователи от Cisco Talos идентифицираха две кампании, обхващащи приблизително 1400 съобщения, съгласно доклад от 21 октомври на Даяна Браун.
Констатациите описват фишинг и телефонни измами, а не потвърдена инфекция със зловреден софтуер. През изминалата година Talos наблюдава и злоупотреба с повече от 25 легитимни платформи в няколко категории услуги.
Хакери използват истински имейли от Dell и Staples
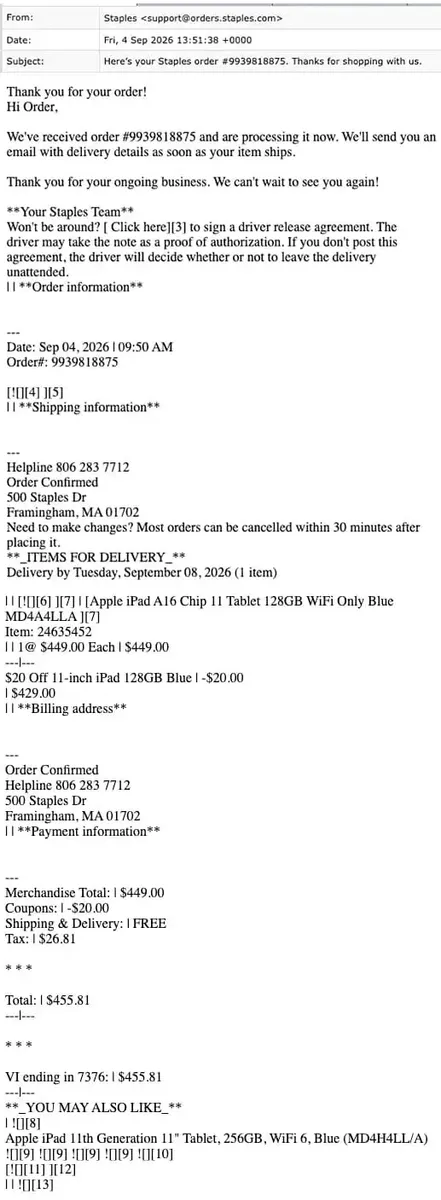
Примерът със Staples представя покупка на Apple iPad с номер на поръчка, данни за доставка, ценообразуване, информация за фактуриране и стандартния колонтитул на търговеца.
Съмнителните инструкции се появяват в полета, които обикновено се използват за данни за доставка или фактуриране. Подобни измами с известия от Microsoft Teams са използвали доверени съобщения, за да насочват получателите към измамни обаждания за поддръжка, показвайки как познатите брандове могат да прикрият опасни указания.
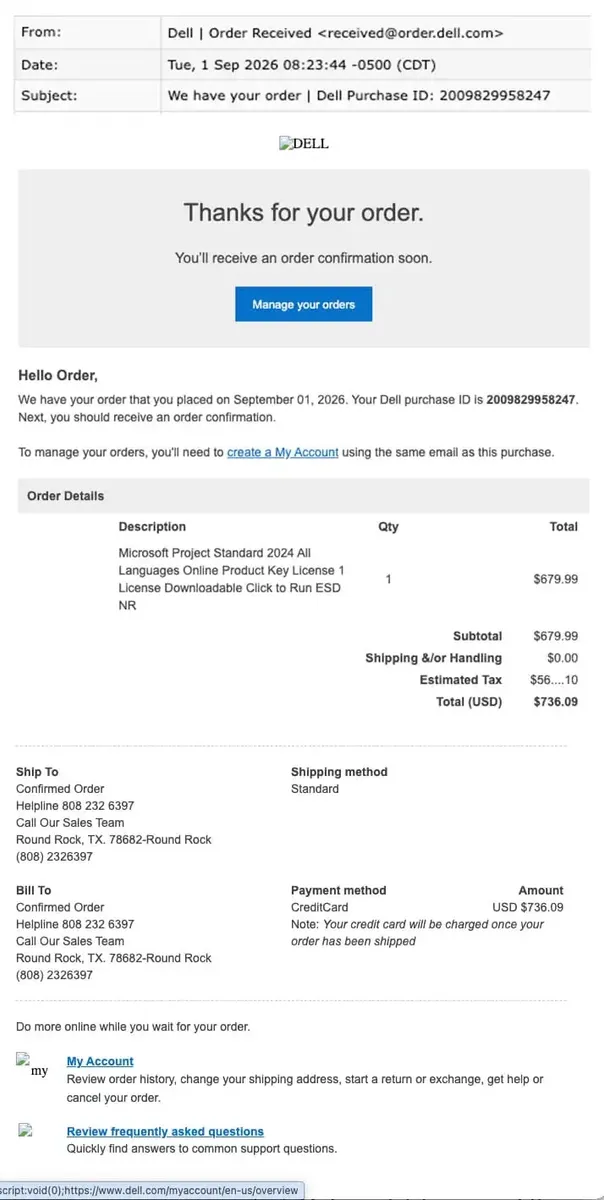
Примерът с Dell следва същия модел. Той описва покупка на Microsoft Project Standard 2024 на стойност 736,09 щатски долара.
Секциите за доставка и фактуриране съдържат текст за потвърждение на поръчката и предполагаема линия за помощ, което прави телефонния номер да изглежда свързан с установен процес по продажба, а не с външен измамник.
Нито един от примерите не разчита на това да убеди получателя да отвори очевидна фишинг връзка. Предвидената следваща стъпка е телефонно обаждане.
След като контактът се премести извън имейла, атакуващите могат да опитат измами с плащания, кражба на пароли или измами с отдалечена помощ. Talos не е установил какви последващи действия са извършени в тези две кампании.
Съобщението от Staples показва съгласувано DKIM удостоверяване и преминати DMARC проверки. Инфраструктурата, свързана с Dell, също преминава успешно DKIM, докато нейният домейн за поръчки преминава DMARC.
Тези резултати подкрепят привидния произход на съобщенията, но не доказват, че данните за покупката или вградените инструкции за поддръжка са автентични.
Това отразява същата слабост, наблюдавана при известията от GitHub и Jira, при които атакуващите поместват вредно съдържание в полета, които легитимните услуги по-късно включват в автоматизирани имейли.
Защо удостоверяването на имейлите не доказа безопасност
Talos нарича това злоупотреба с „платформа като прокси“ (platform-as-a-proxy): атакуващият предоставя подвеждащото съдържание, докато доверена услуга управлява доставката. Разликата е съществена за сигурността на електронната поща. SPF, DKIM и DMARC помагат да се установи дали изпращащата инфраструктура е очаквана.
Те не решават дали дадено поле за доставка трябва да съдържа инструкции за анулиране, дали покупката има смисъл или дали посоченият телефонен номер принадлежи на търговеца.
Talos описва също и злоупотреба с регистрационни форми, при която атакуващите въвеждат измамнически текст в полетата за име, компания или проект. Автоматичните съобщения за добре дошли след това възпроизвеждат този текст към получателите.
В някои случаи атаките чрез бомбардиране на списъци (list bombing) се превръщат в нещо повече от препълване на входящата кутия: самите легитимни имейли за регистрация се превръщат в преносители на съобщения, контролирани от атакуващите.
Свързаните измами за поддръжка чрез имейл бомбардиране показват как хаосът във входящата поща може да подпомогне социалното инженерство, въпреки че тази отделна дейност не бива да се разглежда като доказателство за същите извършители.
В допълнение Talos откри примамка на тема WeTransfer в известие за неуспешна доставка, разширявайки проблема и към върнато съдържание на имейли.
Talos препоръчва проверка на контролираните от потребителя полета преди тяхното съхраняване и отново преди генерирането на имейли. Неочаквани телефонни номера, връзки, спешен тон и инструкции за поддръжка трябва да задействат преглед, когато се появяват в полета за адрес или име.
Шлюзовете за сигурност трябва да проверяват пълните съобщения, включително съдържанието, вградено в отчетите за доставка, вместо да се доверяват единствено на външния подател.
Индикатори за компрометиране (IoCs):-
| Тип | Стойност на източника | Контекст |
|---|---|---|
| Телефон за измама | 806 283 7712 | Примамка за линия за помощ на Staples |
| Телефон за измама | 808 232 6397 | Примамка за линия за помощ на Dell |
| Подател | support@orders.staples.com | Известие от Staples |
| Подател, дословно | received@order.dellcom | Известие от Dell |
| Домейн за автентикация | orders.staples.com | Легитимна инфраструктура на Staples |
| Домейн за автентикация | order.dell.com | Легитимна инфраструктура на Dell |
| Номер на поръчка | 9939818875 | Пример от Staples |
| Референтен номер на покупка | 2009829958247 | Пример от Dell |
| Маркери в съдържанието | Confirmed Order; Call Our Sales Team | Полета за трансакция на Dell |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или хипервръзки. Възстановявайте връзките само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.