Новооткрит банков троянски кон за Android, наречен Hirudo, поема по необичаен път за извършване на финансови измами: той се опитва да премахне автентичното банково приложение на жертвата и да инсталира модифицирано копие на негово място.
Заместващото приложение запазва името и версията на банковото приложение, но съдържа допълнителен код, предназначен да компрометира проверките за сигурност.
Вместо да разчитат единствено на фалшиви екрани за вход, показвани върху реално приложение, операторите на Hirudo се опитват да накарат самото банково приложение да връща отговори, които скриват присъствието на зловредния софтуер.
Кампанията съчетава подмяна на приложения с кражба на идентификационни данни и дистанционно управление на заразени телефони. Нейните оператори могат да извличат банкови пароли, ПИН кодове за плащане, SMS съобщения и данни за отключване на устройството, като същевременно наблюдават екрана и имат достъп до камерите.
Това превръща Hirudo в нещо повече от фалшиво банково приложение: то представлява троянски кон за отдалечен достъп (RAT), създаден да помага на киберпрестъпниците да събират информация и да извършват действия на компрометираното устройство.
Анализатори от ThreatFabric идентифицираха зловредния софтуер и съобщиха, че той разполага с подготвени заместващи копия за осем индонезийски банкови приложения, обхващащи седем банки.
Изследователите откриха и по-широк набор от финансови приложения в списъка с цели на Hirudo, което предполага, че операторите са изградили система, която може да бъде адаптирана и извън тези банки.
Нов зловреден софтуер за Android заменя легитимни банкови приложения
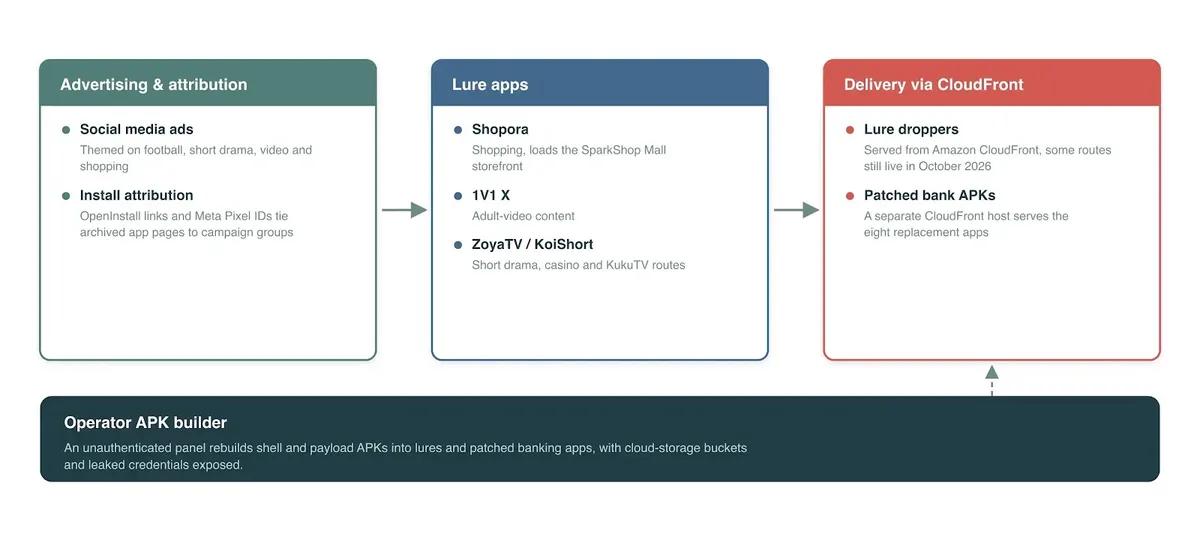
Hirudo достига до потребителите чрез привидно полезни приложения за пазаруване и развлечения. ThreatFabric описва примамки, свързани с пазаруване, видео за възрастни и кратки драматични сериали, включително имена като Shopora, 1V1 X, ZoyaTV и KoiShort.
Примамката може да показва реалистично изглеждащо съдържание, като например витрина на магазин или видео каталог, докато тихомълком проверява дали отделният зловреден код на Hirudo вече е инсталиран.
Ако не е, примамката извежда фалшиво съобщение за обновяване и подканва потребителя да инсталира друг пакет с приложение. Това второ приложение носи троянския кон и се нуждае от собствени разрешения, преди функциите му за кражба и отдалечен контрол да могат да заработят.
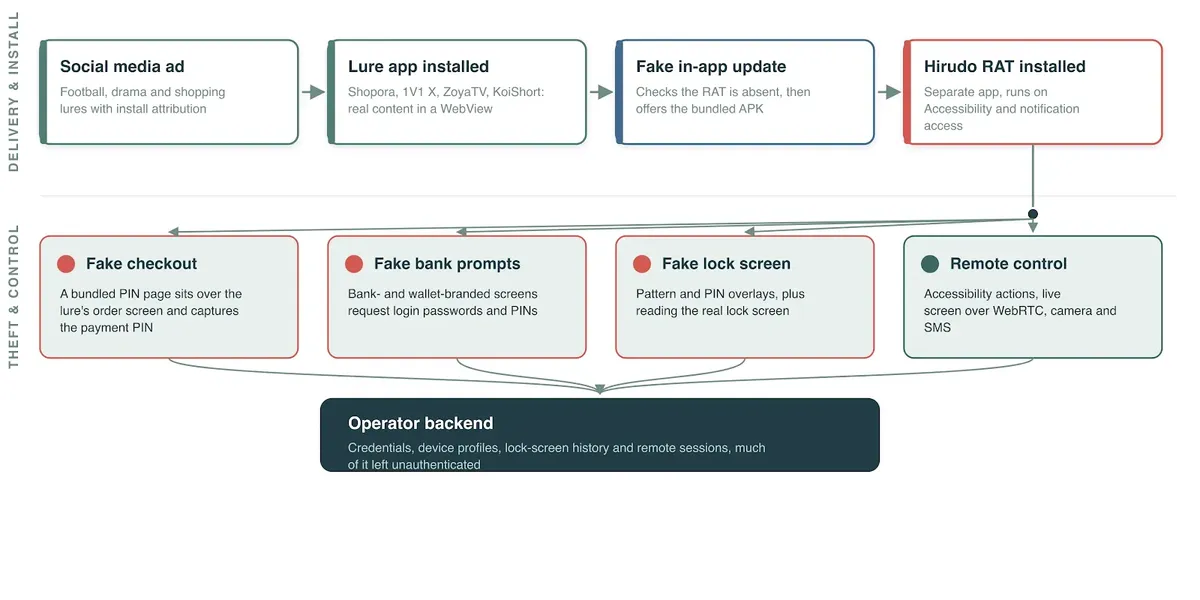
Тази конфигурация от две приложения може да направи първоначалното изтегляне по-малко подозрително, докато фалшивото обновяване убеждава потребителя да инсталира по-опасния компонент. Тя следва модел, наблюдаван при други банкови заплахи за Android, като например злоупотребата с разрешенията за достъпност (Accessibility) при TrickMo.
След като се активира, Hirudo използва услугата за достъпност (Accessibility service) на Android, за да открие целево банково приложение и да провери сертификата му за подписване. След това извежда фалшиво съобщение за обновяване, отваря системната програма за деинсталиране на автентичното приложение и изтегля специфично за съответната банка заместващо приложение.
Заместващото приложение използва същото име на пакет и същата версия като оригинала, но е подписано с публичен тестов ключ вместо със собствения ключ на банката. Android няма да го приеме като обикновена корекция за сигурност или обновяване върху подписаното от банката приложение, поради което Hirudo първо се опитва да премахне автентичното приложение.
Тази стъпка създава важно ограничение: потребителят може да прекъсне деинсталирането или да откаже да одобри инсталирането на заместващото приложение. Но ако модифицираното приложение бъде инсталирано, то може да зареди скрит механизъм за прихващане (hooking engine), изграден върху софтуерните рамки с отворен код YAHFA и Dobby.
Прихващането (hook) променя начина, по който дадено приложение реагира, когато проверява функция или изисква информация. Hirudo използва този метод, за да манипулира проверките от вътрешността на собствения процес на банковото приложение.
Как се подменя банковото приложение
Механизмът може да върне автентичния подписващ сертификат на банката, вместо да разкрие подписа с тестов ключ. Той може да подаде празен списък с активирани услуги за достъпност, скривайки контролната услуга на зловредния софтуер, и да премахне настройката FLAG_SECURE, която блокира екранните снимки.
След това операторите могат дистанционно да наблюдават или записват банковите екрани. Hirudo също така препраща част от заявките към Play Integrity до контролиран от атакуващите сървър, който може да върне резултат, който модифицираното приложение да приеме.
Ето защо наглед успешната проверка на интегритета невинаги доказва, че дадено приложение е автентично. От ThreatFabric заявяват, че включеният от атакуващите набор от ключове за атестация (keybox) е изтекъл публично, а поне два сертификата в него фигурират в списъка за оттегляне на Google.
Банките следва да проверяват сигналите за цялостност на собствените си сървъри, включително дали сертификатите са били оттеглени, и не трябва да разчитат единствено на резултат, генериран на телефон, който вече може да е компрометиран.
Подобни кампании за Android за кражба на идентификационни данни, включително използването на фалшиви изтегляния на приложения от RatHat, показват защо първоначалният път на инсталиране е толкова важен, колкото и последващото засичане.
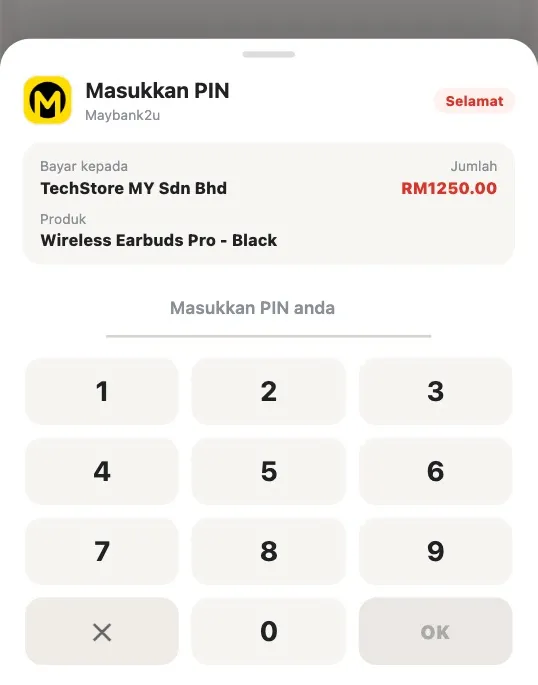
Освен подмяната на банкови приложения, Hirudo може да показва фалшиви страници за плащане и да изисква пароли за вход или ПИН кодове за плащане.
Той може също така да събира SMS съобщения, включително съобщения от избрани банки и портфейли, а в някои компилации да таргетира шаблони за заключване на екрана или други данни за отключване. Функциите му за дистанционно управление включват наблюдение на екрана на живо през WebRTC и сесии с използване на предната или задната камера на телефона.
ThreatFabric установи, че осемте подготвени заместителя на банкови приложения са насочени към Индонезия, докато кодът на зловредния софтуер включва цели за кражба на идентификационни данни в Китай, Индия, Мексико, Мароко и Тайланд. Функцията за фалшиво плащане също така съдържа брандиране на малайзийски банки и портфейли.
Изследователите съобщават, че събраните през август 2026 г. бекенд записи включват хиляди въведени идентификационни данни, информация за устройства и финансови профили – доказателство за операция, организирана с цел систематизиране на откраднатите данни за извършване на измами.
Потребителите трябва да бъдат внимателни, когато дадено приложение изисква от тях да инсталират актуализация извън официалния магазин за приложения, особено ако то изисква и достъп до функциите за достъпност (Accessibility) без ясна необходимост.
Не премахвайте банково приложение и не инсталирайте заместващо такова по искане на непознато приложение. Ако банково приложение изчезне неочаквано или непознато приложение поиска широк контрол над телефона, свържете се с банката чрез нейните официални данни за контакт и проверете устройството през доверен канал.
Банките трябва да комбинират проверките на Play Integrity от страна на сървъра с проверки за оттегляне на сертификати, наблюдение на поведението и контрол на трансакционния риск.
Те трябва да третират сигналите за достъпност и екранни снимки като подкрепящи доказателства, а не като надеждно доказателство, че дадено приложение е безопасно, тъй като Hirudo може да манипулира и двете.
Мониторингът трябва да обхваща и чувствителни действия като влизане в профила, възстановяване на парола, добавяне на получател на плащане и одобряване на превод. По-широкият риск е ясен: ако зловредният софтуер може да променя банково приложение, сигналите, генерирани само в рамките на това приложение, могат да бъдат под контрола на атакуващ.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | f796eb9ecf516e4f1fafcf89200d9f7d8ddd234f705e63f1bc8fc3ef583f0248 | Примамка за пазаруване и дропър — com.agbbh.kjdrttt |
| SHA-256 | 0097a0406be20544e98e981075427f40789db40fe4a53b1b4523383a945328b7 | 1V1 vip примамка и дропър — com.onev.vip |
| SHA-256 | 2e45277acfde3fb704179476b08f428f66a03670bbdbf2e8ec79c0b0333c009b | KoiShort примамка и дропър, казино маршрут — com.koishort.app |
| SHA-256 | d51f2bd7ffb49c224d8eaec2c8ca1c8ab9fce2fd5fdceea01eb54296c2f47b4d | ZoyaTV примамка и дропър — com.zoyatv.app |
| SHA-256 | 425cd7072b5e9386ac94e97fe272980b6ef36240df6b5d77b371ab7378004c83 | Hirudo RAT, версия от юли — com.zk7qpx.mv9wlt |
| SHA-256 | b2270c29b3d0a49a716730d6ef108cffec0b1a4b159dd02e93333fb85e492b99 | Hirudo RAT v7.8.166 — com.r9nkvx.qw2mpl |
| Домейн | www[.]helloharmonyos[.]com | Регистрация на примамка и конфигурация на канал |
| Домейн | jiekou[.]baojingtextile[.]cn | API за конфигурация на RAT |
| IP и портове | 134[.]122[.]153[.]136:8085, :18085 | HTTP API крайни точки |
| IP и портове | 134[.]122[.]153[.]136:1883, :1884 | MQTT брокер |
| URL | hxxp://43[.]225[.]157[.]157:8766/request_token | Play Integrity ретранслатор, използван от четири модифицирани приложения |
| Домейн/път | d3s06yhcwfnwcx[.]cloudfront[.]net/apk-fortress/latest.apk | Маршрут за изтегляне на 1V1 X |
| Домейн | d21gcldn8gp80l[.]cloudfront[.]net | Маршрут за изтегляне на KoiShort казино |
| Домейн | dydjjnnjg7jeb[.]cloudfront[.]net | Маршрут за изтегляне на KoiShort късометражни драми |
| Домейн | d3q4tlm7pw29zr[.]cloudfront[.]net | Хост за изтегляне на модифицирани банкови приложения |
| IP адреси и порт | 134[.]122[.]153[.]68:8080, 134[.]122[.]153[.]92:8080 | Панели за обработка на APK |
| IP | 18[.]139[.]79[.]161 | Хост източник на APK и конзола за управление на приложения |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановявайте адресите само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.
Обновявайте защитите срещу нов зловреден софтуер веднага щом се появи. Интегрирайте потоци с данни за киберзаплахи (TI Feeds) с данни от 16 хиляди центъра за оперативна сигурност (SOC).