Anthropic обнови Claude Security с възможности за непрекъснато сканиране на код и автоматично проследяване на корекции, за да помогне на екипите по сигурност да следят за уязвимости при промени в софтуера.
Услугата сканира кодови бази за уязвимости и предлага корекции за сигурност за преглед. Тя се задвижва от пълната фамилия модели на компанията, включително Claude Mythos, без да изисква достъп до програмата Cyber Verification Program.
Сканиране на код и проследяване на корекции
Екипите създават проект, свързват хранилища чрез приложението Claude GitHub или чрез токен за достъп от GitLab или друг Git доставчик, и избират клона и обхвата за всяко хранилище. След това Claude извършва базово сканиране, последвано от периодични сканирания на промените въз основа на техния риск и сложност. Това поддържа констатациите в съответствие с текущото състояние на кода. Проектите могат да съдържат множество хранилища, което позволява на Claude да открива проблеми, обхващащи няколко услуги едновременно.
„Екипите споделиха, че искат покритие, което остава актуално, без да се налага някой да го планира ръчно“, обясниха от Anthropic.
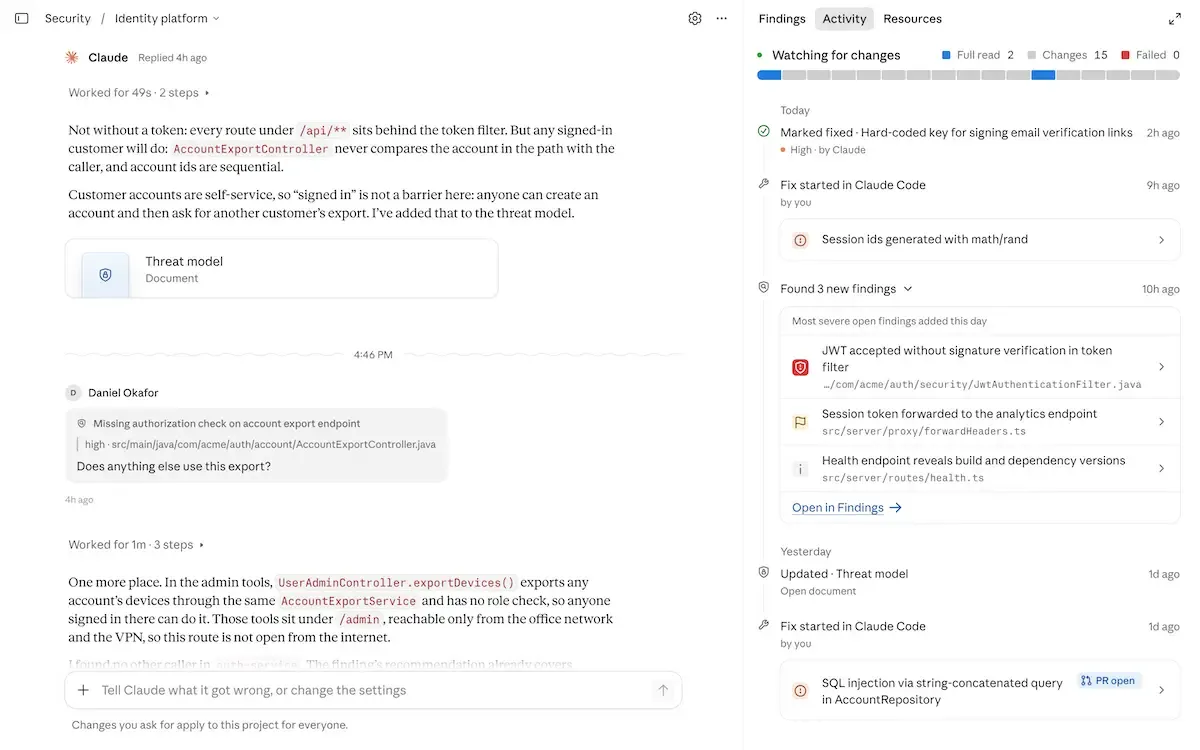
Проследяване на промени (Източник: Anthropic)
Claude Security проверява отворените констатации спрямо промените в кода и ги маркира като отстранени, когато корекцията за сигурност бъде въведена, независимо дали е разработена в Claude Code или чрез друг процес. Ако услугата засече проблема отново, тя отваря констатацията повторно.
Всеки проект разполага с база от знания, където екипите могат да документират как се внедрява кодът, кои политики за сигурност се прилагат и какво трябва да знае специалист по сигурност, присъединяващ се към екипа.
Claude Security също така генерира модел на заплахите от кода, който екипите да прегледат и редактират. Последващите сканирания използват този контекст, за да оценят кои проблеми да маркират и да вземат предвид рисковете, адресирани от съществуващите контроли за сигурност.
„Claude Security откри редица логически грешки, които нито един от другите ни инструменти не беше забелязал. След като въведохме наша собствена политика за риск в модела на заплахите, фокусирайки се върху това, до което външните потребители реално могат да достигнат, констатациите съответстваха на нашия начин за определяне на приоритети, вместо да разчитаме само на оценка за критичност“, заяви Нейтън Хънстад, директор по сигурността във Vanta.
Приоритизиране на констатациите и свързване на работните процеси
Всяка констатация включва рейтинг на критичност, оценен спрямо модела на заплахите на проекта, и обяснение как атакуващ би могъл да достигне до уязвимия код. Тези подробности помагат на екипите да приоритизират отстраняването на уязвимостите. Констатациите могат да съдържат и диаграма на пътя на атаката.
Нов API интерфейс свързва Claude Security със съществуващите работни процеси, позволявайки на екипите да управляват проекти и хранилища, да преглеждат констатации и да разрешават или отварят отново проблеми. Токените за достъп наследяват разрешенията на потребителя, докато уебхуковете уведомяват свързаните системи за нови констатации.
MCP конектор позволява на инженерите да имат достъп до констатациите в Claude.ai и Claude Code, да обсъждат проблеми с Claude, да започват прилагане на корекции за сигурност и да маркират констатациите като разрешени в рамките на същата работна сесия.
Нови контроли за достъп на база роли позволяват на администраторите да задават права за преглед на проекти, класифициране на констатации и създаване на проекти. Екипите могат да получат достъп до услугата без права за създаване на проекти.
Обновлението е достъпно в публична бета версия за клиенти на Claude Enterprise. Администраторите могат да го активират в администраторската конзола и да определят кои потребители да имат достъп.
- агентен изкуствен интелект
- Anthropic
- киберсигурност
- мониторинг
- сканиране
- моделиране на заплахи
- управление на уязвимости