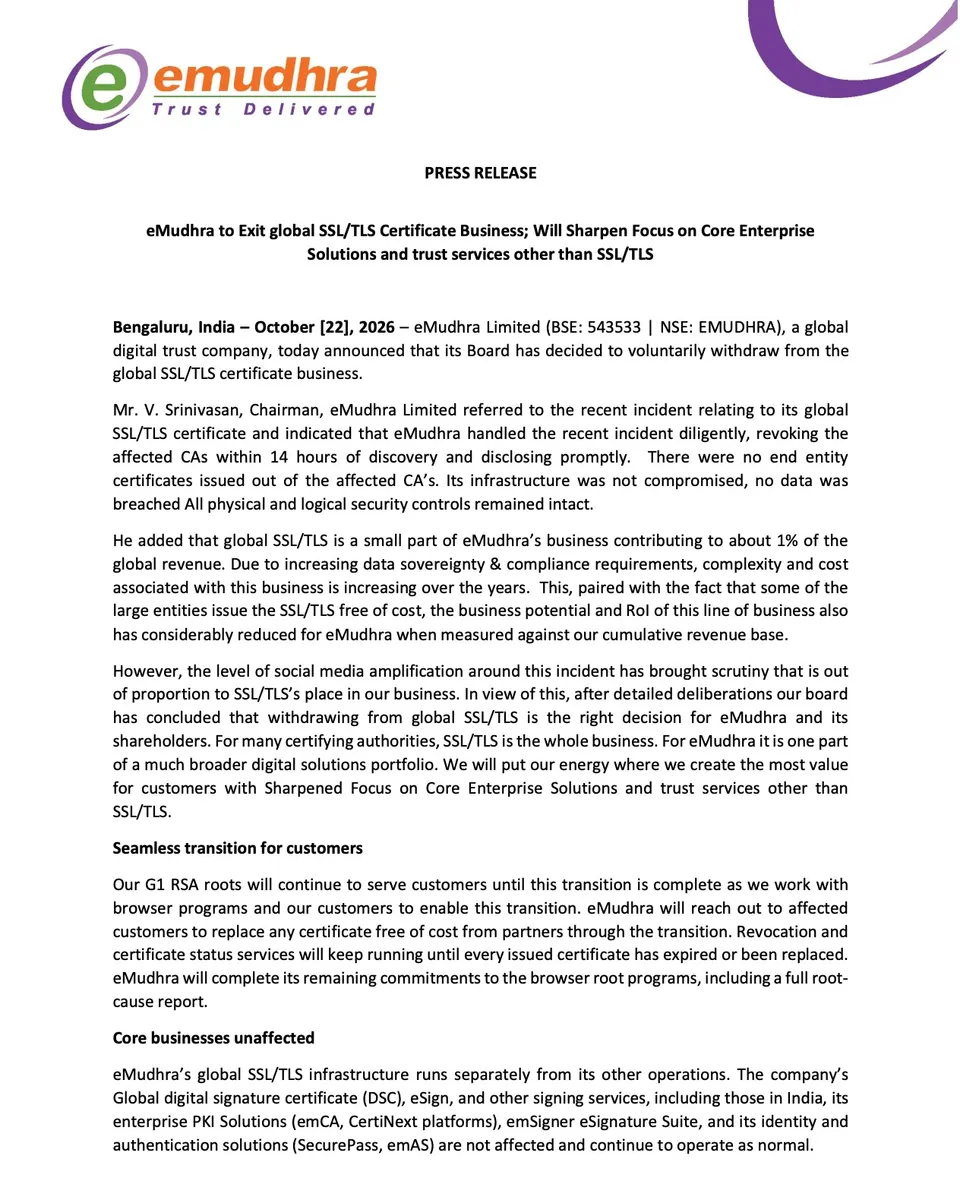
eMudhra Limited обяви, че напуска глобалния пазар за SSL/TLS сертификати след разкриването на слаби частни ключове в осем сертификата на междинни сертифициращи органи (Intermediate CA). Решението от 22 октомври 2026 г. идва след спешни мерки за защита от страна на уеб браузърите и нарастващи въпроси относно контрола при издаване на сертификати от компанията. eMudhra заяви, че останалите ѝ услуги за цифрово доверие остават незасегнати.
В официалното си изявление компанията посочи, че нейният борд е одобрил доброволното оттегляне след преглед на инцидента и бизнес перспективите. Председателят В. Сринивасан заяви, че eMudhra е оттеглила засегнатите CA сертификати в рамките на 14 часа след откриването им и незабавно е оповестила проблема.
От компанията уточниха, че нито един от засегнатите междинни сертифициращи органи не е издавал крайни клиентски сертификати, използвани от уебсайтове или разработчици на софтуер. Беше подчертано също, че инфраструктурата ѝ не е била компрометирана, няма изтичане на данни, а всички физически и логически контроли за сигурност са останали непокътнати.
Слаби частни ключове предизвикаха спешни мерки
Инцидентът започва с доклад от 17 октомври от изследовател, идентифициран като Уейн. Според публичния регистър на инцидента в Mozilla изследователят е предоставил доказателство за контрол над осем частни ключа. Mozilla независимо е възстановила ключовете, потвърждавайки, че процесът по тяхното генериране е съдържал сериозен дефект. Шест от засегнатите сертификати са поддържали TLS, докато два са били за подписване на код (code signing).
Техническият проблем се е състоял в липса на достатъчна произволност. Индийският екип за реагиране при компютърни инциденти (CERT-In) съобщи, че засегнатите частни ключове с елиптични криви P-384 са имали стойности, по-малки от 256, което позволява почти мигновеното им извличане от техните публични ключове. Грешката е била в самото генериране на ключовете, а не в алгоритъма P-384.
Предварителното обяснение на eMudhra насочи към церемония по генериране на ключове, проведена на 30 април 2025 г. Дефектен скрипт, използван по време на стъпката за обвиване и разопаковане на ключове (key wrap and unwrap), е създал втори, слаб набор от ключове. Подобни етикети на ключовете впоследствие са подвели персонала да използва тези слаби ключове в заявките за подписване на сертификати (CSR) вместо оригиналните силни ключове.
Както беше отразено в по-ранния доклад на CybersecurityNews за компрометирането на сертифициращия орган eMudhra, проблемът предизвика спешни мерки за блокиране. Всеки, който възстанови тези ключове, би могъл потенциално да издава фалшиви сертификати. В случаите, когато засегнатите доверителни вериги останат доверени, атакуващ с възможност за прихващане на мрежовия трафик би могъл да се представи за легитимен уебсайт или да подмени комуникацията.
Google и Mozilla блокираха засегнатите TLS ключове на 17 октомври. И двете организации също така предприеха действия за премахване на доверието към emSign ECC Root CA – G3, за да защитят клиентите, които не получават или не прилагат надеждно информацията за оттегляне на междинни сертификати. От CERT-In посочиха, че промяната в хранилището за коренови сертификати на Chrome се очаква да достигне до съответните устройства на 27 октомври.
От eMudhra изчислиха, че около 30 000 сертификата изискват миграция. Тези сертификати не трябва да се бъркат със сертификати, издадени от осемте слаби междинни органа. От CERT-In отбелязаха, че към 21 октомври публичните данни не показват потвърдена злонамерена злоупотреба.
Реакцията отразява по-широките последствия при пропуски в сертифициращите органи, наблюдавани и при премахването на два сертифициращи органа от Chrome от страна на Google. Решенията на браузърите относно доверието могат да принудят операторите на уебсайтове да заменят иначе валидни сертификати, за да запазят услугите си достъпни.
eMudhra заяви, че глобалният бизнес със SSL/TLS сертификати допринася за около 1% от приходите ѝ. Нарастващите изисквания за суверенитет на данните, разходите за съответствие и конкуренцията от безплатни доставчици на сертификати са намалили рентабилността на този сектор. Сринивасан също така изтъкна, че вниманието в социалните мрежи е било непропорционално голямо спрямо мащаба на сегмента.
Компанията планира да запази своите G1 RSA коренови сертификати за обслужване на клиенти по време на преходния период и да предостави безплатни заместващи сертификати чрез партньори. Услугите за проверка на статуса и оттегляне на сертификати ще продължат да функционират, докато издадените сертификати изтекат или бъдат подменени. Тя също така пое ангажимент да изпълни задълженията си по програмите за браузъри, включително изготвяне на подробен доклад за първопричината на инцидента.
Междувременно бюлетинът на CERT-In призовава администраторите да обновят браузърите и хранилищата си за доверени сертификати, да прегледат сертификатните вериги и да подменят засегнатите сертификати. Екипите трябва също така да проверят отделните пакети от сертификати в приложения, контейнери и мрежови устройства, вместо да разчитат единствено, че актуализациите на браузърите защитават всяка система.