ScarlettGroup, новонаблюдавана група за киберизнудване, публикува имена на компании в сайт за изтичане на данни в тъмната мрежа (dark web) и използва таймери за обратно броене, за да заплашва с разпространение на предполагаемо откраднати данни.
Операцията оказва публичен натиск върху организациите, преди твърденията за пробив да са независимо потвърдени. Групата започна да се появява в регистрите за мониторинг на заплахи около септември 2026 г. и стана по-видима през октомври.
Нейните списъци обхващат технологии, образование, правителствения сектор и развлекателната индустрия, но наличните доказателства не показват ясен фокус върху определен отрасъл, нито потвърждават мащаба на дейността ѝ.
Изследователи от Foresiet документираха активността на ScarlettGroup в доклад, публикуван на 21 октомври 2026 г. Проучването на киберзаплахите от Foresiet описва развиваща се операция за изнудване, а не потвърдено семейство зловреден софтуер. Изследователите все още не са установили как атакуващите получават достъп или дали внедряват рансъмуер, който криптира файлове.
Нова група за изнудване обявява компании в тъмната мрежа
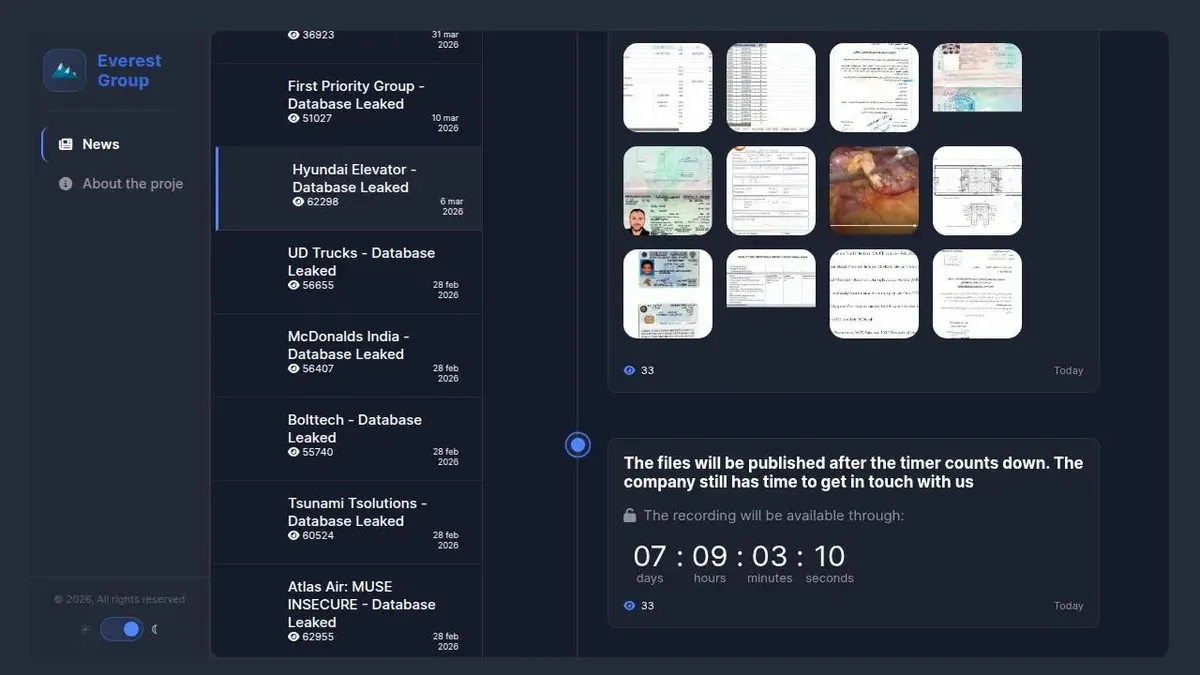
Сайтът за изтичане на данни в Tor на ScarlettGroup показва предполагаемите жертви заедно с дати на публикуване, етикети за индустрията, статус на разкриване и таймери за обратно отброяване. Тези подробности превръщат едно непотвърдено твърдение за пробив във видим краен срок.
Целта изглежда е да се притиснат атакуваните организации да установят контакт, преди групата да публикува информацията, за която твърди, че притежава.
Този подход наподобява натиска, наблюдаван при предполагаемия пробив на Everest срещу BMW, където обратно броене в сайт за течове придружаваше твърдения за откраднати вътрешни записи.
Това сравнение засяга единствено тактиката за публичен натиск; то не установява никаква връзка между Everest и ScarlettGroup, нито доказва твърденията на която и да е от двете групи.
ScarlettGroup описва процес от три етапа: публично публикуване, прозорец за преговори и приключване или публикуване на данните. По време на преговорите дадена организация може да комуникира с операторите.
Групата твърди, че постигането на споразумение води до премахване от списъка и изтриване на данните, докато липсата на споразумение може да доведе до разпространението им. Тези обещания остават твърдения, направени от престъпници.
От Foresiet отбелязват, че няма независима гаранция, че информацията ще бъде изтрита след постигане на споразумение. Следователно премахването от списъка не бива да се приема като доказателство, че копия вече не съществуват или че евентуалният мрежов достъп е прекратен.
Какво всъщност са наблюдавали изследователите
Foresiet документира активност на ScarlettGroup в PwnForums, включително съобщения за предполагаеми пробиви и предложения за продажба на данни. Докладваните връзки с BreachForums и DarkForums все още изискват потвърждение.
Публикациите във форуми могат да разпространят твърденията отвъд един сайт за изтичане на данни, увеличавайки вниманието, но същевременно предоставяйки на специалистите по сигурност насоки за допълнителни проверки.
Липсата на потвърдено криптиране е важна. При отделната атака на PAYLOAD без криптиране атакуващите използваха групови политики на Windows домейн и откраднати данни, за да упражнят натиск.
Известната дейност на ScarlettGroup е различна: нейните публични заплахи са документирани, но съпоставими технически подробности за методите ѝ на проникване не са установени.
Докладът не идентифицира експлоатирана уязвимост, зловреден код или потвърден маршрут за достъп до мрежите на жертвите. Той също така не предоставя потвърден брой на засегнатите организации.
Приемането на тези празнини като доказателство за конкретен метод на атака би надхвърлило констатациите и би могло да подведе екипите по сигурност, разследващи даден инцидент.
Foresiet препоръчва съпоставяне на престъпните твърдения с независими доказателства, запазване на материали за съдебномедицински/форензик анализ и наблюдение за необичайни изтегляния и трансфери на данни.
Компания, посочена в сайта, следва да разследва възможен неоторизиран достъп, без да представя самото споменаване в списъка като потвърждение, че е възникнал пробив.
Контролът на достъпа остава от ключово значение за превенцията. Отразяването на кражбата на облачни идентификационни данни от Pink показва как друга операция за изнудване е насочена към акаунти и облачни файлове.
Този случай е отделен от ScarlettGroup, но подчертава стойността на съветите на Foresiet за засилване на многофакторната автентикация, ограничаване на правата на акаунтите и преглед на компрометирани идентификационни данни.
Организациите трябва също така да оценят системите си с достъп до интернет и да поддържат готовност за реакция при инциденти. Мониторингът на сайтове за изтичане на данни и подземни дискусии може да помогне за ранно идентифициране на заплахи, но за полезна информация за заплахите е необходим контекст.
Приоритетът е да се установи какво се е случило, коя информация може да бъде засегната и дали неоторизираната дейност продължава. Засега най-ясните доказателства се отнасят до публичния процес на изнудване от страна на групата, а не до нейните инструменти.
Това разграничение е важно за защитниците: таймерът може да наложи спешни решения, но не може да установи произхода, възрастта или собствеността на рекламираните записи.
Разследващите се нуждаят от доказателства от собствените си системи, преди да преценят обхвата на твърдението или да го свържат с по-широк инцидент със сигурността и да планират реакция. Самият краен срок не представлява форензик доказателство.
Индикатори за компрометиране (IoCs):-
| Тип | Разкриване от източника |
|---|---|
| SHA или други файлови хешове | Не са публикувани |
| Имена на файлове със зловреден софтуер или мостри | Не са публикувани |
| IP адреси или домейни | Не са публикувани |
| Адрес на сайта за течове в Tor | Не е публикуван |
| Име на злонамерения субект | ScarlettGroup |
| Активност във форуми | Документирана в PwnForums; други асоциации не са потвърдени |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.