PHP предупреди за друг начин, по който атакуващ може да изпълни код на уеб сървър, два дни след като бяха пуснати спешни корекции за критичните уязвимости PHP2Shell.
Новият проблем, регистриран като CVE-2026-115560, засяга само уеб приложения, конфигурирани по необичаен начин, и PHP го определя като малко вероятен риск.
Проектът не издава спешна корекция за него. Вместо това се препоръчва изключване на функцията, наречена session upload progress, докато не бъде осигурено обновяване в следващото регулярна версия.
Предупреждението беше публикувано в кратък информационен бюлетин на 23 октомври. То идва след спешното издание от 21 октомври, което отстрани две критични уязвимости PHP2Shell – CVE-2026-109618 и CVE-2026-109619, позволяващи на атакуващ без акаунт да изпълни код на сървър. Те бяха коригирани в PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Новият проблем е отделен и не се отстранява от тези версии.
Само специфична конфигурация е изложена на риск. От PHP заявяват, че проблемът може да възникне, когато уеб приложение изпълнява едновременно следните условия: задава опцията session.serialize_handler на php_binary или php_serialize в конфигурацията си, след това променя тази опция на php по време на работа чрез извикване на ini_set(), като прави тази промяна преди извикването на session_start().
Функцията session upload progress също трябва да бъде включена. Приложение, което никога не променя serialize handler по време на изпълнение, може да остави функцията активна и не е уязвимо по този вектор. PHP отбелязва, че такава конфигурация е малко вероятна на практика.
Мярката се свежда до един ред. PHP препоръчва задаването на session.upload_progress.enabled=0 до следващото регулярно издание за отстраняване на грешки. Това е същата настройка, която вече беше посочена като временна мярка в бюлетина от 21 октомври за CVE-2026-109619.
Всеки, който я е приложил тогава и я е оставил в сила, не е необходимо да предприема нищо повече по отношение на новия проблем. Функцията session upload progress е включена по подразбиране и позволява на приложението да следи напредъка при качване на файлове.
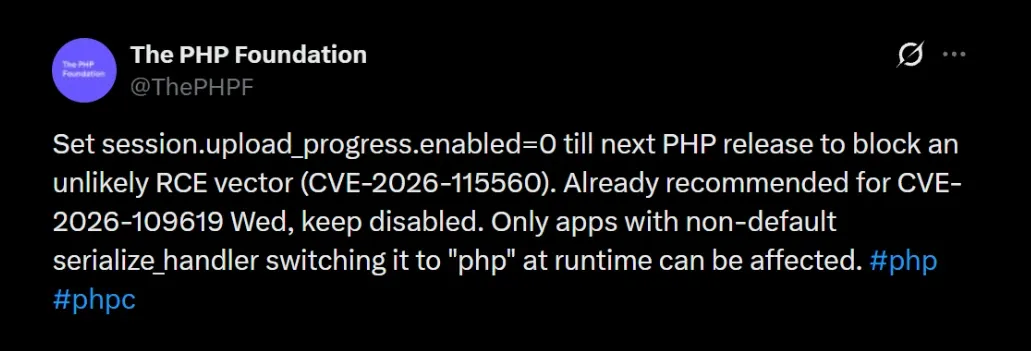
Тъй като тази конфигурация е рядко срещана, екипът на PHP обработва корекцията като част от регулярния си цикъл на обновяване, а не като спешен случай, и ще публикува подробен бюлетин за CVE-2026-115560 със следващото издание.
От PHP все още не са посочили кои версии са засегнати, кои издания ще съдържат корекцията за сигурност или каква е оценката за сериозност. Също така не е уточнено дали новият проблем споделя обща първопричина с CVE-2026-109619.
Няма данни за реална експлоатация на CVE-2026-115560; регистрираните от 21 октомври атаки са насочени към двете по-ранни уязвимости PHP2Shell.
Отделно от това опитите за експлоатация на предходните две уязвимости PHP2Shell рязко нараснаха. Amazon съобщи, че нейните примамки (honeypots) са засекли опит за експлоатация срещу CVE-2026-109618 и CVE-2026-109619 на 17 октомври – четири дни преди разкриването на уязвимостите. От Cloudflare пък отчетоха скок на опитите от десетки хиляди в рамките на 45 минути след оповестяването на 21 октомври до милиони в началото на 22 октомври.
Според Sophos и Arctic Wolf атакуващите са опитали да използват уязвимостите за инсталиране на вариант на ботнета Mirai. Тези опити засега са неуспешни: Previdian, Wordfence и други докладват за сканиране и сондиране, но без потвърдено изпълнение на код, а изследователите споделят, че създаването на надежден експлойт се оказва по-трудно от очакваното. Тази активност е насочена към двете уязвимости, коригирани на 21 октомври, а не към CVE-2026-115560, за която не се съобщава да е обект на атаки.