Атакуващ, който е прекарал десет седмици в преизползване на откраднати сесии за вход в Microsoft 365, е проникнал в имейл акаунти в 79 организации и е използвал скрити правила за входящата поща, за да попречи на жертвите да виждат части от собствената си кореспонденция, според Huntress.
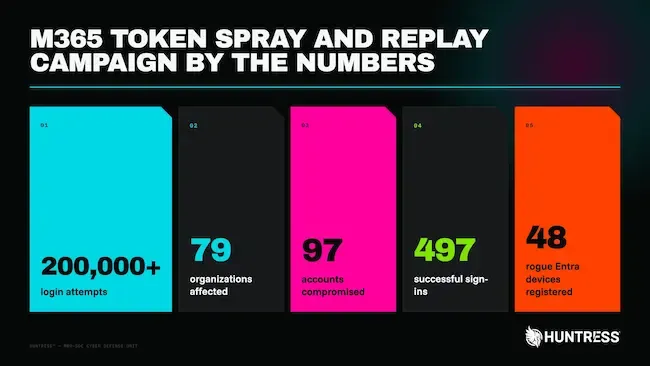
Изследователите са проследили кампанията между 14 юли и 22 септември 2026 г., отчитайки 497 успешни влизания и над 200 000 неуспешни опита за вход.
Откраднатите сесии са били възпроизвеждани от сървъри на 1337 Services GmbH, хостинг доставчик, регистриран в Хамбург, Германия, като Microsoft Entra ID Protection независимо е маркирал няколко от тези адреси като подозрителни.
Не се изисква парола
„Акаунтите в Microsoft са били компрометирани, без атакуващият някога да се е нуждаел от парола“, отбелязват изследователите.
Жертвите са попадали на фалшиви страници за вход, поддържани от проксита за атаки от тип „противник по средата“ (AiTM), които препращали истинската страница за вход на Microsoft и подканата за многофакторно автентициране (MFA) към тях, като същевременно задържали сесийния токен, който Microsoft издава след завършване на влизането. Тъй като този токен се генерира след стъпката с MFA, всеки, който го притежава, може да го използва, без да преминава отново през MFA.
Други токени са били получени чрез фишинг с код на устройство (device-code phishing), при който жертвите са били подмамвани да въведат код в легитимната страница за вход на Microsoft, както и чрез социално инженерство по време на обичаен процес на вход.
След това киберпрестъпникът е преизползвал откраднатите токени масово, предимно от един блок IP адреси. „Тъй като атакуващият възпроизвеждаше множество откраднати токени масово в множество организации, ние наричаме това „token spraying“: същият модел като при password spraying, но с откраднати токени вместо с налучквани пароли“, поясняват изследователите.
Откраднатите сесии са били влизали в употреба в рамките на минути. При инцидент от 21 юли прихванатата сесия се е появила от адрес на 1337 Services 12 минути след като жертвата е достигнала подканата за MFA, а на 22 септември интервалът е бил само четири минути.
В хода на кампанията атакуващият е преминавал между шест адреса в диапазона 193.26.115.0/24 в четири фази, с прекъсвания от една или две седмици между някои от тях. Изследователите заявиха, че блокирането на който и да е от тези адреси би спряло най-много една отделна фаза.
Фалшиви устройства и подменено MFA
След като влезе в даден акаунт, атакуващият е работил за запазване на достъпа след изтичането на откраднатата сесия. Huntress откри най-малко 48 компрометирани компютъра, регистрирани в директориите на Microsoft Entra на жертвите, всеки именуван „DESKTOP-“, последван от осем шестнадесетични знака, а регистрирано устройство остава в директорията, докато някой не го изтрие.
В 19 организации съществуващите методи за MFA на жертвата са били изтрити и е регистриран нов метод в рамките на три часа след първото влизане от адрес на кампанията.
В случая от 21 юли приложение за автентикация с етикет „iPhone 13“ е било активирано в акаунта по-малко от час след отвличането на сесията. Регистрирано по този начин приложение за автентикация позволява на атакуващия да завършва MFA за нови влизания по всяко време, като този достъп оцелява дори след смяна на паролата, освен ако някой не извърши одит на акаунта и не го премахне.
Поща, скрита от нейните собственици
Правила за входящата поща с имена като „.“, „sss“ и „iT“ са изтривали входящи писма или са ги маркирали като прочетени и са ги премествали в папки като „RSS Feeds“ и „Conversation History“.
В един от случаите атакуващият е използвал компрометирана пощенска кутия, за да изпрати имейл, свързан с възнаграждения и заплати, до външен счетоводител. В тази пощенска кутия атакуващият е модифицирал правило, за да прихваща всяко съобщение, съдържащо думи като payroll, direct deposit, bank или bonus, а пет минути по-късно е създал второ правило, което скрива цялата поща от счетоводителя.
На 11 септември атакуващият е преминал към нов адрес и е стартирал автоматизирана програма, която е преизползвала заловените токени. В рамките на четири дни тя е извършила стотици успешни влизания в близо 30 организации.
Същият адрес е бил блокиран 1052 пъти, като всяко блокиране е дошло от четири организации, чиито политики за условен достъп (Conditional Access policies) са отхвърлили опитите за вход. Тези политики могат да изискват допълнително потвърждение или напълно да блокират достъпа, а от Huntress посочват, че те могат да запълнят някои от пропуските в сигурността, с които само MFA не може да се справи.
За да помогнат на администраторите на Microsoft 365 да откриват и ограничават подобни прониквания, от Huntress публикуваха също препоръки за защита и индикатори за компрометиране (IoC) в своята публикация в блога.