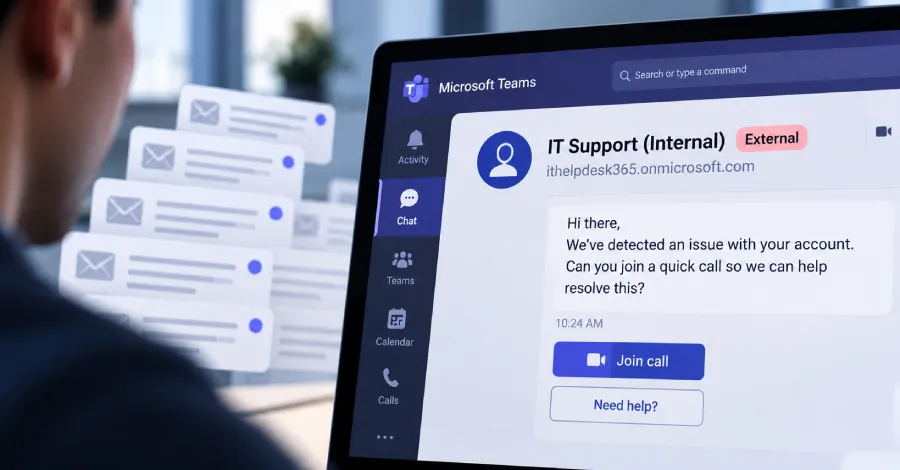
Изследователи по киберсигурност насочват вниманието към това, което описват като „повтарящ се модел на социално инженерство“ в стотици инциденти, при които авторите на заплахи използват функцията за създаване на външни чатове в Microsoft Teams за извършване на измами чрез представяне под чужда самоличност или за разпространение на зловреден софтуер.
„В тези инциденти се очертава последователен модел на поведение на атакуващите: използване на едни и същи еднократни тенанти (tenants), едни и същи екранни имена от типа 'IT Support (Internal)', едни и същи инструменти за отдалечен достъп и все по-често — едни и същи домейни за зловреден код“, посочват от Arctic Wolf Labs в доклад, споделен с The Hacker News.
При атаките системно се използват екранни имена с ИТ тематика или приветливо звучащи собствени имена, за да се заобиколят предупрежденията за външни потребители в Teams. Тези съобщения произхождат от самоличности в Teams, създадени чрез новосъздадени или придобити тенанти в Microsoft 365.
Близо 30–40% от случаите, разследвани от компанията за киберсигурност, включват използването на *.onmicrosoft[.]com — постоянен резервен домейн, генериран автоматично от Microsoft при създаване на тенант в Microsoft 365. Тези домейни се маскират като ИТ инфраструктура, избирайки думи, свързани с помощно бюро (help desk) или техническа поддръжка, като име на тенанта с цел повишаване на достоверността -
- helpdeskteam365.onmicrosoft[.]com
- itendpoint365.onmicrosoft[.]com
- itcoreportal.onmicrosoft[.]com
- itadmin922.onmicrosoft[.]com
- corporateitservicellc.onmicrosoft[.]com
Както е наблюдавано в много предходни случаи, тези сесии в Teams биват предшествани от спам атака чрез имейл бомбардиране (mail bombing), при която входящата поща на жертвата бива залята със стотици потвърждения за абонаменти или бюлетини за кратък период от време. Подходът цели да създаде фалшиво усещане за спешност, като малко след това пристига съобщението от ИТ поддръжката в Teams с предложение за съдействие при решаването на проблема.
Част от екранните имена, наблюдавани от Arctic Wolf в различните случаи, са изброени по-долу -
- Help Desk
- IT Support
- HelpDesk Manager
- IT Service Desk – Liam / IT Service Desk (Liam)
- IT Service Desk – Matt / IT Service Desk – Scott
- IT Support – Christopher Thomas
- HelpDesk Supervisor
- Enterprise IT & Security (Internal)
- IT Tech Support Internal
- Business IT Solutions & Support (Internal)
- Maintenance Service
- IT-Representative
- IT/Help Desk
В по-новите си кампании атакуващите са забелязани да добавят домейна на атакуваната организация или името на компанията към екранното си име, за да придадат допълнителна легитимност на съобщенията.
„Наблюдавахме и скорошна промяна към платени домейни от първо ниво (TLD) при създаването на тенанти“, отбелязват от Arctic Wolf. „От платените домейни, които идентифицирахме при този тип измами през последните няколко месеца, приблизително 50 процента от фалшивите самоличности са използвали TLD .top, около 40 процента са разчитали на стандартен .com домейн, а малко над пет процента са използвали домейни от по-високо ниво като .com.pl, .com.vn и .com.br.“
Дейността съвпада с тази на STAC4749 — група с история в регистрирането на облачни домейни с ИТ насоченост под домейна от първо ниво „.top“ и използването на правдоподобни потребителски имена на служители, за да изглеждат акаунтите автентични. Тези атаки са довели до внедряването на рансъмуера Chaos, според Sophos.
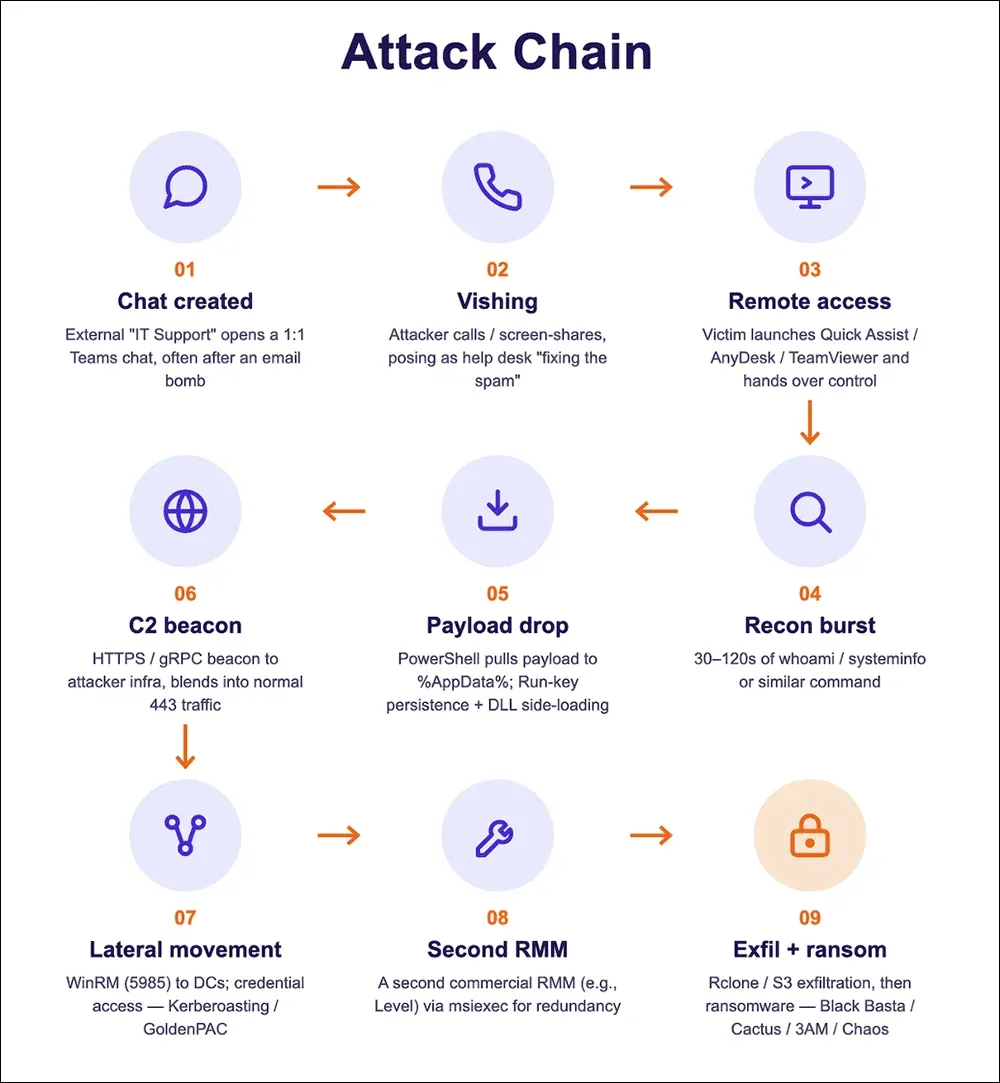
Атаките са насочени специално срещу организации, в които е разрешен външният достъп. Това включва и елемент на гласов фишинг (vishing) с цел подвеждане на жертвите да предоставят директен достъп до клавиатурата и екрана чрез легитимен инструмент за дистанционно наблюдение и управление (RMM), като Quick Assist, AnyDesk, ScreenConnect (ConnectWise), TeamViewer, Atera, Zoho Assist, NetSupport и LogMeIn.
Отдалеченият достъп се използва за разузнаване, доставка на допълнителен зловреден код като задната врата GoGRPC, улесняване на страничното придвижване (lateral movement) към домейн контролери и инсталиране на допълнителни RMM инструменти като Level за резервираност, преди да бъдат източени чувствителни данни и зареден бинарният файл на рансъмуера.
„В част от случаите атакуващите са използвали бележките на Microsoft“, посочват от Arctic Wolf. „Атакуващите обикновено избягват директното поставяне на URL адреси в Teams, тъй като това би задействало сканирането със Safe Links / ZAP, и вместо това сами навигират до зловредния код по време на отдалечената сесия. Следователно телеметрията на крайните точки и самоличностите представлява съществена зона за наблюдение наред със сканирането на съобщенията.“
В един от случаите, идентифицирани от доставчика на решения за киберсигурност, се посочва, че авторът на заплахата е инструктирал потребителя да изпълни команда в PowerShell, за да изтегли файл и след това да го стартира. Командата в PowerShell е проектирана да изтегли инсталатор от тип MSI от хранилището Microsoft Azure Blob Storage.
Когато жертвата стартира инсталатора, той задейства PowerShell скрипт, отговарящ за извличането и изпълнението на вграден в него Python имплант. След това задната врата изпълнява друга MSI трансакция, която изпраща LDAP заявки към Active Directory за всички компютърни и потребителски обекти и предава събраната информация към външен сървър.
„Външният чат в Microsoft Teams се превърна в ефективен вектор за първоначален достъп, тъй като експлоатира доверието, а не софтуерна уязвимост“, подчертават от Arctic Wolf.
„В анализираната активност атакуващите комбинират имейл бомбардиране, убедително представяне под чужда самоличност като ИТ поддръжка, новосъздадени тенанти и домейни, както и бързо социално инженерство, за да прехвърлят жертвите от на пръв поглед рутинен чат към отдалечен достъп, изпълнение на зловреден код и в някои случаи — по-мащабно компрометиране.“