FireMon обяви FireMon Agentic AI, променяйки начина, по който предприятията разследват мрежовия достъп, вземат решения относно политиките и подготвят промени в сигурността. Вградени в решенията за управление на мрежовата сигурност на FireMon, новите агентни AI възможности превръщат агентите в пълноправни участници наред със специалистите, като ги насочват към изпълнение на сложни, многостепенни задачи, използвайки данните за политиките, контекста и инструментите, на които специалистите вече се доверяват. Клиентите могат да използват предоставените от FireMon агенти, да създават свои собствени или да свързват външни агентни работни процеси чрез FireMon MCP Server.
Екипите по мрежова сигурност се сблъскват с нарастващ обем от решения относно политики при различни доставчици на защитни стени, облачни среди и технологии за сегментиране. Единична бизнес заявка за достъп може да обхваща множество устройства и политики с няколко технически валидни начина за нейното внедряване. Инженерите трябва да съберат фактите, да оценят алтернативите и да координират предложените промени, преди някой да може да ги одобри. Тъй като бизнесът изисква по-бързи решения, ръчната координация отнема експертен опит и забавя изпълнението.
FireMon Agentic AI променя този процес. Агентите изпълняват стъпките по разследване и планиране, събират релевантни доказателства и подготвят препоръки в рамките на възложения им обхват. Специалистите ръководят работата и правят изборите, които изискват организационна преценка. Тази промяна дава на екипите по-голям капацитет за справяне със сложността на политиките и за реагиране на нуждите на бизнеса, като същевременно запазва контрола върху достъпа и промените в организацията.
„Мрежовата сигурност никога не е била по-сложна, а отговорът не е в добавянето на повече инфраструктура. Той се състои в оползотворяването на контекста на политиките, който FireMon е изградил за повече от 25 години“, заяви Джоди Бразил (Jody Brazil), главен изпълнителен директор на FireMon. „Клиентите могат да внедряват нашите агенти, да изграждат свои собствени и да свързват FireMon с по-широките си агентни работни процеси, докато специалистите запазват решенията, изискващи човешка преценка.“
Нов начин за оползотворяване на интелигентността на политиките
Агентите са изградени в основата на подхода на FireMon Agentic AI. Те работят с възложени инструкции, умения, инструменти и разрешения, черпейки от информацията за политиките и оперативния опит в ядрото на Network Security Policy Control на FireMon за съвременните предприятия. Тази основа съчетава необходимия контекст за разбиране на дадена заявка с инструменти за изпълнение на работата — от търсене на записи в политиките и откриване на пътища на трафика до изчисляване на препоръки и подготовка на промени в Policy Plan.
Клиентите могат да адаптират FireMon Agentic AI в своите операции по три начина. Те могат да започнат с предоставените агенти на FireMon, да ги персонализират или да изградят нови вътре във FireMon, както и да свържат външни агентни работни процеси чрез Model Context Protocol (MCP). Това дава на клиентите контрол върху работата, която автоматизират, и начина, по който тя се вписва в процесите им, с ползи, които надхвърлят първоначалните примери за агенти.
По-бързи решения и по-малко ръчна координация
Агентите, предоставени с платформата, демонстрират как тази основа променя ежедневната работа по мрежова сигурност, спестявайки хиляди часове труд и едновременно с това повишавайки точността на решенията за политиките за мрежова сигурност.
- Разследване на политики без писане на заявки. FireMon Intelligent Agent търси и анализира данни за политиките, конструира и изпълнява заявки на Security Intelligence Query Language (SiQL) и обяснява констатациите. Специалистите могат да попитат кои правила позволяват достъп до дадена услуга и да прегледат съответния контекст на политиката, без да сглобяват търсенията ръчно.
- Превръщане на бизнес нуждите от достъп в приложими препоръки. Network Designer Agent анализира изискване за достъп и изготвя препоръки за политики на защитната стена. За приложение, което се нуждае от HTTPS достъп до услуга за отчети, той идентифицира препоръчителни промени за оценка от специалиста, като намалява необходимото предварително проучване преди вземането на решение как да се предостави достъп.
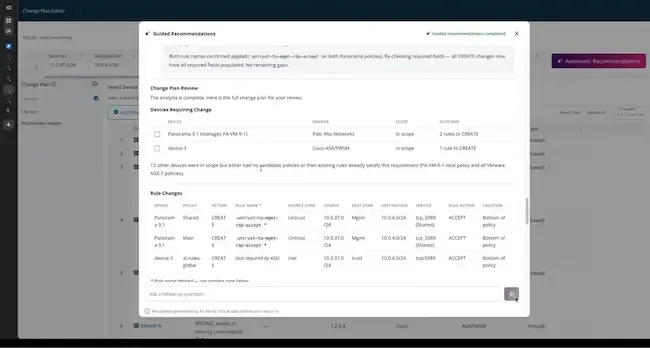
- Подготовка на координирани промени между устройства и политики. Policy Change Designer Agent води заявката за достъп през откриване, препоръки и подготовка на промени в Policy Plan. Той попълва задължителните полета, като имена на правила, и прави пауза, когато специалистът трябва да избере между валидни алтернативи. Нищо не се записва до прегледа и приемането; потребителят може да отхвърли предложението или да поиска редакции. Приемането запазва предложената работа за работния процес, вместо автоматично да я внедрява в защитните стени.
Тези примери преодоляват практическа бариера пред автоматизацията на политиките. Повече от една политика може да удовлетворява заявка за достъп, а име на обект, което е технически валидно, може да не съответства на конвенциите на организацията. FireMon съчетава контекста на политиките, инструкциите за агентите и специализираните инструменти, за да подготви работа, отразяваща тези изисквания, и да предостави важните решения на специалиста.
Свързване на FireMon с външни агентни работни процеси
FireMon MCP Server прави избрани данни за политиките и поддържани операции достъпни за външни агенти. Работен процес за разследване на инциденти може да комбинира информация за предупреждения с доказателства за политики от FireMon. Работен процес за достъп може да открива съответните устройства и политики, да изчислява препоръки и да подготвя промени, без да изисква от специалиста да събира и прехвърля информацията ръчно.
MCP поддържа както извличане на информация, така и подготовка на промени. Оторизираните работни процеси могат да конвертират избрани препоръки в поетапни промени в Policy Plan и да ги запазват в работния процес на FireMon. Външното приложение управлява взаимодействието и интерпретира резултатите, като достъпът се контролира чрез роли и идентификационни данни. Това свързва интелигентността за мрежова сигурност на FireMon с по-широките работни процеси, които клиентите изграждат.
Избор на клиента и оперативен контрол
Клиентите дефинират инструкциите за агентите, възлагат умения и инструменти и определят обхвата на разрешенията за съответните групи устройства. Те могат да изберат поддържан голям езиков модел, включително своя собствена одобрена моделна среда. Активирането на AI е опционално и изключено по подразбиране, като контролът на достъпа и одитната следа поддържат отчетността. Специалистите запазват правомощията си при вземането на решения и точките за одобрение в поддържания работен процес.