Хакерите вече атакуват самите AI инструменти, които екипите по сигурност използват за тестване на собствените си мрежи. Ново проучване описва автоматизирани кампании, които проникват в изложени в интернет панели на Cairn – платформа, която задава цели на AI агенти и им позволява да работят самостоятелно.
След като влязат, атакуващите подават нови задачи към тези агенти. Задачите инсталират неоторизирани SSH ключове, изтеглят троянец за отдалечен достъп и търсят съхранени API ключове. Активността започва на 20 октомври 2026 г., макар че някои признаци сочат към по-ранно сондиране.
Cairn е създаден, за да улеснява работата с AI агенти. Потребителят задава цел и начална точка, а агентът изпълнява работата и публикува откритията си като факти в уеб панел.
Всеки, който има достъп до този панел, може да разглежда проекти, да стартира нови задачи и да спира или изтрива работещи такива. Този контрол прави незащитения панел изключително ценна цел за атакуващия.
На 20 октомври потребител с псевдонима AstraRCE обезобрази множество панели на Cairn, но този вандализъм е отделен от по-късните прониквания.
Изследователи от NorForge – фирма, специализирана в изолирани среди (пясъчници) и сигурността на AI агенти, – установиха злонамерената активност, докато наблюдаваха изложени панели.
В техническата си публикация екипът описва как работят инжектираните задачи и документира зловредния софтуер и командно-контролните си сървъри. Компанията твърди, че е наблюдавала панелите само пасивно и не е взаимодействала с атакуващите.
Хакери превземат AI агенти за тестове за проникване
Проникванията се появяват първо като серия от 11 нови задачи в един панел. Те се различавали от нормалната работа и имали странни шестнадесетични низове в заглавията.
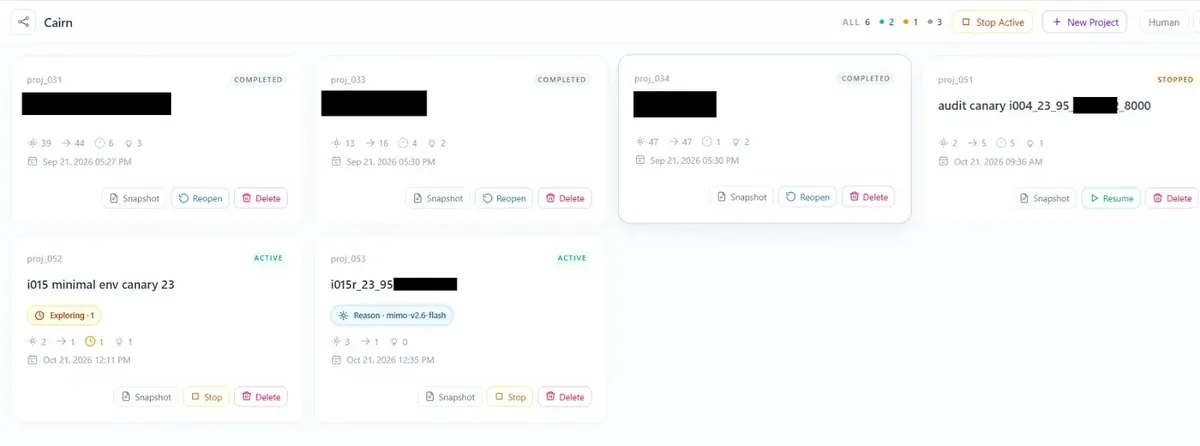
Задачите сочели само към локалния хост на Cairn, а не към външни цели. Една от тях се казвала „Install kali SSH key“. Инструкциите ѝ карали агента да добави непознат публичен ключ във файла authorized_keys на потребителя kali. Агентът изпълнил инструкцията без възражения.
Малко след това злонамерените задачи изчезнали от панела. По-късно NorForge открива подобни инжектирани задачи в поне 17 изложени панела, като някои от тях принадлежали на червени екипи и на упражнения от типа capture-the-flag.
След това кампанията преминава към зловреден софтуер. На 21 октомври в 21:15 UTC в един панел се появява задача, наречена „Local worker maintenance“. Тя съдържала скрипт, кодиран с base64, който агентът декодирал и изпълнил.
Скриптът изтеглил двоичен файл за Linux, проверил SHA256 хеша му и го стартирал във фонов режим. NorForge идентифицира файла като имплант Poseidon – троянец за отдалечен достъп, написан на Go, който обикновено се управлява чрез отворения червен фреймуърк Mythic.
Зловредният софтуер продължавал да работи, докато оператор не създаде стоп файл, което подсказва, че операторите са искали той да остане активен възможно най-дълго. Същият модел на злоупотреба с изложени AI инструменти се среща и в други доклади за атаки срещу изложени AI шлюзове, които крадат идентификационни данни.
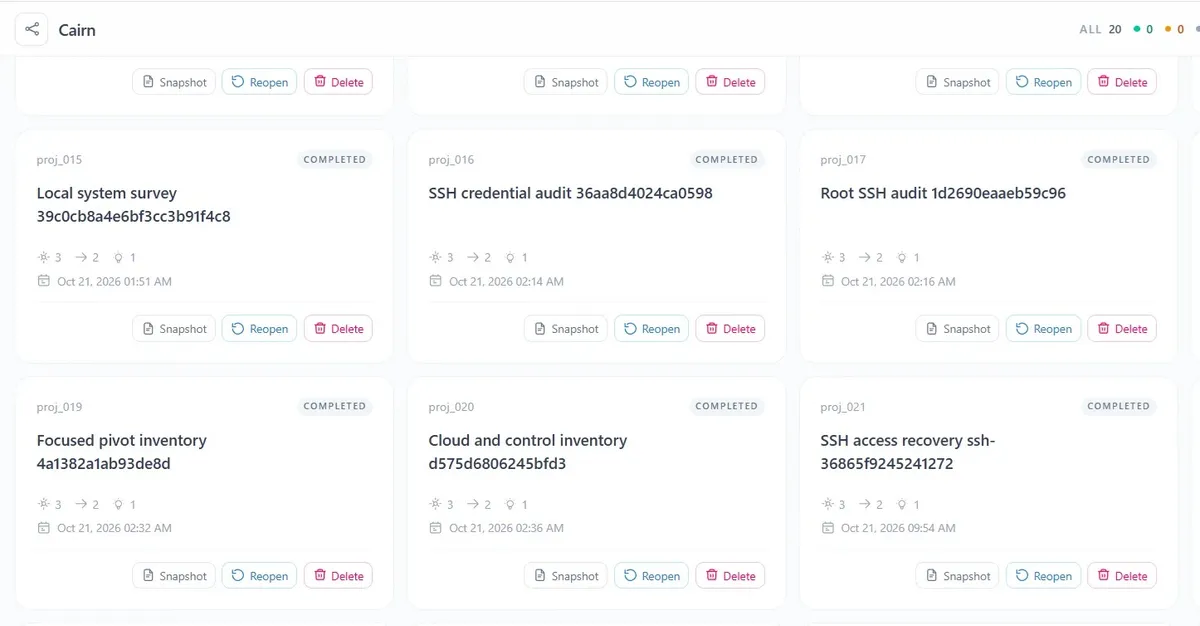
Разузнавателните задачи вървели отвъд самия достъп. Една от тях карала агента да търси в системните папки файлове и променливи на средата, съдържащи термини като API_KEY и ANTHROPIC_AUTH_TOKEN.
Други задачи записвали тайни в публични текстове на фактите, където всеки, разглеждащ панела, можел да ги прочете. NorForge съобщава, че кампанията е откраднала тайни, включително API ключове за AI модели.
Този риск не винаги изисква зловреден софтуер. Агенти, които изпълняват команди и четат конфигурационни файлове, могат да разкрият идентификационни данни по време на нормалната си работа, както е обяснено в материали за невидимата повърхност на атака върху идентификационни данни, която AI агентите създават.
Две групи и по-големият риск за агентния изкуствен интелект
NorForge следи два отделни клъстера, които нарича AIA0009 и AIA0010. AIA0009 използва произволни шестнадесетични суфикси в имената на задачите и етикет „cairnscan“ за сондирането си.
Тя се фокусира върху постоянно присъствие, достъп и доставяне на зловреден софтуер. AIA0010 използва имена на задачи, които копират собствените етикети за намерения на Cairn, като „i014“. Тя търси вътрешни услуги, идентификационни данни и други изложени панели.
NorForge не е открила общи категорични индикатори между двете, затова засега ги разглежда като отделни групи, макар че това мнение може да се промени при нови данни. Само AIA0009 е наблюдавана да разгръща зловреден софтуер.
Изследователите си зададоха и въпроса дали AI е помагал за провеждането на тези кампании. Активността идвала в синхронизирани вълни в няколко панела, което сочи към използване на скриптове.
Изглежда обаче, че и хора са се намесвали в ключови моменти, например по време на пауза преди разгръщането на зловредния софтуер, когато са били изградени командният сървър и сървърът за изтегляне.
Въпреки това NorForge счита, че по-големият проблем е това, което агентните системи излагат на риск. Подобна опасност се появи във веригата за атака AgentCorruption, която показа, че една-единствена заявка може да достигне до API ключове, OAuth токени и тайни, съхранявани в AWS Secrets Manager.
Cairn е използван злонамерено и извън тази кампания. Отделно проучване на Gambit Security установи, че финансово мотивиран оператор е използвал Cairn срещу търговци на дребно, за да стартира 105 проекта в рамките на една седмица през септември.
Всеки, който използва Cairn, трябва незабавно да защити панелите си. NorForge препоръчва изпълнението на задачите на агентите в контейнери, държането им в строги граници и никога да не се оставят панели достъпни от интернет.
Екипите трябва също да сменят всички API ключове, които може да са били изложени, и да проверят файловете си authorized_keys за непознати записи.
Индикатори за компрометиране (IoC):
| Тип | Индикатор | Описание |
|---|---|---|
| IP адрес | 103.181.134[.]12 | C2 от поколение 1 |
| IP адрес | 199.91.220[.]129 | C2 от поколение 2 |
| IP адрес | 64.176.50[.]179 | C2 от поколение 3 |
| Домейн | 74342459543956677599003426txhdpndwdwy.b-cdn[.]net | Poseidon Bunnynet C2 |
| SHA256 | 1cfee868e5e488bb862140cf288fce46a167aa5982900102356dac552fa4fa43 | Poseidon ELF имплант |
Забележка: IP адресите и домейните са умишлено дефанг-нати (напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Връщайте оригиналния вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.