Хакери са използвали AI агенти и откраднати идентификационни данни за приложения на ConnectWise, за да се опитат да получат достъп до повече от 2250 Microsoft 365 тенанта, според доклад от техническо разследване на Microsoft.
Microsoft приписва кампанията на Storm-0940, група, свързана с китайската държава, и заявява, че нейната рамка ARTEX е ускорила разузнаването, опитите за удостоверяване и установяването на постоянно присъствие в облачната среда. Броят на целевите организации не означава, че всеки тенант е бил компрометиран.
Атаката е експлоатирала разрешения, които клиентите вече са предоставили на надеждни приложения на ConnectWise. По-ранни доклади за компрометирани идентификационни данни за архивиране на ConnectWise документираха неупълномощени вписвания в 173 партньорски и клиентски тенанта.
Атакуващите са се удостоверявали като приложения, а не като потребители, като по този начин са избягвали интерактивното въвеждане на пароли и стандартните MFA подкани за потребители, без да разбиват автентикационната система на Microsoft.
Изследователи от Huntress са идентифицирали злоупотребата с идентификационни данни и са анализирали нейното поведение в технически анализ от 26 октомври.
Техните констатации подкрепят доклада на Microsoft, но не доказват независимо намесата на AI. Важно е да се отбележи, че докладът описва активност на злонамерени приложения и инструменти за атака, а не новоидентифицирано семейство зловреден софтуер.
Хакерите използват AI агенти
ARTEX е рамка за тестове за проникване, която координира множество AI агенти. Microsoft посочва, че тя може да автоматизира задачи от разузнаване до източване на данни, докато изгражда свързана карта на откритите активи и слабости.
В тази кампания откраднатите идентификационни данни на приложения са осигурили достъп чрез съществуващото доверие от страна на клиентите, а не чрез новооткрита уязвимост в Microsoft.
Huntress наблюдава по-голямата част от активността на 15 октомври в прозорец, по-кратък от 14 часа. Едно автоматизирано обхождане е обработило почти 1000 тенанта във възходящ ред на идентификаторите.
Отделни залпове са изпратили около 100 неуспешни заявки за токени в рамките на 10 секунди, което показва паралелни процеси, работещи без да изчакват оценка на всеки отговор.
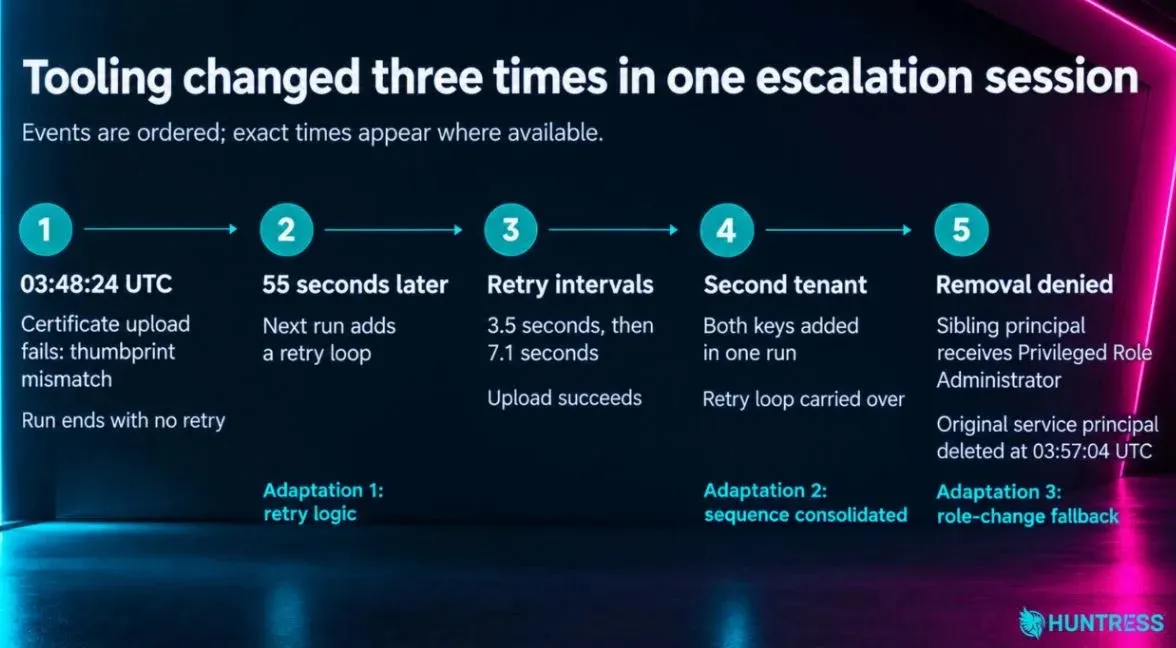
По-показателните доказателства включват промени между отделните изпълнения. След като качването на сертификат се проваля, тъй като неговият отпечатък (thumbprint) не съвпада, друго изпълнение започва 55 секунди по-късно с логика за повторен опит.
То прави повторен опит след приблизително 3,5 и 7,1 секунди, след което пренася преработения подход към друг тенант. Тези наблюдения добавят детайли към по-ранното отразяване на атаките на ARTEX срещу тенанти, особено как инструментите са се адаптирали след възникнали грешки.
Huntress установява добавени, премахнати и възстановени тайни (secrets), успоредно с промени в привилегированите роли. Идентичност на приложение на Teams си е присвоила права на Global Administrator, демонстрирайки как довереният достъп на приложение може да прерасне в пълен административен контрол.
Автоматизацията обаче не е реагирала винаги последователно. След като сервизният субект (service principal) на Teams е бил изтрит, заявките са продължили на всеки четири до осем секунди още 22 минути. Това поведение би могло да отразява автоматизирани скриптове или фонови задачи в рамките на мултиагентна система. Поради това Huntress оценява намесата на AI с ниска до средна увереност въз основа на собствената си телеметрия, нарастваща до средна към висока при отчитане на атрибуцията от страна на Microsoft.
Пропуски при засичането и защита на Microsoft 365
Липсващите регистрационни файлове за активност в Microsoft Graph ограничават възможностите на разследващите. Одитните записи в Entra не улавят заявките за четене в Graph, а Huntress не разполага с данни за жертва с активирано регистриране на активността в Graph.
Следователно успешното удостоверяване не може да установи каква информация е била прочетена или открадната. Microsoft също така прави разграничение между целево насочване, успешни вписвания и потвърден достъп до данни.
По-ранното разследване на атака тип „password-spray“ регистрира над 151 000 неуспешни влизания срещу 327 акаунта в осем организации, достигайки пик от 2900 неуспешни опита в минута. Този темп се отнася за фазата на password-spray, а не за проверен брой успешни влизания в ConnectWise.
Разследването засилва опасенията относно AI агентите като заплахи, но специалистите по защита трябва да приоритизират вредните действия пред предположенията за AI.
Huntress препоръчва въвеждането на предупреждения за приложения, които си присвояват роли с високи привилегии, неочаквани добавяния на идентификационни данни и идентичности на външни доставчици, чието поведение излиза извън нормалните им модели. Наблюдението между отделни тенанти (cross-tenant monitoring) може да разкрие кампании, които изглеждат незначителни в рамките на отделни изолирани среди.
Microsoft съветва засегнатите връзки да се държат деактивирани до получаване на официални насоки за възстановяване, запазване на доказателствата преди изтриване на приложения и преглед на идентификационните данни, разрешенията и възложените роли.
Премахването на първоначалния път за достъп може да остави идентификационни данни, заложени на други места. Екипите трябва да активират регистрирането на Graph, където е налично, и да разследват подозрителна активност в пощенските кутии или файловете успоредно с промените в идентичностите.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Контекст на източника |
|---|---|---|
| IP | 144.172.64[.]128 | Вписвания на приложения и активност в Graph |
| IP | 144.172.64[.]99 | Междутенантна атака тип password-spray в периода 10–14 октомври |
| IP | 194.165.16[.]21 | Възможна връзка чрез повторно използван потребителски агент (user agent) |
| IP | 144.172.64[.]60 | Индикатор от ConnectWise и Microsoft |
| User agent | Python-urllib/3.12 | Инструменти за изброяване (enumeration) и ескалация на привилегии |
| User agent | curl/7.88.1 | Съответства на контейнеризирани инструменти |
| User agent | python-requests/2.31 | Целеви обхождания; Microsoft посочва python-requests/2.31.0 |
| User agent | python-requests/2.34.2 | Наблюдаван в телеметрията на password-spray атаката |
| User agent | azure-toolkit/1.0 | Посочен от Microsoft; не е наблюдаван от Huntress |
Забележка: IP адресите и домейните са умишлено деактивирани (defanged, напр. [.]), за да се предотврати случайно разрешаване на имена или препращане чрез хипервръзки. Възстановете оригиналния им формат само в рамките на контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.