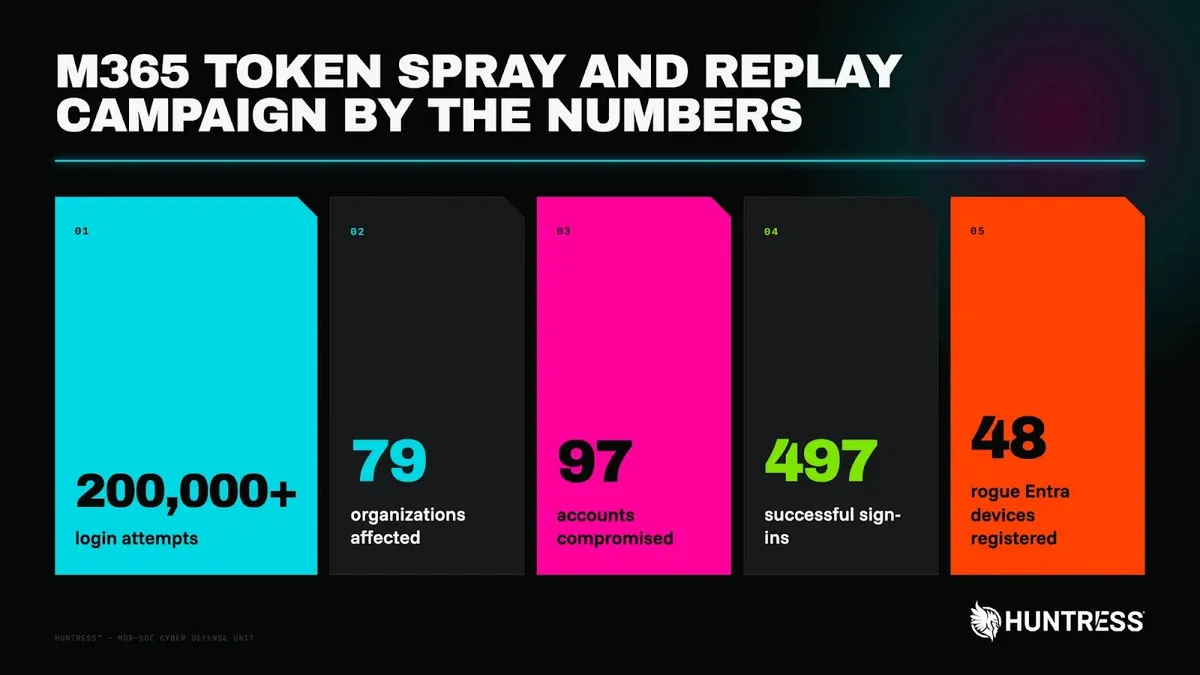
Киберпрестъпници са компрометирали акаунти в Microsoft 365 в 79 организации чрез повторно използване на откраднати токени за вход, като са реализирали поне 497 успешни влизания между 14 юли и 22 септември 2026 г.
Десетседмичната кампания е генерирала и над 200 000 неуспешни опита за вход в наблюдаваните среди на клиенти. Атакуващите са се насочили към вече удостоверени сесии, вместо да налучкват пароли.
Подобно на докладвани преди това атаки с кражба на сесии в Microsoft 365, този подход позволява на престъпниците да използват повторно доказателството, че потребителят вече е преминал многофакторно удостоверяване (MFA), и така да получат достъп, без да преминават отново през тази проверка.
Изследователи от Huntress са идентифицирали кампанията и са описали находките си в доклад от 22 октомври. Разследването им описва кражба на токени и злоупотреба с акаунти, а не конкретно семейство зловреден софтуер. Атакуващите са регистрирали поне 48 неоторизирани устройства в Microsoft Entra и са заменили методите за удостоверяване на жертвите, за да запазят достъпа си.
Хакери превземат акаунти в Microsoft 365 в 79 организации
Операцията съчетава фишинг от тип „противник по средата“ (adversary-in-the-middle), фишинг с код за устройство (device-code) и социално инженерство. При атаките с препредаване фалшива страница за вход е пренасочвала данните за вход и MFA заявката на жертвата към Microsoft, след което е прихващала получената удостоверена сесия.
Атакуващите са възпроизвеждали тази сесия от наета инфраструктура, управлявана чрез германския хостинг доставчик 1337 Services GmbH. Фишингът с код за устройство е бил друг път за достъп.
Както обяснява по-ранно отразяване на злоупотребата с OAuth device authorization, жертвите могат да одобрят контролирана от атакуващия сесия, докато влизат в легитимния уебсайт на Microsoft. Huntress наблюдава тази техника по време на августовската вълна на кампанията.
Изследователите разделят активността по препредаване на два набора от инструменти. Build A използва скриптови обмени на токени чрез клиентите Microsoft Office и Authentication Broker, насочени към услуги като Microsoft Graph, Exchange Online и SharePoint. Build B е препредавал браузърни сесии през OfficeHome.
Интервалът между удостоверяването и превземането на акаунта понякога е бил само минути: 12 минути при един инцидент през юли и четири минути при последното превземане през септември. Релетата за прихващане и хостовете за препредаване са използвали отделна инфраструктура, което означава, че блокирането на едната страна не спира автоматично другата.
Устойчив достъп и скрита активност в пощенските кутии
В 19 организации атакуващите са изтрили съществуващите MFA методи и са регистрирали нови в рамките на три часа след първото свързано с кампанията влизане. Неоторизираните устройства са осигурявали допълнителна опора.
Отделно документираната активност на фишинг комплекта GhostCode показва защо регистрацията на устройства заслужава внимание при разследвания на кражба на токени, въпреки че Huntress не приписва тази кампания на GhostCode.
Атакуващите са създавали и правила за входящата поща, които скриват пристигащи съобщения. Един компрометиран акаунт е изпратил имейл, свързан със заплати, до външен счетоводител, докато правила са скривали банкови съобщения и отговори. Друга активност включва изпращане на спам до стотици получатели.
Huntress препоръчва прекратяване на сесиите, нулиране на паролите, премахване на неоторизираните устройства и MFA методи и преглед на правилата за входящата поща.
Организациите трябва да ограничат ненужното удостоверяване с код за устройство и да проверяват новите разрешения на приложенията. Conditional Access е блокирал 1052 опита в четири организации по време на една от вълните на кампанията, което показва стойността на прилагането на политики отвъд самото MFA.
Индикатори за компрометиране (IoC):-
| Тип | Индикатор или артефакт | Роля |
|---|---|---|
| Мрежа | 193.26.115[.]0/24 | Основен диапазон за препредаване |
| IPv4 | 193.26.115[.]221 | Build A; регистрация на устройства |
| IPv4 | 193.26.115[.]199 | Препредаване с Build B |
| IPv4 | 193.26.115[.]16 | Build A; фишинг с код за устройство |
| IPv4 | 193.26.115[.]21 | Build A; SharePoint |
| IPv4 | 193.26.115[.]72 | Септемврийски пик на препредаване |
| IPv4 | 193.26.115[.]210 | Препредаване с Build B |
| IPv4 | 124.198.132[.]33 | Продължение на превзета сесия |
| IPv4 | 45.83.31[.]44, 192.159.99[.]172 | Неуспешни опити за препредаване |
| IPv4 | 185.238.2[.]195 | Юлско фишинг реле |
| IPv6 | 2400:8d60:2::1:841d:5dd | Фишинг реле на Evoxt |
| IPv4 | 167.148.41[.]96 | Правила за скриване на съобщения за заплати |
| ID на клиент | d3590ed6-52b3-4102-aeff-aad2292ab01c | Microsoft Office |
| ID на клиент | 29d9ed98-a469-4536-ade2-f981bc1d605e | Authentication Broker |
| ID на клиент | 4765445b-32c6-49b0-83e6-1d93765276ca | OfficeHome |
| ID на ресурс | 00000003-0000-0000-c000-000000000000 | Microsoft Graph |
| ID на ресурс | 00000002-0000-0ff1-ce00-000000000000 | Exchange Online |
| ID на ресурс | 00000003-0000-0ff1-ce00-000000000000 | SharePoint Online |
| ID на ресурс | 01cb2876-7ebd-4aa4-9cc9-d28bd4d359a9 | Device Registration Service |
| User agent | node, bare Mozilla/5.0; current Chrome/Edge on Windows | Скриптова/браузърна активност |
| Заявки | OAuth2:Token, Login:reprocess, OAuth2:Authorize, Cmsi:Cmsi | Активност по удостоверяване |
| Грешки | 53003 BlockedByConditionalAccess, 50133 SsoArtifactRevoked | Блокирани/анулирани сесии |
| Шаблон на устройство | DESKTOP- плюс осем шестнадесетични символа | Именуване на неоторизирани устройства |
| Примери за устройства | DESKTOP-54521F46, DESKTOP-BAF88EF4, DESKTOP-CA85907C | Наблюдавани имена на устройства |
| Authenticator | iPhone 13 | Етикет, добавен от атакуващия |
| Токен на Authenticator | apns2-d8a3fedb1a3cd1287ca47c6851a49e6052ab6116b43666e674765ca892d798ce | Публикуван токен на устройство |
| Правила за входяща поща | ., sss, ss, iT, ,., ........, s, d | Артефакти за прикриване |
| Целеви папки | RSS Feeds; RSS Subscriptions; Conversation History | Места за скриване на съобщения |
Забележка: IP адресите и домейните са умишлено дефангнати (напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Възстановявайте оригиналния вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.