Атакуващите експлоатират новоразкрити пропуски в сигурността в рамките на дни, оставяйки на организациите малко време за реакция, според доклада на Rapid7 Q3 2026 Quarterly Threat Landscape Report. Компанията отчита средно три дни между публичното оповестяване и експлоатацията на уязвимости с висока степен на критичност, като 71% от проследената активност по експлоатация настъпва през първата седмица.
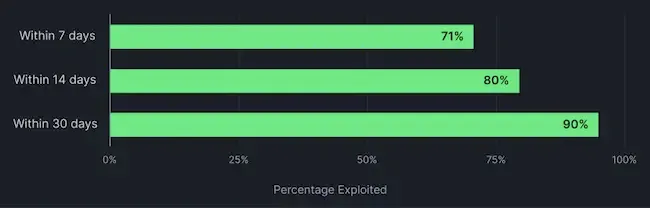
Кумулативен темп на експлоатация (Източник: Rapid7)
Експлоатацията оказва натиск върху фиксираните графици за инсталиране на корекции
Изследователите са проследили 43 новоексплоатирани уязвимости с висока и критична степен през тримесечието. Организациите, разчитащи на фиксирани графици за отстраняване на уязвимости, са подложени на натиск да разграничават слабостите с висок рейтинг на критичност от тези, които представляват непосредствен, реално експлоатируем риск.
От тези 43 уязвимости 34 не са изисквали нито автентикация, нито потребителско взаимодействие за експлоатиране, предоставяйки на атакуващите потенциални входни точки към изложени на риск системи.
Самостоятелната оценка по CVSS не може да покаже на екипите по сигурност кои системи са достъпни отвън, кои уязвимости се експлоатират активно или дали съществуващите мерки за контрол могат да предотвратят или ограничат пробива.
Свързани с държави групи атакуват правителствения и индустриалния сектор
Rapid7 свързва 15 известни софтуерни уязвимости с шест злонамерени субекта или клъстера през тримесечието. Сред засегнатите сектори са държавното управление, отбраната, аерокосмическата индустрия, транспортът, финансите, енергетиката, здравеопазването и технологиите.
Инструментариум, свързан със Северна Корея, е бил използван срещу южнокорейски автомобилни и медийни организации, вероятно започвайки в началото на 2025 г. Той комбинира задна врата в модифициран софтуер HAProxy с кейлогър за SSH и инструмент за отдалечен достъп.
Свързаната с Русия група Void Blizzard е взимала на прицел организации в страните от НАТО и Украйна, докато свързаната с Пакистан Operation C-Major се е насочила към индийски правителствени и военни служители.
Изкуственият интелект се появява като оперативен компонент в 8% от анализираните от изследователите доклади за заплахи. В документираните случаи хората продължават да избират мишените и целите, докато AI помага при тактическите решения и изпълнението. Някои атакуващи разделят зловредните цели между множество сесии с AI, за да заобиколят защитните механизми.
„Презентациите пред управителните съвети често бъркат реалния бум в откриването на уязвимости чрез AI с действителната експлоатация, каквато още не се наблюдава масово. Едва 8% от проследените доклади цитират AI като оперативен компонент“, заяви Кристиан Беек, вицепрезидент по киберразузнаване в Rapid7.
Делът на рансъмуер инцидентите в правителствения сектор на САЩ нараства
Инцидентите с рансъмуер в правителствения сектор сред десетте държави с най-много сигнали са се увеличили от 48 през второто тримесечие на 55 през третото – ръст от 15%. Делът на САЩ е нараснал от 33% на 45%, като броят на инцидентите се е увеличил от 16 на 25.
Във всички сектори са регистрирани 1112 публикувания на откраднати данни в сайтове за изтичане на информация от рансъмуер групи в САЩ. В общото класиране на групите води The Gentlemen с 342 публикувания, следвана от Qilin с 339 и INC Ransom с 99.
Продажбите на достъп доминират публикациите в подземните форуми
От 63 наблюдавани публикации в подземни форуми през тримесечието, 41 рекламират отдалечен работен плот (Remote Desktop Protocol) или мрежов достъп.
Други 14 са включвали продажба, споделяне или обсъждане на експлойти или предполагаеми уязвимости от тип нулев ден. Повечето са се отнасяли до известни уязвимости, вече включени в бюлетините на доставчиците или в каталога на CISA за известни експлоатирани уязвимости, което показва бързо търговско препакетиране на вече оповестени пропуски.