Киберпрестъпници откриха лесен начин да направят фалшива страница за изтегляне да изглежда напълно достоверна. Вместо да регистрират наподобяващ домейн, те разположиха своята примамка директно на claude.ai – официалния уебсайт на Anthropic, компанията зад AI асистента Claude.
Фалшивата страница носеше брандирането на Claude и предлагаше наглед лесни стъпки за инсталиране на настолно приложение. Атакуващите също така са платили за реклами в Google Ads, така че тези страници да се показват в челото на резултатите от търсенето.
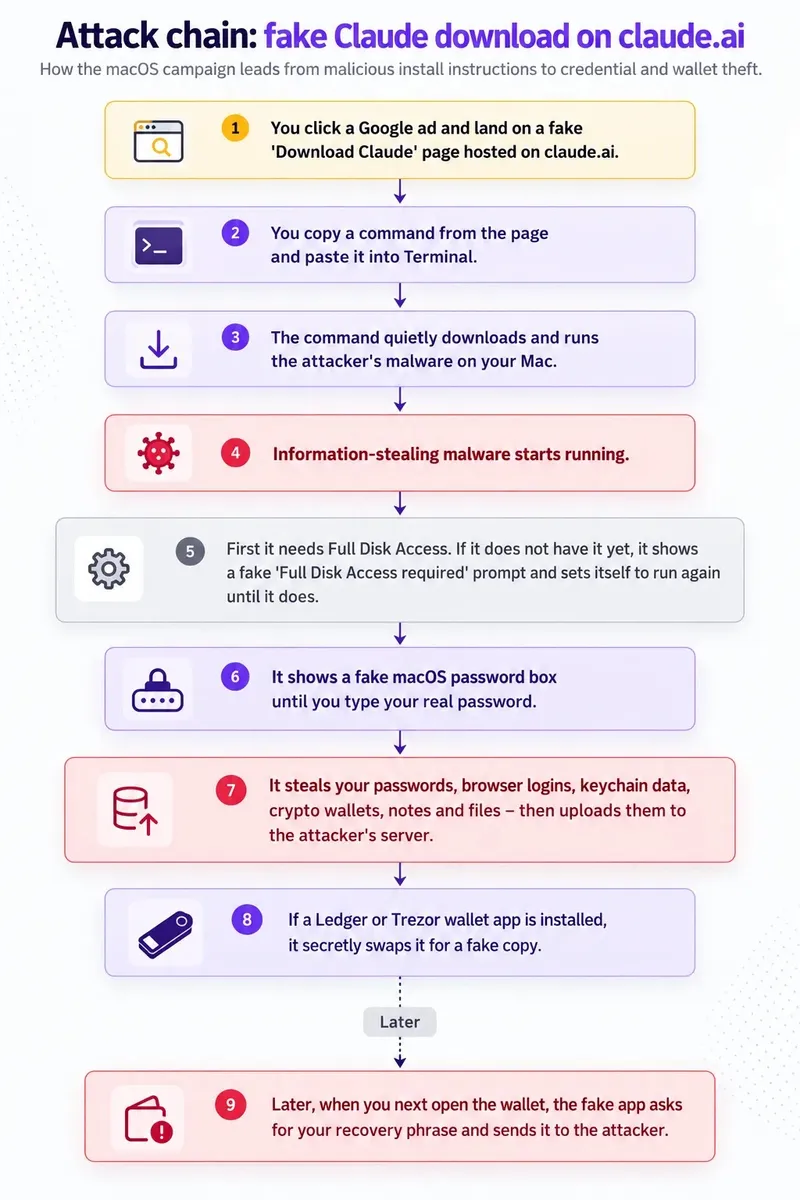
Anthropic никога не е публикувала подобни инструкции, а самата страница нямаше инсталационен файл. Вместо това тя указваше на посетителите да копират команда и да я поставят в Terminal на своя Mac.
Всеки, който е изпълнил стъпките, е инсталирал Atomic macOS Stealer (познат като AMOS) – програма, създадена за кражба на пароли, браузърни сесии, криптовалутни портфейли и други чувствителни данни.
Зловредният софтуер може също така да замени легитимните настолни приложения Ledger и Trezor с модифицирани копия, които изискват фразата за възстановяване на портфейла (seed phrase).
Изследователи от Gen Digital, сред които и инженерът по анализ на заплахи Войтех Моравец (Vojtěch Moravec), идентифицираха тези кампании и ги описаха в пълен доклад за изследването на Gen Digital, публикуван на 26 октомври 2026 г.
Екипът на Gen откри и втора кампания, използваща същия метод срещу потребители на Windows, но с различни инструкции и различен финален зловреден код. Това показва, че заплахата не се ограничава само до една операционна система.
Хакери злоупотребяват с официалния уебсайт на Claude и реклами в Google
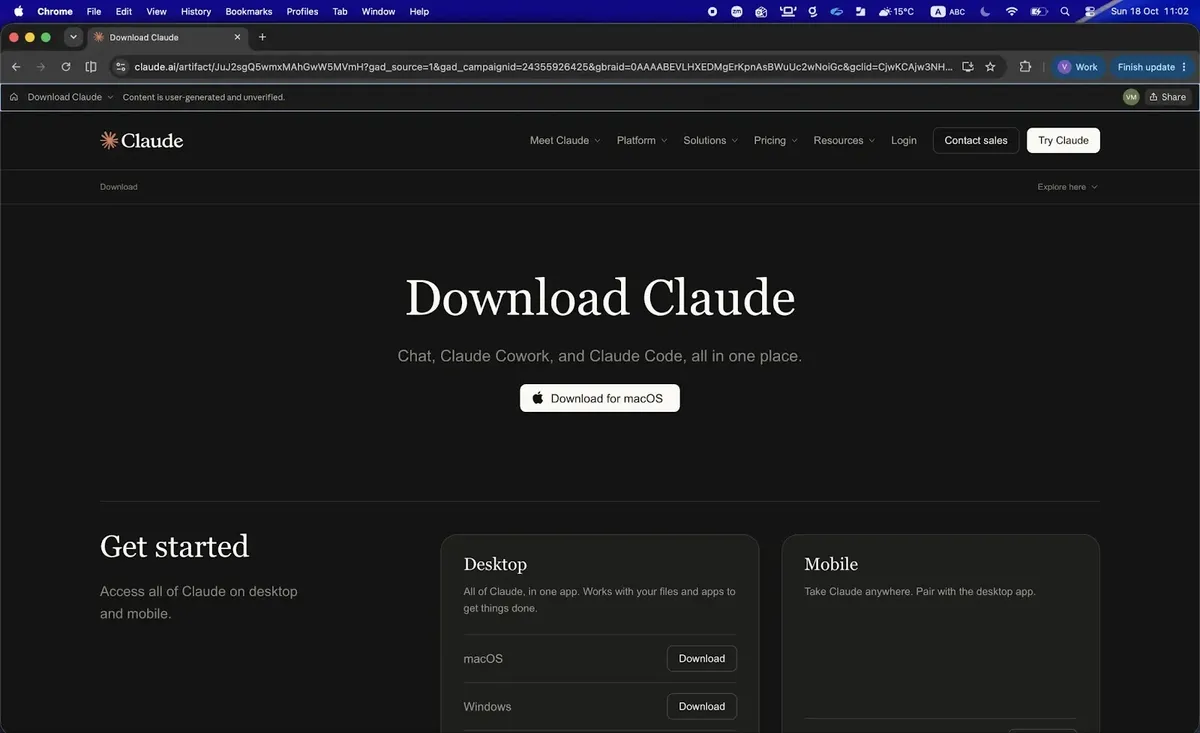
Повечето фишинг атаки разчитат на малки улики, като сгрешен домейн или липсващ катинар за сигурност. Тази кампания премахва тези следи. Фалшивите страници „Download Claude“ представляваха генерирано от потребители съдържание в claude.ai, предоставено като споделен чат (Shared Chat) или публичен артефакт (Artifact).
И двете са стандартни функционалности за споделяне в Claude. Claude показва малък банер, че съдържанието е генерирано от потребител и не е проверено, но домейнът, катинарът за SSL и логото изглеждат напълно автентични.
Злонамерените връзки съдържаха параметри за проследяване от Google Ads като gclid и gad_campaignid, което потвърждава, че атакуващите са платили за тяхното популяризиране.
Изследователите откриха и няколко ротиращи се артефакта, свързани с две рекламни кампании, което доказва, че става въпрос за финансирана, продължаваща операция, а не за изолиран случай.
Cyber Security News съобщи за подобни примамки по-рано през годината в материалите си за фалшиви страници с инсталатори на Claude, които също използваха спонсорирани резултати от търсенето.
Примамката разчита на техника, наречена ClickFix, която подтиква жертвата сама да изпълни команда. Страницата показва поле със заглавие „Install on macOS“ с четири стъпки: отваряне на Terminal, щракване върху Copy, поставяне и натискане на Enter.
Копираната команда е маскирана, така че посетителят вижда само неразбираеми символи вместо подозрителен уеб адрес. Тъй като потребителят сам я стартира, много от вградените защити не я блокират. По-ранни доклади, включително предишни проучвания на техниката ClickFix, показват колко широко се е разпространил този модел.
Кампания за Windows, кражба на портфейли и съвети за защита
Версията за Windows използваше артефакт, озаглавен „Install Claude on Windows“, който инструктираше потребителите да натиснат Win + R, след това Ctrl + V и накрая Enter. Поставената команда в PowerShell беше злонамерена още от първия си символ и показваше фалшиви съобщения за „проверка“, докато се изпълняваше.
След това тя осъществяваше връзка с GitHub и страница в github.io, за да изтегли следващия етап, съдържащ криптиран .NET зловреден код.
Тази финална програма се скрива в нормален процес на Windows, проверява за наличие на антивирусен софтуер, прави екранни снимки на работния плот и поддържа отворена връзка, за да може атакуващият да изпраща допълнителни команди. Тя също така търси портфейли за Electrum, Exodus, Ethereum, Bitcoin и Ledger.
Софтуерът за кражба на данни от типа infostealer като AMOS не е новост и за Mac. Неотдавнашна кампания със злонамерена реклама (malvertising) на AMOS показа същия модел, при който платени реклами насочваха потребителите на macOS към терминални команди и троянизирани приложения Ledger и Trezor.
Съветите на Gen са категорични. Никога не поставяйте и не изпълнявайте команда, която не сте написали сами, и въвеждайте адреса на доставчика ръчно или използвайте отметка в браузъра. Истинската страница за изтегляне на Anthropic е claude.com/download.
Приемайте етикета „генерирано от потребител“ като предупредителен знак и никога не въвеждайте фраза за възстановяване в софтуер, който я изисква неочаквано.
Всеки, който вече е изпълнил някоя от тези команди, трябва да счита устройството си за напълно компрометирано. От чисто устройство сменете важните пароли, излезте от всички активни сесии, активирайте многофакторно удостоверяване и прехвърлете криптовалутните си активи в портфейл, създаден с нова фраза за възстановяване.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Domain | claude[.]ai | Реалният домейн на Anthropic, с който е злоупотребено за хостване на фалшиви страници с артефакти и споделени чатове |
| URL path | claude[.]ai/share/… | Път за споделени чатове, използван за доставяне на фалшивата примамка „Claude Code on Mac“ |
| URL path | claude[.]ai/artifact/… | Път за публични артефакти, хостващ фалшиви страници „Download Claude“ и „Install Claude on Windows“ |
| URL parameters | gclid, gad_campaignid | Параметри за проследяване от Google Ads, открити в злонамерените връзки |
| Domain | github.io | Доверен на вид хост за следващия етап при атаките срещу Windows |
| Lure | Команда в Terminal (macOS) | ClickFix команда, копирана в клипборда чрез полето „Install on macOS“ |
| Lure | Win + R, Ctrl + V, Enter | ClickFix последователност, която изпълнява злонамерена команда в PowerShell под Windows |
| Malware | Atomic macOS Stealer (AMOS) | Базиран на AppleScript софтуер за кражба на данни за macOS |
| Malware | Троянизирани Ledger Live, Ledger Wallet, Trezor Suite | Фалшиви приложения за крипто портфейли, които изискват фразата за възстановяване |
| Malware | Обфускиран .NET изпълним файл | Финален зловреден код за Windows с възможности за отдалечен достъп |
| File types | .pdf, .docx, .key, .seed, .pem, .wallet, .ovpn | Файлове, които софтуерът за кражба на данни за macOS търси и извлича |
Забележка: IP адресите и домейните умишлено са неутрализирани (defanged, напр. [.]), за да се предотврати случайно разрешаване на имената или хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.