Хакери използват зловредни реклами в Instagram, за да заразяват уязвими устройства iPhone с шпионски софтуер, докато потребителите преглеждат своите фийдове.
Документирана атака е използвала реклама, свързана със Световното първенство по футбол, за да достави варианта P7 на DarkSword, излагайки на риск чувствителна информация, без да изисква от жертвата да докосва рекламата, да изтегля файл или да инсталира приложение.
Констатациите показват как онлайн рекламата може да се превърне в канал за доставка на мобилни атаки. За разлика от фишинга, тези инфекции не зависят от убеждаването на някого да отвори подозрителна връзка.
По-ранни доклади за шпионски софтуер, доставян чрез реклами, документираха отделна кампания, подчертавайки как рекламната инфраструктура може да помогне на атакуващите да достигнат до устройства по време на обичайно сърфиране.
Изследователи от iVerify са идентифицирали инфекцията с DarkSword P7, докато са разследвали мобилно устройство на служител в клиентска организация.
Хакери използват зловредни реклами в Instagram
Тяхното съвместно разследване с Report URI, публикувано на 21 октомври 2026 г., описва престъпни групи, злоупотребяващи с реклами и изоставени интеграции в уебсайтове за разпространение на DarkSword и Coruna — два комплекта за експлоатация (exploit kits) за iOS, способни да крадат лични данни.
В случая с Instagram служителят просто е скролвал, когато зловредната реклама се е заредила. Същото лице по-късно се е сблъскало с друга атака след кликване върху зловредна връзка, разпространявана от различна група, използваща друг вариант на DarkSword.
Сигналите в почти реално време са позволили на екипа по сигурност на организацията да смени идентификационните данни, преди откраднатите данни за вход да бъдат продадени и използвани срещу корпоративните системи.
Изследователите описват тези атаки като атаки с „полукликване“ (half-click): потребителите трябва да посетят уебстраница или социална платформа, но не е необходимо по-нататъшно взаимодействие със зловредното съдържание.
Това разграничение е от значение. Докладът не описва атака, която достига до телефон в режим на покой без активност при сърфиране, нито установява, че напълно обновените устройства iPhone са уязвими.
Разследващите все още не са установили как рекламата в Instagram е преминала проверките на Meta. Те обсъждат няколко възможности, включително прикрито зловредно съдържание, злоупотреба с препродавачи на реклама или компрометиран доставчик.
Нищо от това не е потвърдено. Наблюдаваната инфекция демонстрира рекламен маршрут за доставка, а не доказателство за уязвимост в самия Instagram.
Основното компрометиране зависи от уязвим софтуер на iOS. Предишен анализ на експлоати за Coruna и DarkSword обяснява как свързани пропуски в браузъра и системата могат да отведат атакуващия отвъд границите на сигурност на браузъра.
В това разследване и двата комплекта са насочени към по-стари версии на iOS; заместителите за по-нови версии не демонстрират работещи експлоати срещу тях.
DeadTag разширява доставката на шпионски софтуер чрез забравени уеб тагове
Report URI разкри също така DeadTag — операция, която изкупува домейни с изтекъл срок, използвани преди това за аналитични и рекламни услуги. Хиляди уебсайтове все още зареждат скриптове от тези домейни чрез забравени тагове.
След като атакуващите поемат контрол над даден домейн, тези съществуващи връзки им предоставят начин да пренасочват посетителите, без предварително да компрометират пряко всеки уебсайт.
Изследователите са идентифицирали стотици пререгистрирани домейни и са изчислили 135 милиона месечни посещения на сайтове, способни да предоставят шпионския софтуер, когато посетителите отговарят на условията за таргетиране.
Тази цифра измерва потенциалното излагане на трафик, а не потвърдени инфекции. Голяма част от пренасочения трафик води до измами, докато избрани посетители с iPhone получават Coruna или DarkSword.
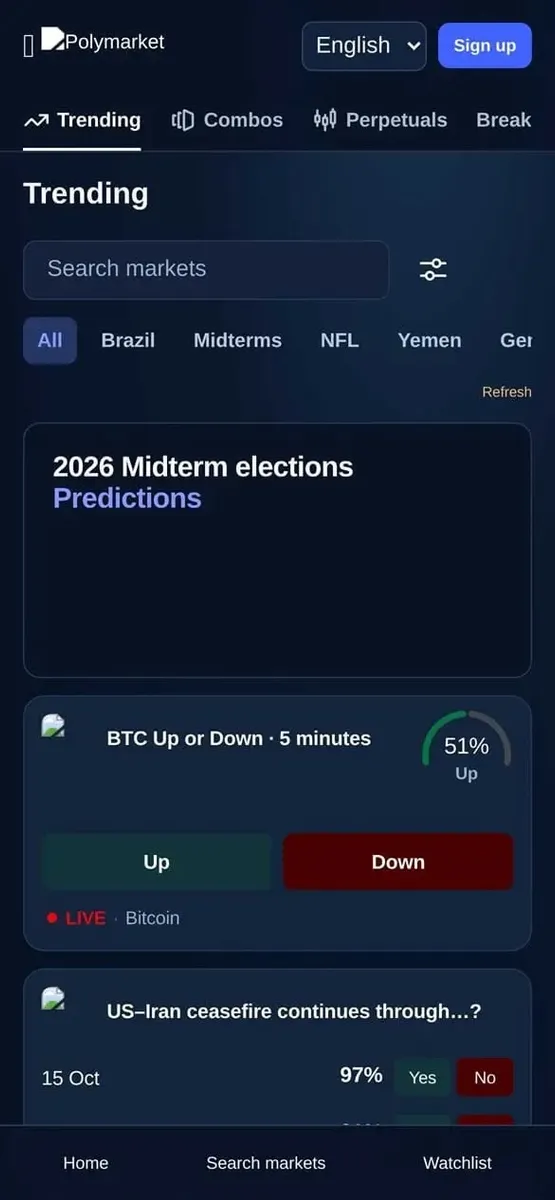
Екипът, стоящ зад експлоатите, също така е внедрил зареждащи модули (loaders) на DarkSword в стотици магазини на PrestaShop, укривайки ги в папки, наподобяващи компоненти за уеб анализи. Някои пътища водят до фалшива страница на Polymarket.
Идентифицираните варианти са насочени към пароли от ключодържателя (keychain), информация за устройството и криптопортфейли, включително Binance, Coinbase Wallet, OKX, Bitget, Trust Wallet, Exodus, TronLink и Bitpie.
Потенциалните щети надхвърлят криптовалутите. И двата комплекта за експлоатация могат да събират съобщения, контакти, данни за местоположение и пароли.
За работодателите компрометираният личен телефон може да се превърне в източник на корпоративни идентификационни данни, дори когато служителят никога не отваря подозрителен прикачен файл или съзнателно не одобрява инсталация.
Финансовата кражба изглежда е основният мотив. Коментарите в кода на китайски език и свързаната инфраструктура предполагат китайскоговорящи оператори, но не доказват националност или държавно участие.
Операторите на DeadTag остават неидентифицирани. Отделно, предишни доклади за пакети със зловредни теми за уебсайтове показват как зависимостите от страна на браузъра могат да изложат посетителите с iPhone на шпионски софтуер и кражба на портфейли чрез сайтове, изглеждащи надеждни.
Потребителите трябва своевременно да инсталират наличните актуализации за сигурност на iOS. Хората, изправени пред повишен риск, трябва да обмислят използването на режим Lockdown Mode, съобразявайки се с неговите ограничения.
Собствениците на уебсайтове трябва да премахнат неизползваните тагове от трети страни, да наблюдават външните скриптове и да прилагат политика за сигурност на съдържанието (Content Security Policy).
При съмнение за компрометиране изследователите препоръчват запазване на системните записи (logs) преди рестартиране, промяна на изложените идентификационни данни и подмяна на засегнатите криптовалутни портфейли с нови фрази за възстановяване.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Наблюдавана роля |
|---|---|---|
| Домейн | ad-track[.]live | Обслужваше зловредната реклама за Световното първенство в Instagram, доставяща DarkSword P7. |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване или хипервръзки. Активирайте ги отново само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM.