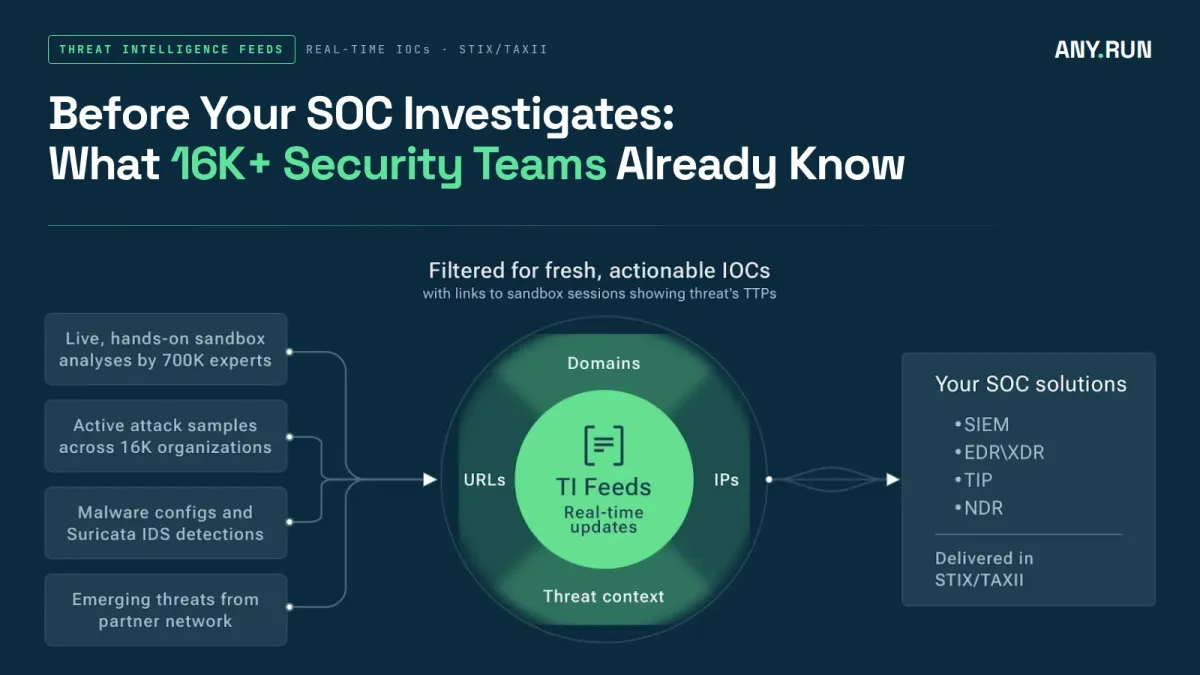
Какво ще кажете, ако част от заплахите, достигащи до средата на вашата организация, вече са били идентифицирани другаде, преди екипът ви по сигурността изобщо да е започнал да ги разследва?
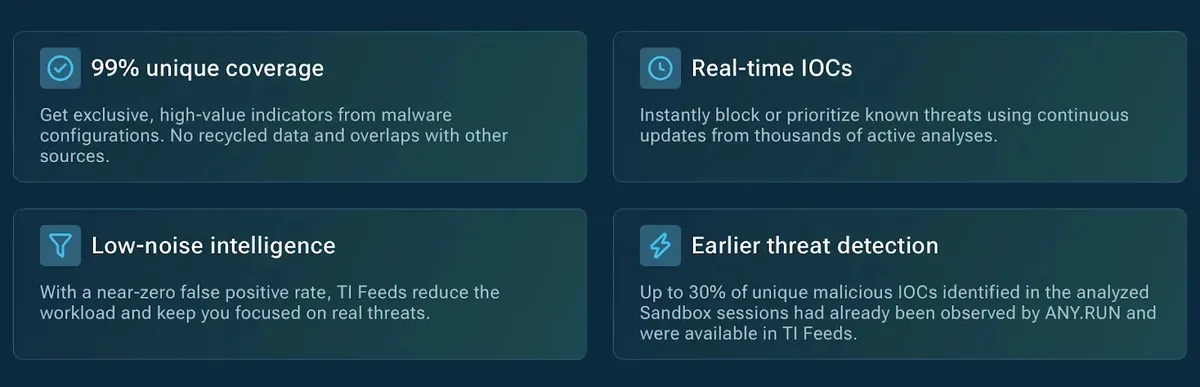
Според проучване на ANY.RUN до 30% от уникалните злонамерени индикатори за компрометиране (IOC), открити в изследваните сесии на Interactive Sandbox, вече са били наблюдавани от ANY.RUN и са присъствали в неговите Threat Intelligence Feeds още преди разследването.
С други думи, почти един на всеки три от тези злонамерени индикатори вече е бил наличен в данните за заплахите, преди анализаторите да започнат своите разследвания.
Какво означава това за SOC екипите и как те могат да се възползват от данните за заплахи, натрупани от разследванията на над 16 000 екипа по сигурността?
Какво означават тези данни за вашия SOC?
Казано просто, вашият SOC потенциално може да разпознава злонамерени индикатори, преди анализаторите да се наложи да ги разследват ръчно.
Ако даден индикатор вече е свързан със злонамерена активност другаде, тези данни за заплахата могат да помогнат на системите ви за сигурност да откриват подозрителни събития по-рано и да осигурят на анализаторите отправна точка за ранно откриване.
За целта разузнавателните данни за заплахи трябва да достигат до системите за сигурност, които екипът ви вече използва, навреме, за да повлияят на откриването и реакцията. Тук се включва интегрираното разузнаване на заплахи.
Какво е интегрирано разузнаване на заплахи и какво дава на дейността на SOC?
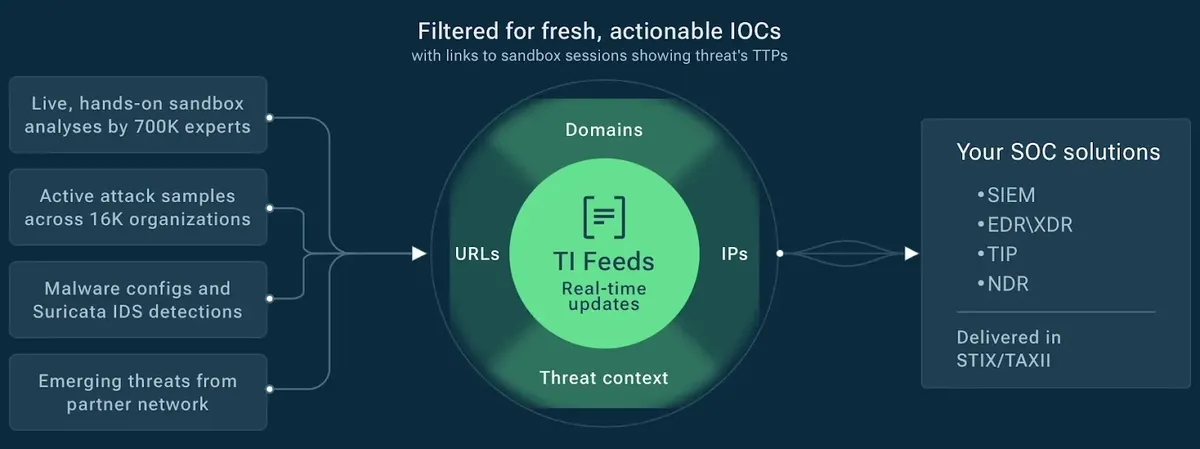
Интегрираното разузнаване на заплахи, като например TI Feeds, не изисква сериозни промени в обичайната работна рутина на SOC. Напротив, то опростява процесите, които вече имате.
STIX/TAXII и интеграциите със съществуващите ви решения за сигурност ви позволяват да ползвате данните за заплахи, натрупани от разследванията на над 16 000 SOC екипа, използващи ANY.RUN Interactive Sandbox.
Вашите SIEM, SOAR, TIP, EDR или XDR решения могат да бъдат обогатявани с непрекъснато обновявано разузнаване на заплахи.
Откривайте познати заплахи по-рано с 99% уникални злонамерени IOC от реални разследвания. Интегрирайте TI Feeds
С правилните интеграции SOC екипите получават сериозно предимство. Те могат да разпознават съвпадащи индикатори в своята телеметрия още в ранен етап, потенциално преди да бъде генериран сигнал, и съответно да подсилят откриването, като си спестят време и усилия за ръчни проверки.
Но още по-важно е, че това създава възможности за по-бързо откриване на злонамерена активност и намаляване на излагането на риск.
Затова се запитайте: колко ценна информация за заплахи е налична извън вашата организация и как можете да я използвате, преди да е започнало разследването?
Защо интегрираните Threat Intelligence Feeds са важни за ранното откриване
Нито един SOC няма неограничени ресурси. Киберсигурността винаги е надпревара със заплахи, които се ускоряват и множат, и с атакуващи, които никога не спират. При толкова много за разследване екипите по сигурността не могат да си позволят да пренебрегват данни за заплахи, които вече са налични.
Съответната информация може вече да съществува. Нужен ви е само навременен достъп до нея, за да намалите ръчните усилия и да откривате потенциалните рискове по-рано. Интегрираното разузнаване на заплахи осигурява:
- По-ранни възможности за откриване: Системите за сигурност могат да съпоставят наблюдаваната активност с известни злонамерени индикатори в момента на постъпване на събитията.
- По-ефективно приоритизиране на сигналите: Анализаторите могат да използват наличния контекст за заплахите, за да определят кои подозрителни събития заслужават по-голямо внимание.
- По-добро използване на капацитета за разследване: По-малкото време за събиране на основна информация за IOC означава повече време за поведенчески анализ, потвърждаване на инциденти и реакция.
Threat intelligence feeds не отменят нуждата от разследване, но могат да помогнат на екипите да разпознават потенциално злонамерена активност по-рано и да направят последващите разследвания по-целенасочени.
Как да се възползвате пълноценно от разузнаването на над 16 000 SOC екипа
Системите за сигурност на отделната организация осигуряват видимост върху нейната собствена среда, но заплаха, идентифицирана днес от един екип по сигурността, може утре да стане актуална за друг. Именно тук колективното разузнаване на заплахи дава предимство.
ANY.RUN се основава на реални разследвания на заплахи в общност от над 16 000 SOC екипа и 700 000 специалисти по сигурността.
Неговият Interactive Sandbox (интерактивна изолирана среда) позволява на анализаторите да изследват подозрителни файлове и URL адреси, да наблюдават злонамереното поведение и да идентифицират свързаната инфраструктура и индикатори.
Тези разследвания допринасят за непрекъснато разширяващо се разузнаване, което помага на екипите по сигурността да разпознават заплахи извън тези, с които вече са се сблъсквали в собствената си среда.
ANY.RUN TI Feeds предоставят непрекъснато обновявани злонамерени IOC с висока степен на достоверност и допълващ контекст за интегриране в съществуващата инфраструктура за сигурност.
- Автоматизирано откриване на заплахи: Съпоставяне на мрежовата и свързаната със сигурността телеметрия с известни злонамерени индикатори.
- Приоритизиране на сигналите: Осигуряване на допълнителна информация, която помага да се определят събитията, изискващи разследване.
- Обогатяване на откриването: Предоставяне на контекст за заплахите на SIEM, SOAR и други системи за сигурност.
- По-последователни процеси за реакция: Осигуряване на достъп до разузнаването за автоматизираните процеси и анализаторите в целия SOC.
TI Feeds поддържат STIX/TAXII 2.1, доставка чрез API и интеграции с решения за сигурност, което позволява на организациите да включат външно разузнаване, без да заменят съществуващите си инвестиции в сигурността.
Въпросните IOC са 99% уникални, което помага на организациите да разширят видимостта си с данни за заплахи, които може да не са налични от други източници.
А Threat Intelligence Lookup на ANY.RUN ви дава отговори само с едно търсене на допълнителни въпроси, например с какво е свързан даден IOC и къде другаде се е появявал.
Превърнете разузнаването на над 16 000 SOC екипа в по-бързи решения за сигурност. Разгледайте ANY.RUN Threat Intelligence
Стратегическото предимство на разузнаването на заплахи не е просто достъпът до повече индикатори. То е в това съответните данни да са налични достатъчно рано, за да повлияят на откриването, приоритизирането и реакцията.
Заключение: накарайте наличното разузнаване на заплахи да работи по-рано
Някои заплахи са нови за отделната организация, но свързаните с тях индикатори може вече да са били идентифицирани другаде.
Чрез въвеждането на разузнаване от хиляди реални разследвания в съществуващите процеси за откриване и триаж SOC екипите могат да разпознават съответните злонамерени индикатори по-рано, да приоритизират разследванията по-ефективно и да вземат по-информирани решения за реакция.
Целта е анализаторите да се възползват от вече известното, за да намалят ръчните усилия, да откриват заплахите по-рано и да постигнат по-ниско излагане на риск.