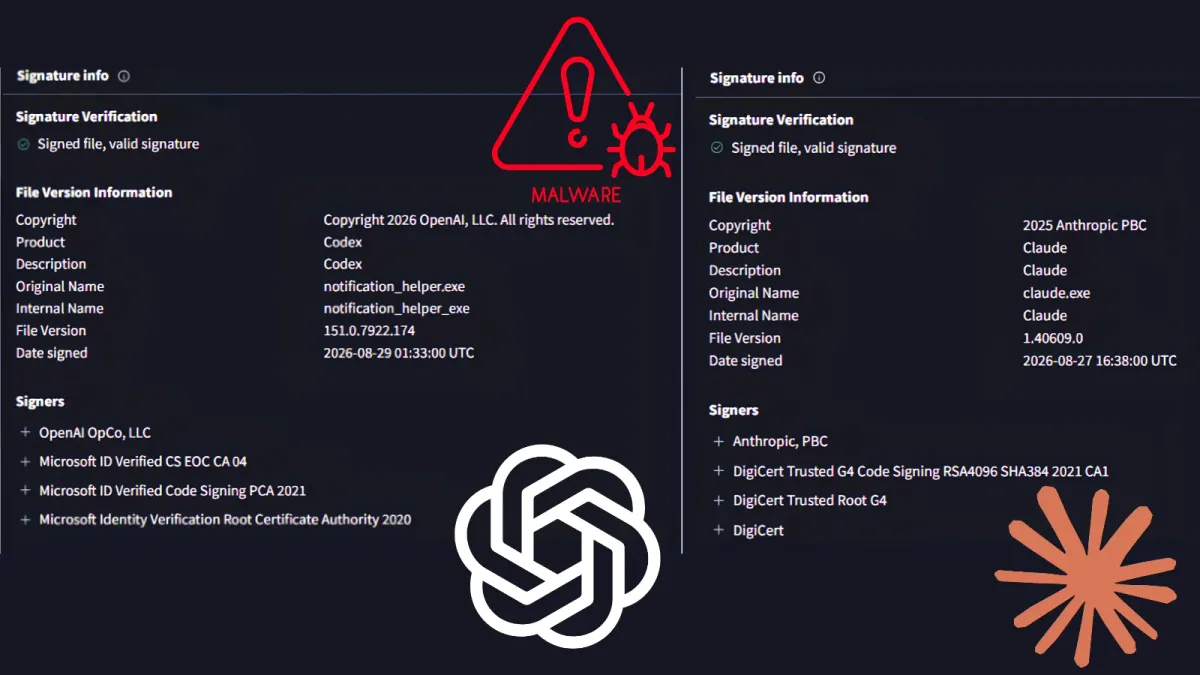
Кампания със зловреден софтуер, позната като Yoba, е насочена към потребители и се възползва от популярността на AI инструменти като ChatGPT и Claude, за да ги подмами да инсталират заразен софтуер.
Авторите ѝ публикуват фалшиви GitHub проекти, представящи се за настолни приложения с имена GPT-5.6 Sol, GPT-6 Astra и Claude Opus. Тъй като проектите се намират в GitHub – платформа, на която много разработчици имат доверие, – те изглеждат истински за много посетители.
Всеки, който стартира инсталатора, може да предостави контрол над компютъра си на операторите на кампанията, затова рискът е висок както за домашни потребители, така и за служебни устройства.
Зловреден софтуер за ChatGPT и Claude
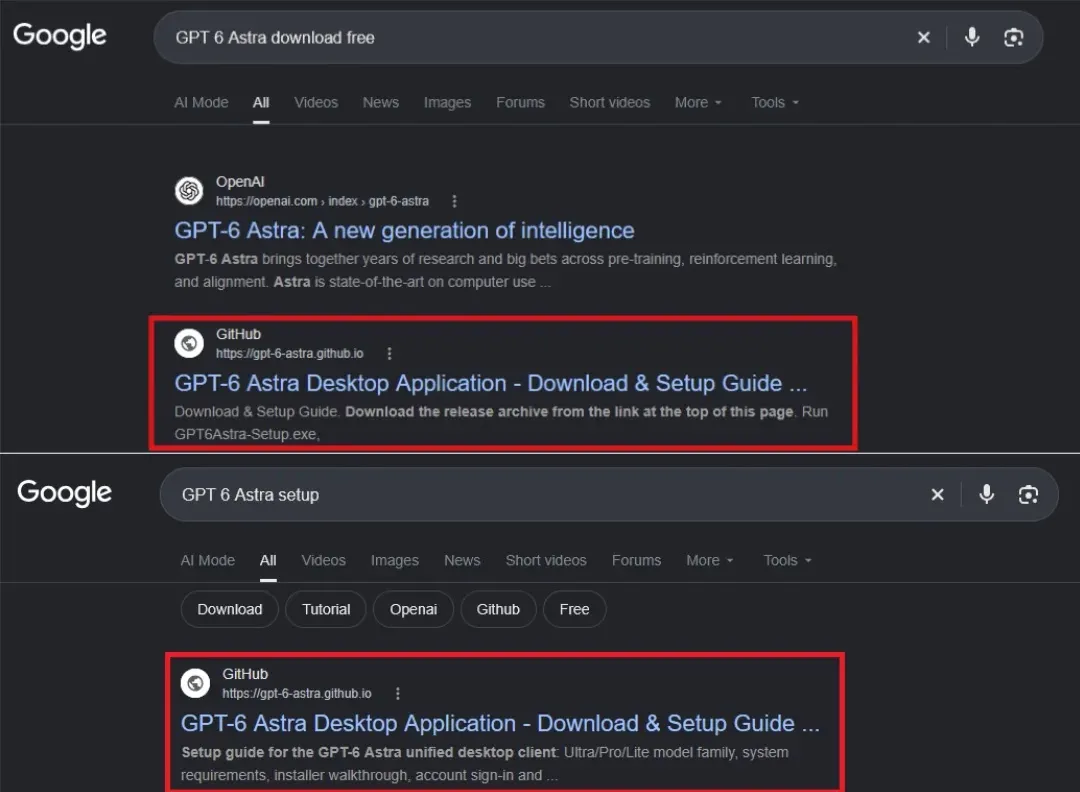
Check Point установяват, че фалшивите проекти използват сайтове в GitHub Pages, за да описват софтуера и да показват бутони за изтегляне. Тези бутони сочат към ZIP файлове, съхранени в GitHub releases. Хранилищата не са използвали фалшиви звезди или форкове, за да изглеждат популярни.
Въпреки това те се появяват в горната част на резултатите в Google. Изследователите смятат, че причината е SEO отравяне – метод, при който операторите нагласят заглавия, описания и домейни за хостинг, така че търсачките да класират страниците им по-високо.
ZIP файловете също не са защитени с парола. Операторите често добавят парола, за да не могат автоматизирани скенери да отварят файловете, но тези образци имат нисък процент на засичане заради вградени проверки срещу анализ.
Този модел става все по-разпространен. Изследователи от QiAnXin съобщават, че фалшиви хранилища за DeepSeek TUI са скривали зловреден софтуер в 7z архив на страницата Releases и че същата група е публикувала и фалшиви инсталатори с имена на Claude, Grok и WormGPT.
По-ранен случай включва фалшив уебсайт на Claude, който предлагал ZIP файл на име Claude-Pro Relay. Изследователи от Sophos установяват, че инсталаторът му пуска задна вратa (backdoor) на име Beagle.
Читателите, които искат повече информация, могат да прочетат този доклад за хранилищата на DeepSeek TUI и този доклад за фалшивия сайт на Claude.
Подписани файлове прикриват злонамерения код
Според Check Point Research всеки ZIP файл на Yoba съдържа истински, подписан Setup.exe от OpenAI или Anthropic, заедно със злонамерена библиотека winmm.dll. Изследователите наричат тази техника DLL sideloading. Windows зарежда библиотека по име от папката, в която се намира програмата.
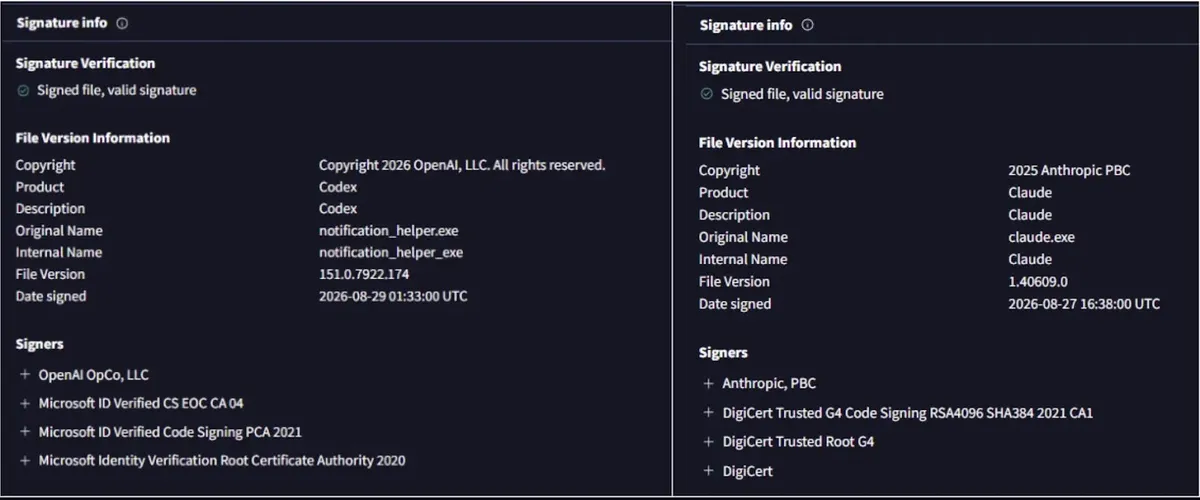
Подмененият файл, поставен в тази папка, може да се изпълни в рамките на доверен процес. MITRE обяснява, че този метод скрива злонамерените действия зад легитимен и доверен процес и че безвредните програми, използвани по този начин, често остават непосочени като подозрителни. Много средства за сигурност имат доверие на подписания софтуер, което прави метода труден за откриване.
Дропърът, наречен YobaDropper, проверява дали се изпълнява под очакваното име Setup.exe. Ако се стартира самостоятелно в изолирана среда, проверката пропада.
Той проверява и езика на клавиатурата на жертвата и пропуска системи, настроени на руски и на няколко езика от бившите съветски региони. Ако потребителят няма администраторски права, показва съобщение и спира.
Когато правата са достатъчни, създава папка в ProgramData, копира в нея легитимен файл на Windows Media Player и пуска втора библиотека, наречена YobaLoader.
След това създава планирана задача, която стартира три минути след зареждането на системата. Задачата е означена като компонент на Microsoft, така че изглежда нормално в списъка със задачи.
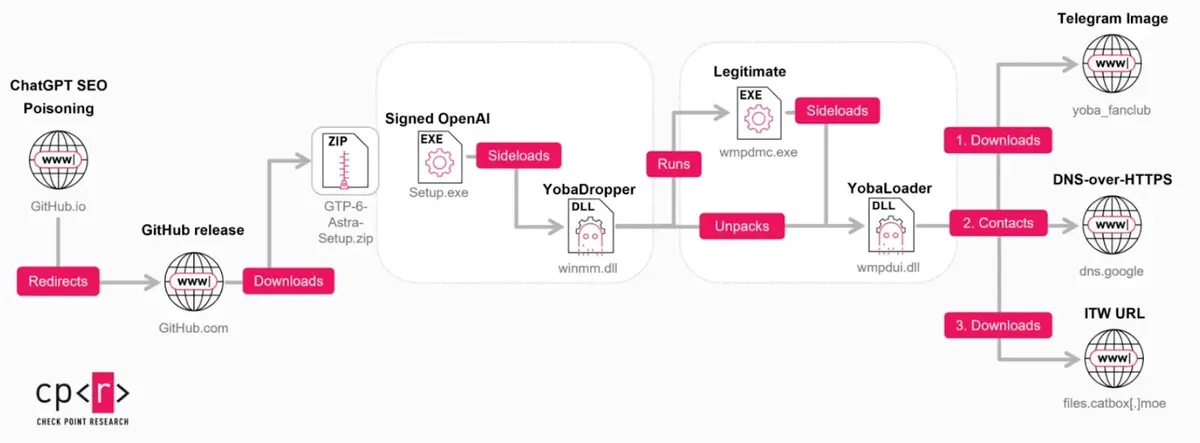
YobaLoader не се свързва с фиксиран сървър. Той чете профилната снимка на Telegram канала yoba_fanclub и използва последните 50 байта от изображението, за да построи ново име на домейн.
Домейните следват шаблон като adjective-noun-verb-number.dedyn.io. Смяната на снимката на канала създава нов домейн, което затруднява блокирането.
След това loader-ът изпраща заявка към услугата DNS-over-HTTPS на Google за скрита команда, съхранена в DNS TXT запис. Този трафик прилича на обикновено шифровано сърфиране в мрежата.
Loader-ът проверява командата с Ed25519 подпис и я дешифрира с AES. Командата сочи към файл, хостван на files.catbox.moe.
В тази кампания крайният зловреден код е XMRig – миньор на криптовалута, който се свързва през Tor. Изследователите предупреждават, че loader-ът е универсален, така че бъдещи вълни може да доставят друг зловреден софтуер, включително ransomware или инструменти за кражба на данни.
Фалшивите хранилища са използвали три имейл адреса, а часовете на техните commit-и сочат часови зони UTC+4, UTC-4 и UTC+3. Изследователите смятат, че тази смесица вероятно прикрива истинското местоположение на операторите.
Времената на компилиране на злонамерените файлове сочат UTC-4. Check Point съобщават и за индикатори, подсказващи руски произход. Тези следи са полезни, но не доказват кой стои зад кампанията.
По-ранни версии на YobaDropper се появяват в началото на юни 2026 г. и използват процес на име Cursor.exe, което показва, че операторите са променяли примамката си с времето.
Потребителите трябва да изтеглят AI инструменти само от официалните уебсайтове на компаниите, като openai.com или anthropic.com. Преди да стартират изтеглен файл, е добре да проверят собственика на хранилището, възрастта на акаунта, историята на commit-ите и броя на реалните сътрудници.
Екипите по сигурност трябва да следят за подписани програми, които зареждат DLL файлове от потребителски папки, за непознати планирани задачи с етикети на Microsoft и за необичаен трафик през DNS-over-HTTPS.
Блокирането на неизвестни източници на софтуер и ограничаването на администраторските права също могат да намалят щетите. Насоките на MITRE за DLL sideloading посочват наблюдението на зареждането на DLL и на създаването на нови файлове като ключови стъпки.