Хакери изпращат фалшиви данъчни фактури от FedEx, за да подведат потребителите да инсталират скрита задна врата (backdoor) на Windows. Зловредният софтуер, наречен Sirius Backdoor, се укрива в празен PDF документ и зарежда основния си код директно в оперативната памет, което оставя минимални следи върху твърдия диск.
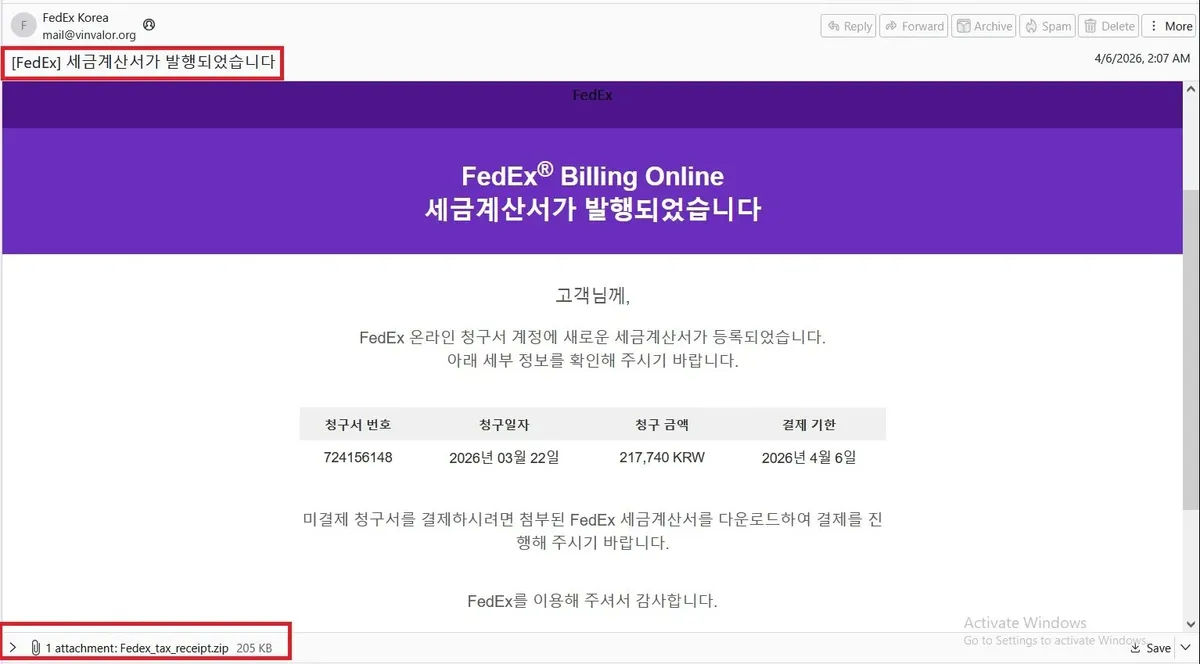
Имейлите са насочени към служители, обработващи сметки и плащания. Те са написани на корейски език и използват тема „[FedEx] A tax invoice has been issued.“.
В съобщението се твърди, че предстои падеж на данъчна фактура на стойност 217 740 KRW. Това усещане за спешност подтиква счетоводния персонал бързо да отвори прикачения файл.
Кампаниите, които имитират доверени брандове, са широко разпространени, като например кампания с фалшиво настолно приложение Claude показва как познатата марка може да притъпи бдителността на жертвата.
Изследователи от Trellix идентифицираха зловредния софтуер по време на разследване на приоритетна ескалация от клиент. Техният екип за реагиране на заплахи (Threat Response Team) проучи предупреждение за необичаен PDF файл, стартиращ се в системата.
Това, което изглеждаше като рутинен фишинг имейл, се оказа многоетапна кампания, разпространяваща недокументиран досега вариант на задната врата. Докладът на Trellix беше публикуван на 26 октомври 2026 г.
Хакери използват фалшиви фактури от FedEx
Имейлът съдържа ZIP архив с име Fedex_tax_receipt.zip. Скриването на зловредния код в архив, подобно на кампании с фалшиви изтегляния на помощни програми, му помага да премине незабелязано през базовите скенери на имейл шлюзовете.
Архивът съдържа Fedex_tax_receipt.pdf, който изглежда празен при отваряне. Тази празна страница е умишлена, тъй като файлът съществува единствено за изпълнение на код.
Скритите команди /OpenAction и /Launch задействат PowerShell команда веднага след отварянето на файла. Жертвата все пак трябва да потвърди предупреждението за сигурност на PDF четеца, така че кампанията разчита на повторно заблуждаване на потребителя.
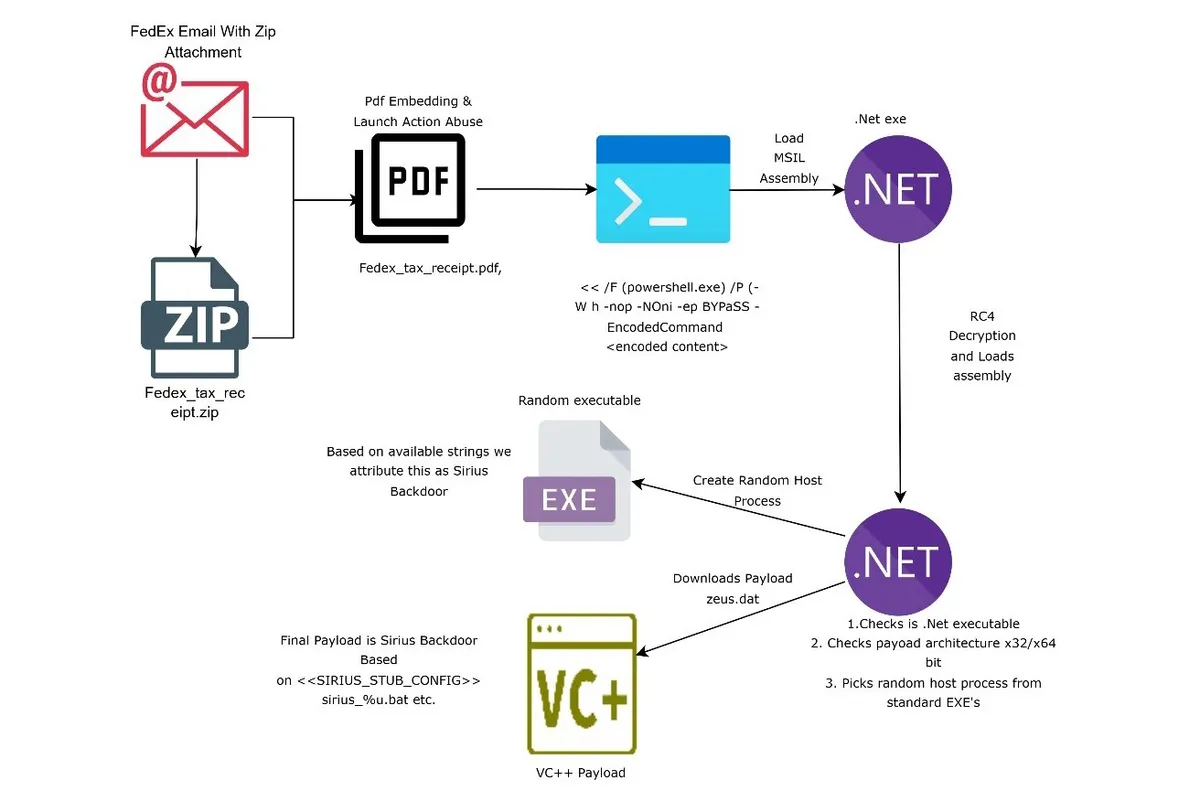
PowerShell командата не изтегля EXE файл. Тя декриптира AES-криптиран и компресиран с GZip блок в паметта и го зарежда като .NET асембли.
Този зареждащ модул (loader) генерира RC4 ключ чрез SHA256 и възстановява следващия етап, като запазва всеки трети байт и премахва излишните байтове между тях. Всеки етап съществува само за да разопакова следващия – подобно на матрьошка, така че крайният код никога не се съхранява в некриптиран вид на диска.
Заобикаляне на защити, персистентност и стъпки за защита
Инжекторът от втория етап се опитва да неутрализира инструментите за сигурност на крайните точки. Той модифицира Event Tracing for Windows (ETW) в ntdll.dll, което прекъсва ключов източник на данни за EDR продуктите.
След това изтегля окончателния зловреден код, zeus.dat, от dubaitechnicalservice.ae и го скрива в надеждни процеси като msbuild.exe или svchost.exe чрез Early Bird APC инжектиране.
Подобни техники все по-често се пакетират за продажба, а криптер услугите за зловреден софтуер, които предлагат решения за заобикаляне на защити, показват как престъпниците могат лесно да ги закупят.
Sirius е проектиран да оцелява при рестартиране и дори при пълно преинсталиране на операционната система. С администраторски права той поставя пакет за конфигуриране в C:\Recovery\Customizations и създава SetupComplete.cmd, който да се изпълнява с права на SYSTEM по време на инсталацията на Windows.
Без администраторски права той записва updater.vbs в папката Startup и изисква повишаване на привилегиите. Може също да се копира в System32 като user32.dll за осъществяване на DLL sideloading.
След като поеме контрол, атакуващият може да отваря скрити работни плотове, да използва вградено SOCKS5 прокси, да прихваща записи от уеб камера и микрофон, да краде идентификационни данни от браузъри на базата на Chromium и да подменя адреси на криптопортфейли в клипборда.
Освен това добавя изключения в Microsoft Defender и изтрива сенчестите копия на томовете (Volume Shadow Copies). Trellix препоръчва активиране на ASR правилото в Microsoft Defender, което блокира създаването на дъщерни процеси от Adobe Reader, прилагане на Constrained Language Mode за PowerShell и включване на Script Block Logging за наблюдение на Event ID 4104.
Екипите по сигурност следва също да следят за необичайни вериги от процеси, като например PDF четец, стартиращ PowerShell. Поуките от кампанията с фалшиви инсталатори на AsyncRAT са приложими и тук, включително редовен преглед на изключенията в Defender и планираните задачи.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Email MD5 | 3cc5147d1dbe295c63da958afadac6c6 | Фишинг имейл |
| Email SHA-256 | 87aafaa8bb6444bae4d2ef82e395c46e85daf468a66754169b1e3d762ba04f51 | Фишинг имейл |
| ZIP MD5 | 6ffcf5f7aa4b3b75b06bd7a7f49366a8 | ZIP архив |
| ZIP SHA-256 | 7ec38100faffb910ece1f379cb93ec09cc2beeb35ee8bdb401d7645469dca105 | ZIP архив |
| PDF MD5 | 39993389e1e95ebbd55aa54058cf7b52 | Зловреден PDF |
| PDF SHA-256 | 6da827caff789c1c33dd9ad380c610541f6dd90678db527c4f5bdf5012e305d4 | Зловреден PDF |
| .NET Loader MD5 | 64a9940fc78de8a895d968a4092ed10b | Зареждащ модул от етап 1 |
| .NET Loader SHA-256 | 899fc5fae0593dd47aef9db4b51ffb5aeae27be9d1b6beb41108411baca7ef05 | Зареждащ модул от етап 1 |
| .NET Injector MD5 | 62A458EB260E7AA26092DBDF9C2D8ED4 | Инжектор от етап 2 |
| .NET Injector SHA-256 | eedd60c6abfc4c18578c960ae55b177ea9ff14e8d41634c46f361cc8680df01c | Инжектор от етап 2 |
| Sirius Backdoor MD5 | e8b080c276519547e95930ab15028adb | Крайна задна врата |
| Sirius Backdoor SHA-256 | d6802fce5b918ed247ba85d6aa0545a8120cfbc3734b1c37794c4e381862d4ee | Крайна задна врата |
| URL | hxxps://dubaitechnicalservice.ae/prood/zeus.dat | Изтегляне на крайния зловреден код |
| C2 | 185.114.206.45:4449 | Сървър за командване и контрол |
Забележка: IP адресите и домейните умишлено са неутрализирани (напр. [.]), за да се предотврати случайно разрешаване на адреси или отваряне на връзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.