Заглавията за киберсигурност често се фокусират върху зрелищните атаки, но онези, които всъщност предизвикват панически моменти, са тактиките, злоупотребяващи с инструментите и работните процеси, на които вече имате доверие. Ако управлявате малка или средна организация, независимо дали поддържате ИТ инфраструктурата сами или я възлагате на външен изпълнител, вие сте в постоянна надпревара да сте в крак с нападателите и техните развиващи се тактики.
В крайна сметка е необходимо да знаете кои атаки проникват в среди като вашата и как да приоритизирате защитата си срещу тях.
Поглед към Трагичния квадрант
Ето защо Huntress създаде Трагичния квадрант – класиран списък на кибертактиките, излагащи бизнеса на риск, разработен да ви покаже къде да съсредоточите вниманието си, независимо какво е актуално всяка седмица.
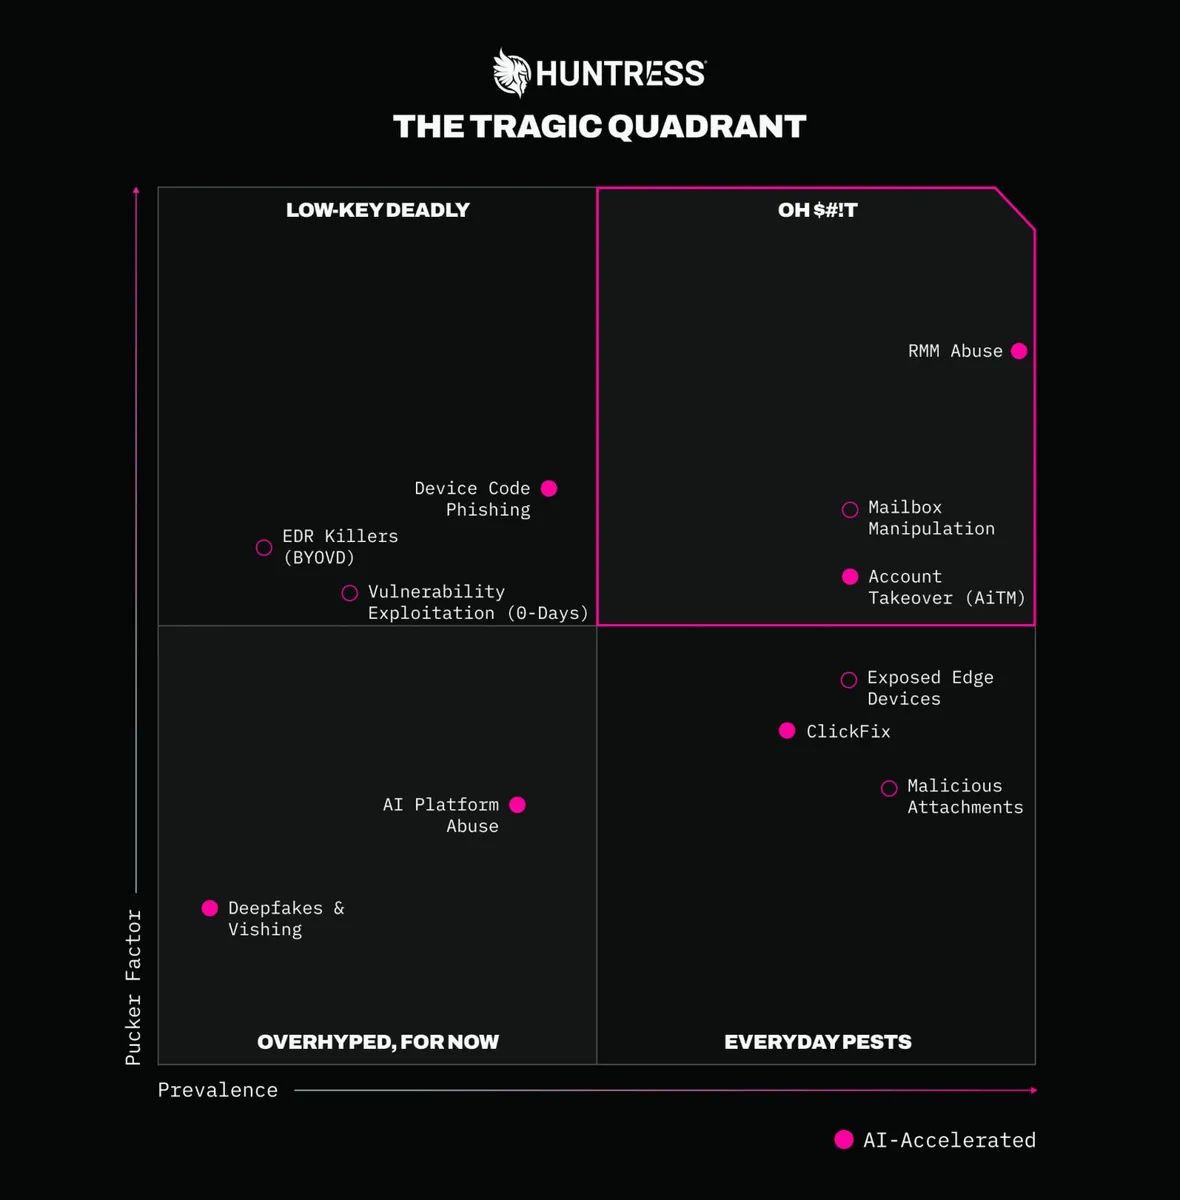
Овладейте първо тези заплахи: Ъгълът на най-критичните рискове
Всяка от тези тактики се спотайва в нещо, което екипът ви използва ежедневно, като например инструмент за отдалечен достъп или вход в Microsoft 365.
Злоупотребата с RMM е постоянна и устойчива
Инструментите за дистанционно наблюдение и управление (RMM) са основен компонент за ИТ екипите, което е точната причина нападателите да злоупотребяват с тях. Една нерегламентирана инсталация на RMM предоставя на атакуващия постоянен достъп, който изглежда като обичайна администраторска работа.
През първото тримесечие на 2026 г. 45% от инцидентите с крайни точки, разследвани от Huntress, са включвали злоупотреба с RMM. Атакуващите също така използват изкуствен интелект, за да създават убедителни фалшиви споделяния на документи и примамки за споразумения за услуги, които подмамват потребителите да инсталират нежелани RMM инструменти.
Манипулацията на пощенски кутии е входна точка за BEC
До момента през 2026 г. 24,6% от сигналите за откриване и реагиране на заплахи за самоличност (ITDR) сочат към манипулация на пощенски кутии и установяване на трайно присъствие. С достъп до пощенската кутия атакуващият може да промени правилата за входящата поща и да пренасочва отговори от доставчици към папки, които никой не наблюдава, като например RSS Feeds или Archive.
Оттам те могат да променят детайли по фактури и да пренасочват плащания към собствени сметки, като всичко това се случва без какъвто и да е зловреден софтуер, който инструментите за откриване да засекат.
Превземане на акаунт със заобикаляне на MFA
Атаките от тип „противник по средата“ (AiTM) съставляват 18,9% от всички заплахи, базирани на компрометиране на самоличността, проследени от Huntress през 2025 г. Атакуващият застава между жертвата и истинската страница за вход в Microsoft 365, прихваща сесийния токен при предаването му и препраща всичко останало, така че нищо да не изглежда подозрително за потребителя.
Докато тази сесия е валидна, атакуващият има достъп до акаунта без парола или ново подканване за MFA.
Ако бяхте засегнати от рансъмуер, какво щяхте да направите?
Файловете ви са криптирани, работните процеси са блокирани, атакуващият е обявил цената си и очаква вашия отговор. Ще платите ли? Ще преговаряте ли? Ще влезете ли изобщо в контакт?
Изберете следващия си ход в симулиран рансъмуер инцидент, базиран на тактики, които Huntress наблюдава при реални атаки срещу компании. Ще видите как се държат операторите на рансъмуер, когато смятат, че държат контрола, и какви стъпки можете да предприемете за пресичане на атаката, преди тя да се превърне в преговори.
Следващата ви стъпка: Останалите три квадранта
След като сте неутрализирали тактиките от горния десен ъгъл, останалите също изискват план за реакция. Всяка от тях се развива бързо и във всеки момент може да се премести към ъгъла на най-критичните заплахи.
Фишингът с кодове на устройства става неочаквано смъртоносен
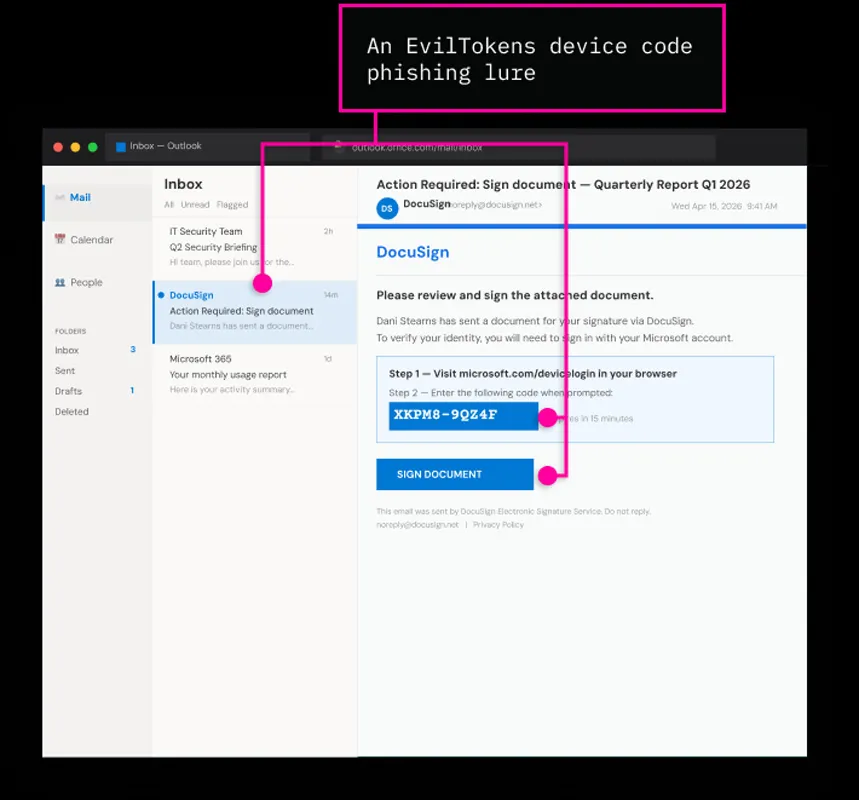
Фишингът чрез кодове на устройства (Device code phishing) е по-рядко срещан, но той използва легитимния процес за вход с код на Microsoft, така че съветът „проверявайте URL адреса“ тук не помага. Убедително съобщение подканва потребителя да въведе кратък код на оригинална страница на Microsoft, след което атакуващият получава токен за достъп, който остава валиден дори след смяна на паролата.
В рамките на 16 дни инструмент за фишинг като услуга (PhaaS), наречен EvilTokens, засегна 344 организации в пет държави. Екипите по киберсигурност трябва да подхождат с подозрение към необичайни подканвания за кодове на устройства и съмнителна активност с токени.
ClickFix е ежедневен натрапник при пробиви
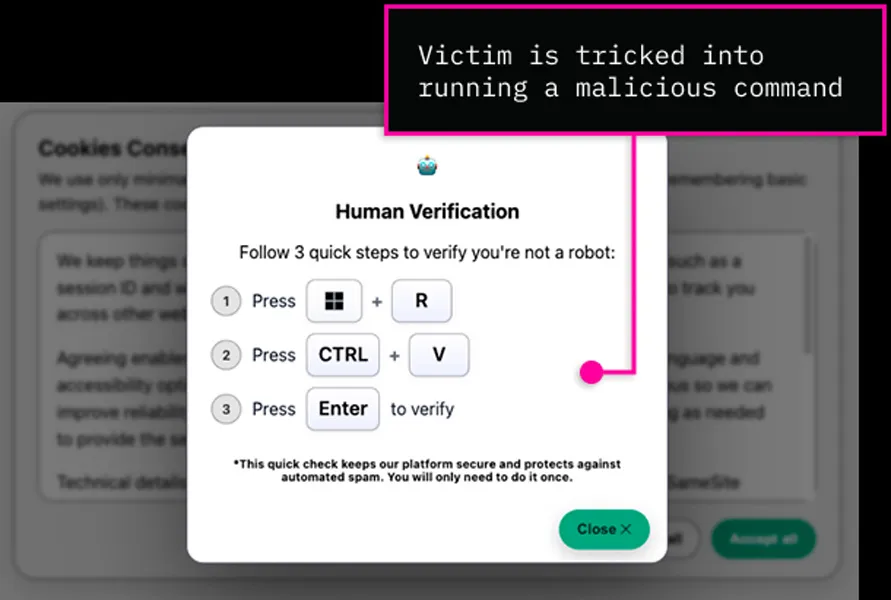
ClickFix разчита на механичния навик за копиране и поставяне, който хората използват за преодоляване на рутинни препятствия. Фалшива CAPTCHA или подканване за „неуспешна верификация“ подмамва потребителя да постави зловредна команда в своя терминал. Самото поставяне задейства зловредния код, което изключва необходимостта от верига от експлойти и може да доведе до заразяване с инфостийлъри или рансъмуер.
ClickFix представлява около 2,2% от сигналите за откриване чрез Managed EDR до момента през 2026 г., но близо 99% от тези засичания са с високо ниво на опасност.
Злоупотребата с AI платформи за момента е надценена
Тази заплаха попада в категорията на преувеличените, тъй като все още е в процес на формиране. Атакуващите скриват зловредно съдържание зад реални AI инструменти и работни процеси, на които хората се доверяват.
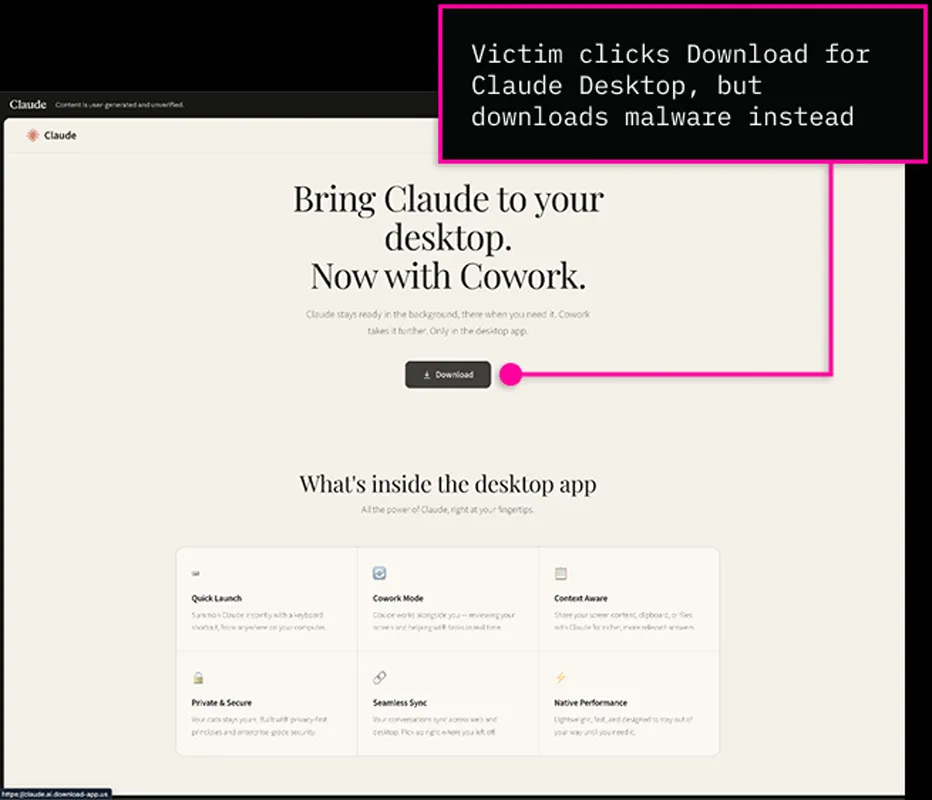
Фалшив „десктоп клиент“ или „помощник за продуктивност“ може да се съдържа в споделен разговор или хостван компонент на доверен AI домейн като Claude или ChatGPT, което прави трудно разпознаването на зловредното естество.
В един от случаите кампанията FakeAgent използва зловреден Claude Artifact на легитимния домейн claude.ai, за да пренасочва търсещите Claude Desktop към SectopRAT, засягайки 29 организации само за два дни.
Превърнете Трагичния квадрант във ваша отправна точка
Трагичният квадрант ви помага да определите какво да коригирате първо, когато всичко изглежда спешно.
Започнете от горния десен ъгъл и си задайте няколко прости въпроса: Кои инструменти за отдалечен достъп са одобрени и как да засичаме промени в правилата на пощенските кутии и необичайно поведение на сесиите, преди те да прераснат в по-сериозен проблем?