Здравният научен център към Университета на Ню Мексико (UNM Health Sciences Center) съобщи за кибератака, която е причинила прекъсвания на системите и е нарушила грижите за пациентите и учебния процес.
В понеделник UNM Health, доставчикът на здравни услуги към университета, започна временно да ограничава приема на нови пациенти, да пренасочва линейки към близки болници и да спира амбулаторните операции и прегледи.
В актуализация относно инцидента от UNM заявиха, че болницата UNM Hospital и регионалният медицински център Sandoval остават отворени, а всички клиники ще възобновят планираните прегледи и процедури от днес, вторник, 27 октомври.
Относно спешните случаи здравната организация посъветва хората да звънят на телефон 911.
Днешните учебни занятия в четирите му медицински факултета обаче са отменени, а служителите на HSC, които не изпълняват критични функции, бяха инструктирани да останат по домовете си.
UNM Health е основен щатски доставчик на специализирани здравни грижи с над 1 милион посещения на пациенти годишно.
Основната болница на организацията, UNM Hospital в Албакърки, разполага с единствения травма център от първо ниво (Level I) в щата Ню Мексико, където се лекуват най-тежко пострадалите пациенти.
Рансъмуер групата Byod поема отговорност за атаката
От UNM не разкриха типа кибератака, която са претърпели, но BleepingComputer установи, че нова рансъмуер група, наречена Byod, е поела отговорност за нея.
В публикация на сайта си за изтичане на данни атакуващият заяви, че е компрометирал 36 000 системи в основния кампус и болничната среда на UNM, включително Active Directory гори, Group Policy инфраструктура, целия тенант на Microsoft Entra и две бази данни Oracle.
„Това означава компрометирана цяла мрежа и инфраструктура, целият университет НАПЪЛНО“, заявиха киберпрестъпниците.
Те твърдят, че са получили достъп до лични данни на студенти и служители, включително:
- Номера на социални осигуровки (SSN)
- Досиета за ЧР, заплати и студентски записи в Banner
- Вътрешни имейли
- Научноизследователски данни
- Данни за записани часове в болниците
- Информация за пациенти
- Списъци от електронните здравни досиета в Cerner
В опит да изнуди институцията за плащане, рансъмуер групата Byod заяви, че ще премахне публикацията за пробива, след като университетът установи комуникация, вероятно с цел преговори за откуп.
От BleepingComputer са се свързали с UNM Health Sciences с искане за коментар относно тези твърдения за кражба на данни, но все още няма получен отговор.
В нова публикация от днес авторите на заплахата Byod обявиха, че ще предоставят безплатни ключове за декриптиране на заключените системи в здравните заведения.
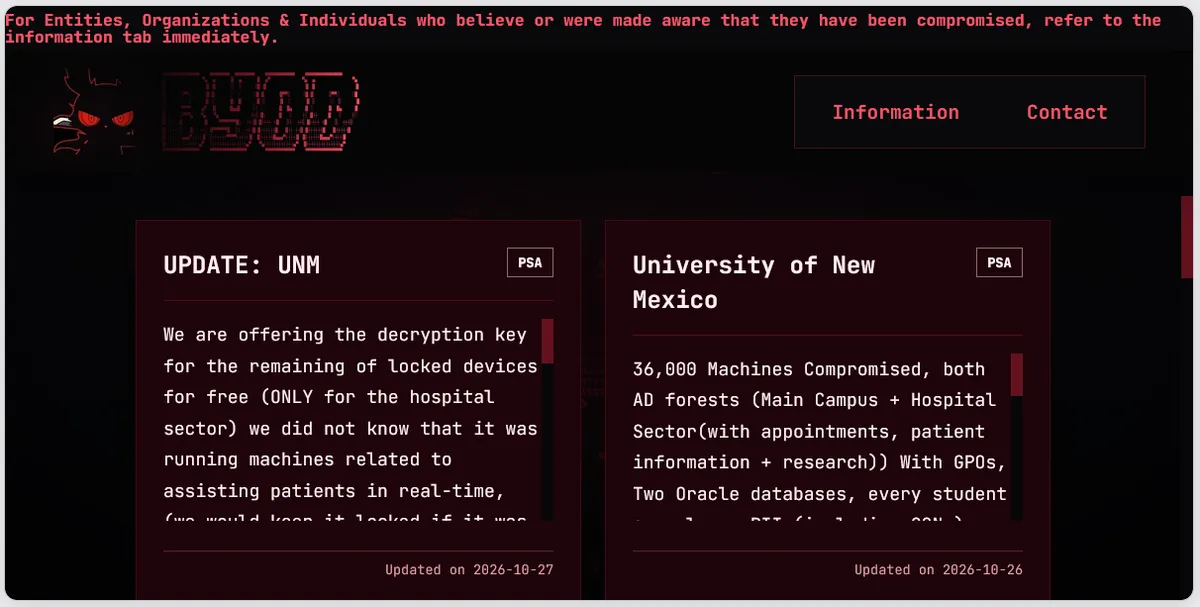
Освен това злонамереният субект обеща да изплати до 2500 долара за всеки пациент, засегнат от кибератаката.
„Имаме морал и сърце, не сме злодеи, но все пак ще продължим да търсим отговорност от компаниите за лоша сигурност, водеща до компрометиране на потребителски данни“, заявиха киберпрестъпниците.
Въпреки това атакуващите уточниха, че ще запазят всички откраднати данни.
Byod е нова рансъмуер банда, която в момента е посочила шест жертви на своя сайт за изтичане на данни. За три от тях вече са публикувани предполагаемо откраднатите данни.
На страницата си с често задавани въпроси (FAQ) групата твърди, че извършва „пентестване“, за да разкрива уязвимости и да търси отговорност от администраторите на данни за допуснати пробиви.
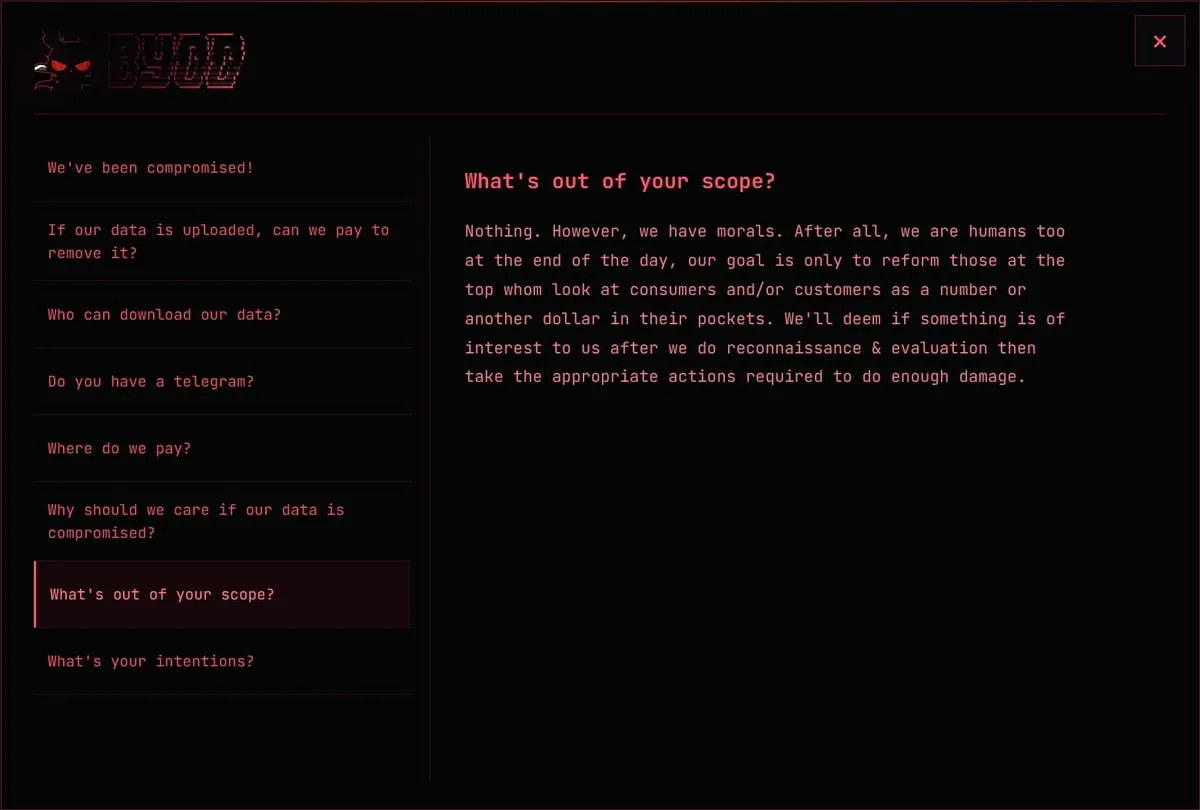
Byod заявява, че няма забранени цели, но подбира жертвите след първоначална оценка, идентифицираща интересна мишена. Групата твърди, че се фокусира върху „онези по върховете, които гледат на потребителите и/или клиентите просто като на бройка или още един долар в джоба си“.
От UNM Health Sciences съобщиха днес, че всички техни критични електронни системи отново работят, а болниците на UNM Health са напълно отворени. Движението на линейките вече се осъществява нормално и всички клиники са възобновили планираните прегледи и манипулации.
От университета посочиха, че бързото възстановяване е станало възможно благодарение на съвместната работа на екипите по ИТ сигурност „с външни партньори за защита на мрежата“.
„Техният анализ показа, че инцидентът е засегнал някои крайни потребителски устройства, но не е проникнал в основните системи или сървъри“, отбелязват от UNM Health Sciences Center.
Пациентите, получили медицинска помощ в болниците на UNM, както и служителите и студентите, които работят и учат там, се съветват да останат бдителни за нежелани съобщения и фишинг атаки.