Група за скимиране на кредитни карти е компрометирала споделен аналитичен скрипт, използван от платформата за електронна търговия Convertr, за да краде платежни данни на купувачи по време на финализиране на поръчките.
Кампанията е засечена на 24 октомври и се приписва на бразилска банда, действаща поне от юли 2024 г., която се фокусира върху заразяване на онлайн магазини, работещи с платформите Magento, OpenCart и WooCommerce.
Convertr е бразилска платформа за електронна търговия, която обслужва онлайн магазини и системи за разплащане за десетки големи модни марки в страната, управлявайки продажби за 2 милиарда бразилски реала (370 милиона долара).
Компанията за сигурност на електронната търговия Sansec съобщава, че атакуващият е модифицирал файла на тракера Plausible, хостван на самостоятелно управляван сървър на Convertr.
Компанията за киберсигурност в електронната търговия Sansec посочва, че атакуващият е променил проследяващия файл на собствен сървър за Plausible – алтернатива с отворен код на Google Analytics, управлявана от Convertr.
От Sansec подозират, че атакуващите са експлоатирали CVE-2026-8467 – уязвимост за изпълнение на команди без автентикация, засягаща остарялата инсталация на Plausible Community Edition на Convertr, за да получат първоначален достъп. Това обаче все още не е потвърдено.
След получаване на достъп, киберпрестъпниците са инжектирали зловреден код в легитимен аналитичен тракер на Plausible, хостван в инфраструктурата на Convertr, който се зарежда на страниците за плащане на всички търговци, използващи платформата.
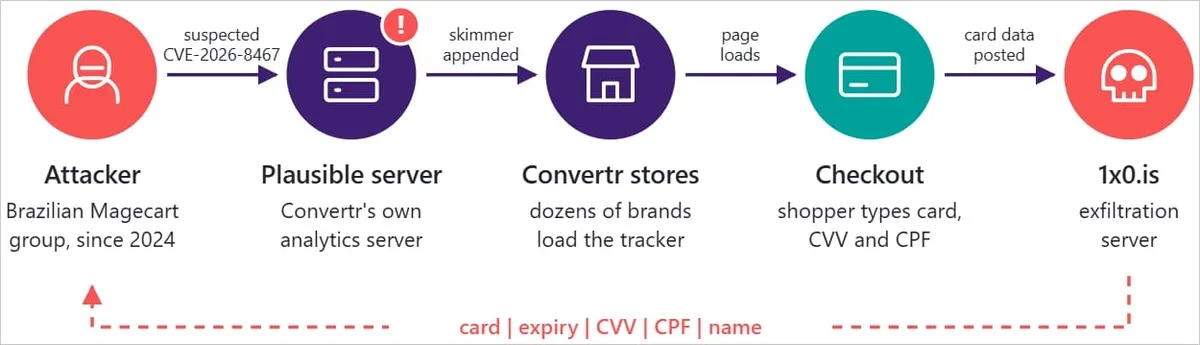
Sansec посочва, че по-ранните версии на скимъра са използвали общи шаблони за полета за плащане, но до 26 октомври атакуващите са внедрили по-прецизирана версия, която конкретно е насочена към точните имена на полетата в API за плащания на Convertr.
Инжектираният скимър е бил конфигуриран да краде следните типове данни от страниците за плащане:
- Номер на платежна карта
- Дата на изтичане
- CVV код
- Име на картодържателя
- Данъчен идентификационен номер CPF
Изследователите препоръчват потребителите, които са плащали с карта в бразилски магазин, съдържащ низа „checkout.convertr“ в адреса на страницата за плащане след 24 октомври, незабавно да се свържат с банката си и да поискат блокиране на картата.
В актуализация днес Sansec потвърди, че Convertr „е премахнал скимъра и е обновил Plausible до коригирана версия“, като отбеляза, че компанията е обявила, че уведомява засегнатите търговци и доставчици на платежни услуги.
BleepingComputer се свърза с Convertr за коментар относно инцидента, но все още не е получен отговор.
Изследователите от Sansec предупредиха, че кеширането на браузъра може да запази зловредния скрипт активен на засегнатите сайтове до 24 часа след почистването, така че клиентите трябва да изчистят кеша си, преди да правят нови поръчки, дори след като заплахата е премахната.
Един от начините за защита на данните от платежни карти при пазаруване онлайн е използването на виртуални карти за еднократна употреба, които стават невалидни веднага след трансакцията.
След като атакуващите получат валидни идентификационни данни, само 37% от действията им биват блокирани
Общите показатели за превенция могат да прикрият какво се случва след първоначалния достъп. След като атакуващите използват валидни идентификационни данни, нивото на предотвратяване рязко спада.
Докладът „Blue Report 2026“ измерва защитите техника по техника чрез 338 милиона симулации, проведени в реални клиентски среди.