GMO Group призова клиентите си да прекъснат връзката на своите системи с интернет и да изключат компютрите си, след като киберпрестъпник, проникнал в услугата Onamae Desktop Cloud, заплаши да активира атака с рансъмуер днес.
По-късно компанията потвърди, че данни, принадлежащи както на компанията, така и на нейните клиенти, са били публикувани онлайн.
Предупреждението се отнася до кибератака срещу Onamae Desktop Cloud – популярен VPS доставчик в Япония, управляван от GMO Internet (част от GMO Internet Group и един от най-големите регистратори на домейни в Япония).
Миналата седмица компанията обяви, че на 20 октомври е засякла неоторизиран достъп, при който може да е бил инсталиран зловреден софтуер на до 26 739 клиентски сървъра.
За да сведе риска до минимум, компанията изключи сървърите и ограничи достъпността на услугите, преди да стартира разследване.
Интернет компанията увери потребителите, че информацията за техните плащания не е компрометирана, но предупреди, че идентификационните данни за MetaTrader 4 и MetaTrader 5 (MT4/MT5), както и подробности за търговските сметки, може да са били изложени на риск или компрометирани. Тя настоятелно призова клиентите да сменят паролите си и да прекратят активните сесии.
Ескалация на кибератаката
Последващите актуализации от компанията потвърдиха, че са откраднати данни и че атакуващият изисква откуп в размер на 8 милиарда йени (50 милиона долара), който според GMO няма да бъде платен. Вместо това компанията обяви, че ще компенсира всеки засегнат клиент с по 5000 йени (30 долара) за причиненото неудобство.
На 26 октомври GMO предупреди, че киберпрестъпниците планират да публикуват клиентска информация в интернет и да активират зловреден код за рансъмуер, внедрен на клиентските сървъри по-рано по време на атаката.
На следващия ден компанията поиска от клиентите да изключат компютрите си от интернет, да ги изгасят и да извадят всички кабели преди обяд, докато работи съвместно с Trend Micro за възстановяване от кибератаката.
„След като направите резервно копие, изключете мрежата, спрете захранването и извадете кабела, свързан към компютъра ви“, посъветва GMO своите клиенти.
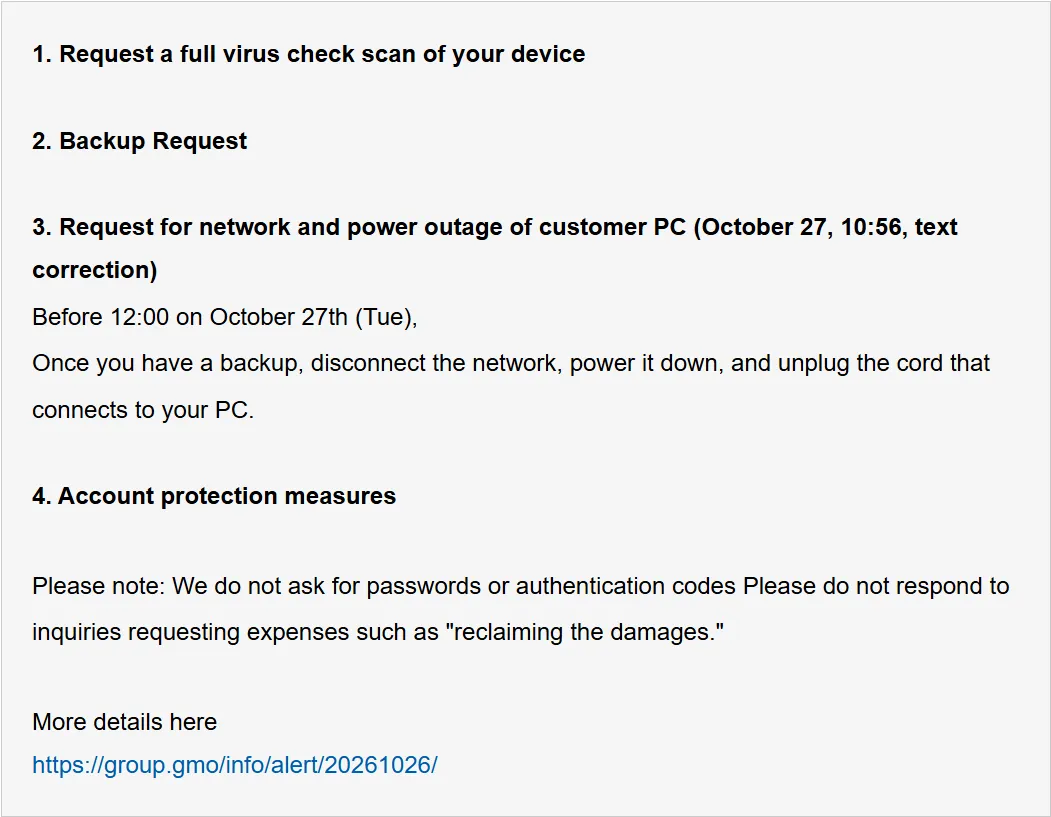
Компанията заяви, че сканира клиентските системи, за да установи дали все още има наличие на зловреден софтуер, и предложи предоставяне на еквивалентни компютри за замяна на онези, които са претърпели щети от рансъмуер атака.
В доклад, публикуван по-рано днес, GMO потвърди, че авторът на заплахата е публикувал фирмени и клиентски данни, което е наложило проверка на автентичността на изтеклите данни.
За клиентите, чиято информация е била компрометирана, GMO заяви, че ще обмисли допълнителни финансови компенсации.
Изглежда, че атакуващият не е изпълнил заплахата си, тъй като на клиентските устройства не е бил активиран рансъмуер.
Компанията предупреди обществеността и медиите да не разпространяват изтеклите данни, като обяви, че ще предприеме правни действия срещу нарушителите, и препотвърди отказа си да плати на атакуващите.