AbuseBox е безплатен инструмент с отворен код, който проверява IP адреси и домейни спрямо 60 DNS черни списъка, извлича оценки за репутация от AbuseIPDB, инспектира DNS, SSL и записи за удостоверяване на автентичността на имейли и изпраща известия при възникване на промяна. Черният списък на DNS (DNSBL) представлява списък, който пощенските сървъри и други услуги проверяват, когато решават дали да се доверят на даден адрес.
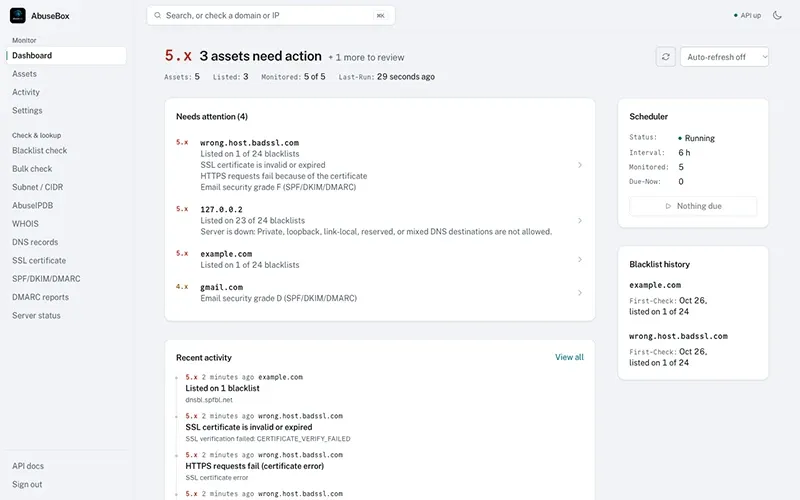
Контролният панел поддържа единен списък с елементи, изискващи внимание: попадане в черни списъци, изтичащи сертификати и домейни, неработещи сървъри и компрометирана сигурност на електронната поща. Това спестява необходимостта от отделно извършване на справка в черни списъци, валидиране на сертификат и DNS заявка едно по едно.
Какво проверява AbuseBox
Проверката на единичен хост сканира 60 DNSBL доставчика и визуализира оценката за репутация от AbuseIPDB, за което е необходим безплатен API ключ от AbuseIPDB. Проверките на DNS записи, SSL сертификати, WHOIS и състоянието на сървъра работят без необходимост от ключове.
Проверката на имейл конфигурацията валидира SPF, DKIM и DMARC записите, които указват на приемащите сървъри кои податели са легитимни, като поставя оценка от A до F. Проверката на състоянието на сървъра тества разпознаването на DNS адреси, портове 80 и 443, както и времето за реакция при HTTP заявки.
Как се използва
Регистрирате домейни и IP адреси като ресурси, избирате кои проверки да се изпълняват за всеки от тях и оставяте планировчика да ги проверява отново по подразбиране на всеки 360 минути. Известията се изпращат по имейл, Slack, Discord или чрез webhook при ново попадане в списък, възстановяване, прекъсвания и предупреждения за изтичащ срок. Масовите проверки поддържат до 300 хоста от поставен списък или чрез TXT, CSV или XLSX файл, а сканирането на подмрежи обхваща до /24.
Инсталацията се извършва чрез Docker Compose: клонирате хранилището, копирате примерния .env файл, стартирате docker compose up –build и отваряте localhost:3000. Новите инсталации стартират с потребителско име admin и парола password123, затова я променете още при първото влизане. Можете да стартирате бърза проверка на черен списък без създаден профил с ограничение до 10 заявки в минута за IP адрес, докато всяка друга крайна точка изисква токен за автентикация. Кодът е лицензиран под MIT, разработен е на Python с FastAPI и React и съхранява данните в SQLite.
AbuseBox е наличен безплатно в GitHub.