Близо седем от всеки десет души, засегнати от пробиви на данни, обработвани от Kroll, са били компрометирани чрез външен доставчик, според доклада Data Breach Outlook 2026.
Бизнесът разчита на външни доставчици за съхранение на информация, обработка на трансакции и управление на софтуер. Пробив при един от тези доставчици може да разкрие клиентски записи в множество организации, включително на хора, които никога не са чували за компанията, съхраняваща техните данни.
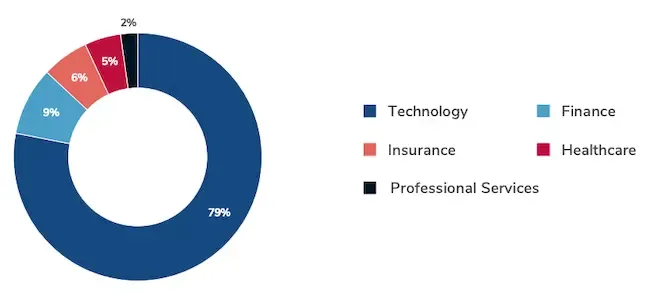
Процент на засегнатите лица поради трета страна, по сектори (Източник: Kroll)
„При повечето от големите инциденти, с които се справихме през изминалата година, доставчик, разработчик на софтуер или доставчик на услуги беше връзката между първоначалния пробив и засегнатите организации. Един-единствен инцидент може да засегне фирми и физически лица, които никога не са имали директен контакт с компанията, от която е започнало компрометирането“, заяви Денил Грийн, глобален ръководител на отдела за уведомяване при пробиви в Kroll.
Технологичните доставчици разширяват обхвата на пробивите
Технологичните компании представляват 6% от случаите на пробиви и 60% от засегнатите физически лица.
Доставчиците, обслужващи множество клиенти, могат да съхраняват записи, принадлежащи на клиенти от различни индустрии. Компрометирането в една компания може да наложи десетки организации да разследват своята експозиция.
Например няколко търговци на дребно могат да използват един и същ доставчик за управление на клиентските профили. Кражба от този доставчик би могла да разкрие информация, принадлежаща на всеки един търговец. Подизпълнителите могат допълнително да удължат веригата, когато даден доставчик използва друга компания за съхранение или обработка на данните на своите клиенти.
Атаките срещу софтуера за пренос на файлове MOVEit онагледяват това. Организациите бяха компрометирани както поради собственото си използване на софтуера, така и чрез външни доставчици, които са го използвали за обработка на техните данни.
Взаимоотношенията с доставчиците усложняват разследванията
След пробив при доставчик всеки клиент трябва да установи дали негови записи са засегнати, какви конкретни данни са разкрити и кой трябва да бъде уведомен. Тези решения често зависят от доказателства, предоставени от компрометирания доставчик.
Отговорността за свързване със засегнатите лица може да изисква сложна координация. Информацията може да принадлежи на една организация, да се намира при друга и да бъде компрометирана при подизпълнител.
Около четирима от всеки десет респонденти посочват зависимостта от доставчици като сериозно предизвикателство при вземането на решения за реакция при инцидент.
За клиентите известията трябва ясно да обясняват как непознат доставчик се е сдобил с тяхната информация, какво точно е било изложено на риск и какви действия трябва да предприемат.
Един инцидент може да генерира стотици застрахователни претенции
Споделените доставчици създават рискове и за киберзастрахователите, генерирайки искове от множество бизнеси, пострадали от един и същ инцидент.
„Пробив при един-единствен доставчик може да доведе до десетки или дори стотици киберзастрахователни искове от компании, чиято единствена връзка е, че използват една и съща услуга. Тези сценарии увеличават експоненциално потенциалните загуби за киберзастрахователите в сравнение с инциденти, засягащи само един отделен бизнес“, посочи Катрин Кийф, ръководител на глобалното направление за киберзастраховане в Kroll.
Тя отбеляза, че застрахователните оценители вече внимателно анализират как предприятията управляват своите доставчици и идентифицират доставчици, чиито услуги могат да се превърнат в единична точка на отказ за множество организации. Когато са засегнати няколко застраховани лица едновременно, екипите по обезщетения също трябва да координират реакцията при инциденти и уведомяването за пробиви.
„Киберзастрахователите вече осъзнават, че идентифицирането на зависимостите от общи външни доставчици е от решаващо значение за оценка и минимизиране на риска един инцидент да засегне десетки притежатели на полици.“