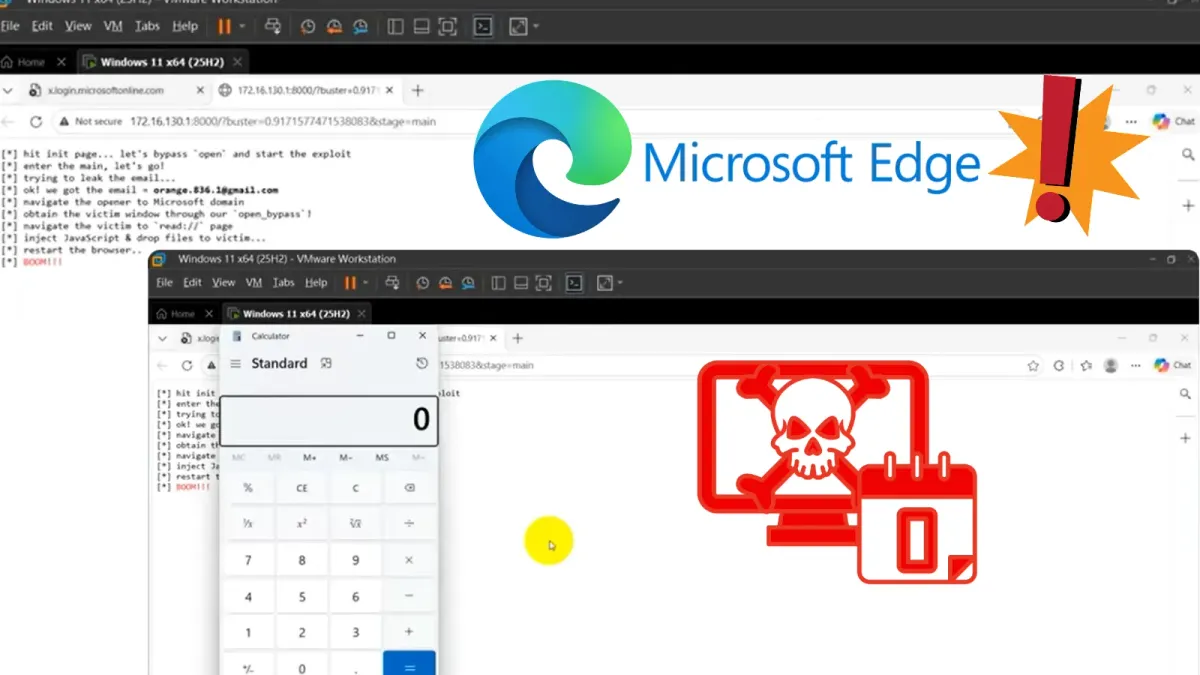
Експертът по сигурност Orange Tsai разкри експлойт верига за Microsoft Edge, която комбинира пет дефекта и две функционалности на Windows за изпълнение на код извън изолираната среда на браузъра.
Публикувано на 28 октомври 2026 г., изследването показва как пропуски в логиката на браузъра могат да превърнат злонамерена уеб страница в изпълнение на код в Windows без повреждане на паметта (memory corruption).
Tsai, член на DEVCORE, разработи веригата за състезанието Pwn2Own Berlin 2026. Техническият му анализ описва два месеца проучвания, осъществени без инструменти с изкуствен интелект. Финалният експлойт използва по-малко от 100 реда код.
Веригата започва в манипулатора за навигация на Conditional Access в Edge, който помага на потребителите да превключат към правилния профил в браузъра при достъп до услуги на Microsoft. Когато предоставеният имейл съвпадне с текущия профил, манипулаторът стартира нова навигация към подадена дестинация.
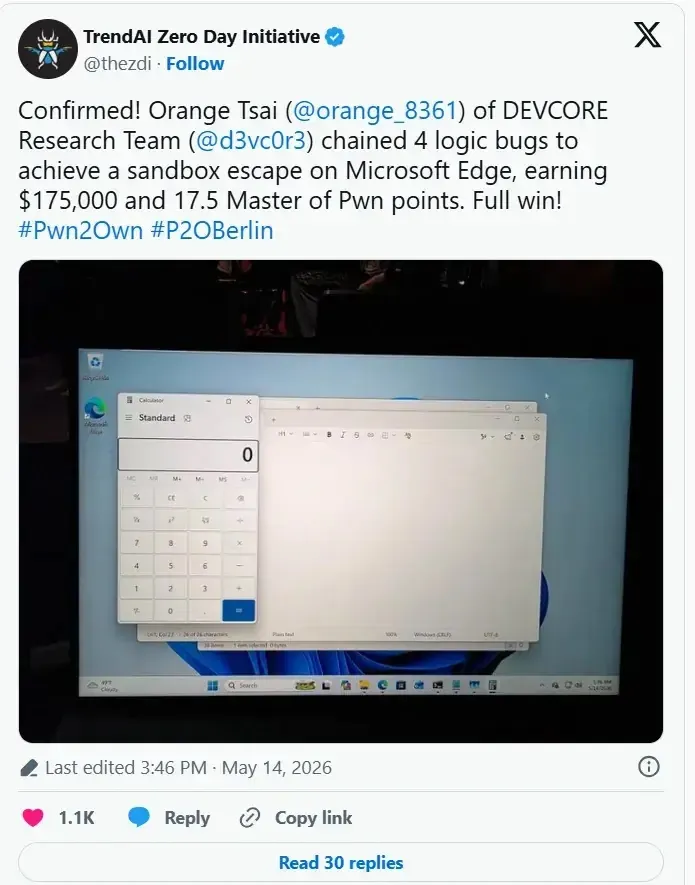
Критичната грешка е липсата на обвързване на тази навигация с първоначалния раздел (tab). Вместо това Chromium използва активния раздел, позволявайки на JavaScript, предназначен за един контекст, да се изпълни на друг уебсайт. Това създава универсален междусайтов скриптинг (UXSS), който нарушава границата, обичайно изолираща уебсайтовете един от друг.
Zero-Click експлойт за Microsoft Edge
Тъй като навигацията произхожда от процеса на браузъра, Tsai съобщава, че тя може също така да заобиколи защитите на Content Security Policy (CSP). Въпреки това все още съществуват няколко проверки между тази констатация и автоматизираната атака.
Първо, Edge проверява дали навигацията произлиза от надежден сайт на Microsoft, но пропуска да вземе под внимание възможността друг прозорец да контролира тази навигация. Преход между прозорци заобикаля тази проверка. Отделно от това, твърдо кодирано изключение за изскачащи прозорци позволява на изследователя да отвори прозорец без обичайното кликване от потребителя.
Веригата също така изисква вписан профил в Edge и неговия имейл адрес. В тестваната конфигурация функцията OneAuth на Microsoft може автоматично да създаде и впише профил с помощта на съществуващ акаунт в Microsoft при посещение на уебсайт на компанията.
Неправилна конфигурация на CORS (cross-origin resource sharing) на assets.msn.com след това разкрива вписания имейл пред друг уебсайт. Заедно тези стъпки премахват необходимостта от последващи кликвания след зареждането на съдържанието, контролирано от атакуващия. Следователно обозначението „zero-click“ описва автоматизираната верига, а не атака, която не изисква никакво излагане на злонамерено уеб съдържание.
Изпълнението на JavaScript между уебсайтове не е достатъчно за изпълнение на код в Windows. След това Tsai се насочва към Immersive Reader на Edge, чиято адресна схема read:// липсва в списъка за блокиране на JavaScript URL адреси на привилегировани страници в браузъра.
Това разкрива системна функция за обратна връзка, която пакетира диагностични логове. Уязвимости от тип path traversal и обработка на нулев байт (null-byte) позволяват на изследователя да записва файлове извън предвидената временна папка и да премахва наложеното разширение JSON. Cybersecurity News по-рано отрази свързаната уязвимост за изпълнение на код чрез диагностични логове в Edge.
След това Tsai модифицира protocols.json — конфигурационен файл на Edge, който контролира кои уебсайтове могат да стартират външни манипулатори на протоколи. Това позволява на уеб страница да задейства telnet манипулатора на Windows. Чрез поставяне на малък изпълним файл в директория с права за запис, претърсвана от Windows, той постига изпълнение на код извън изолираната среда на Edge.
За разлика от отделно докладваната уязвимост за повреждане на паметта в Edge, тази верига разчита на съвместната работа на логически грешки и легитимни функционалности.
Тя показва защо проверките на сигурността на браузърите трябва да тестват взаимодействието между навигация, идентичност, привилегировани страници и интеграции с Windows, вместо да оценяват всяка функция поотделно. Потребителите трябва да поддържат Edge актуален чрез инсталиране на корекции за сигурност от Microsoft и да избягват приемането на изолацията на браузъра като абсолютна защита.