Атакуващи комбинират zero-day уязвимости във VPN устройствата Ivanti Connect Secure, за да получат неоторизиран root достъп, излагайки на риск съхранени идентификационни данни и чувствителна информация от Active Directory.
Ivanti потвърди за атаки срещу ограничен брой клиенти и пусна допълнителни корекции на 29 октомври 2026 г., след първоначалните си корекции за сигурност от октомври.
Volexity проследи активността на UTA0576 до 3 октомври, а по време на разследване на 5 октомври идентифицира компрометирано устройство на Ivanti с всички инсталирани корекции за сигурност, работещо с версия 22.8R2.4 (Build 19097), което подчертава способността на тези уязвимости да заобикалят съществуващите защити.
Според техническия анализ на Volexity атаката е започнала със заобикаляне на удостоверяването в welcome.cgi — публичния скрипт за вход. Несъответствие между заявения URL адрес и хедъра X-DSCGI-PATH е позволило на атакуващия да достигне до защитен механизъм за качване на файлове без влизане в системата.
Механизмът за качване, wu.cgi, е записвал входящото съдържание на предвидимо временно място, преди да провери дали файлът е валиден ZIP архив. Атакуващият е качил Perl скрипт и е изпратил паралелни заявки за изпълнението му, преди устройството да го изтрие. Тази уязвимост, свързана със синхронизацията (race condition), е осигурила изпълнение на код с правата на потребителя cgi-server на устройството.
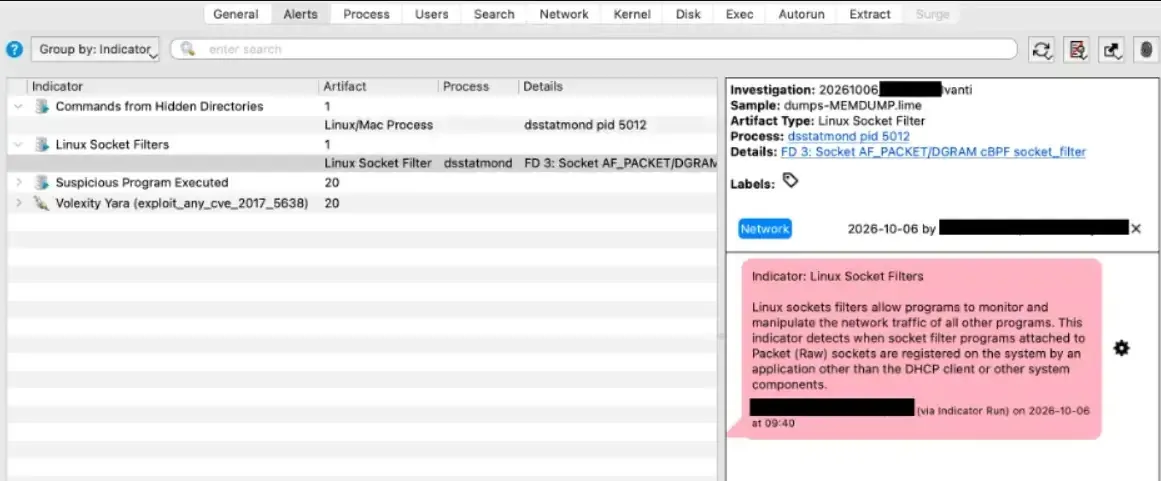
След това атакуващият е злоупотребил с привилегированата услуга dsinvoked. Чрез промяна на библиотечен код в паметта и модифициране на задача за поддръжка в конфигурационното хранилище DSCache, UTA0576 е накарал услугата да изпълни контролиран от атакуващия код с права на root. Впоследствие зловредният код е възстановил променените настройки и паметта, за да прикрие своята активност.
Експлоатирани zero-day уязвимости в Ivanti Connect Secure
По-ранни публикации на CybersecurityNews относно заобикалянето на удостоверяването в Ivanti (CVE-2026-104935) описаха подробно първоначалното разкриване и засегнатите версии.
Ivanti също така проследява CVE-2026-104935 (CVSS 8.6) за заобикаляне на удостоверяването и изпълнение на код, CVE-2026-111357 (CVSS 8.8) за повишаване на привилегиите и CVE-2026-118527 (CVSS 4.3) за слабост, свързана с предвидимо име на файл.
UTA0576 не е инсталирал задна вратичка (backdoor) или уеб шел (web shell). Вместо това той е повтарял веригата от експлойти за всяка команда и е получавал резултатите чрез HTTPS отговори. Това е намалило необходимостта от оставяне на инструменти за постоянен достъп върху диска.
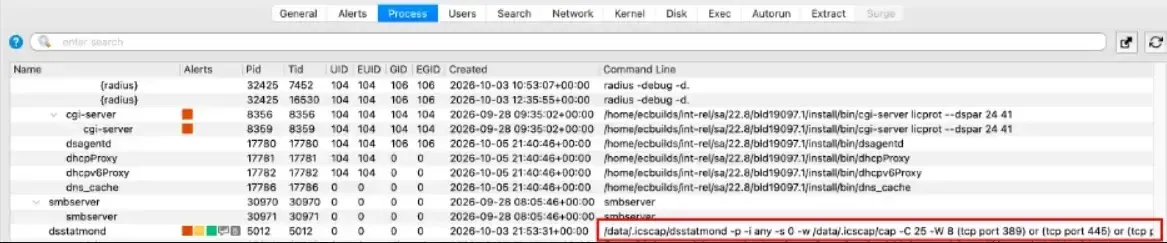
След получаване на контрол атакуващият е извлякъл съхранените идентификационни данни за домейна и е използвал служебния акаунт за Active Directory на VPN устройството, за да прави заявки към вътрешни системи. Целите са включвали администраторски пароли от Windows LAPS, ключове за възстановяване на BitLocker и атрибути, съдържащи пароли.
Операцията е включвала също атаки от тип „password spraying“, събиране на потребителски имена и анализ на пакети за възстановяване на идентификационни данни от мрежовия трафик. Свързани доклади за кражба на идентификационни данни от Active Directory описват подробно как компрометираният шлюз се е превърнал в отправна точка за по-широк достъп. Според оценката на Volexity тези действия са подготвили атакуващия за странично придвижване към други системи.
Обновяването от 29 октомври, предоставено във връзка с този доклад, посочва версиите 25.1.1.3 и 22.8R2.6 като такива, които отстраняват всички разкрити уязвимости в съответните разклонения. Администраторите трябва да следват бюлетина за сигурност на Ivanti и да изберат правилното обновяване за платформата на своето устройство.
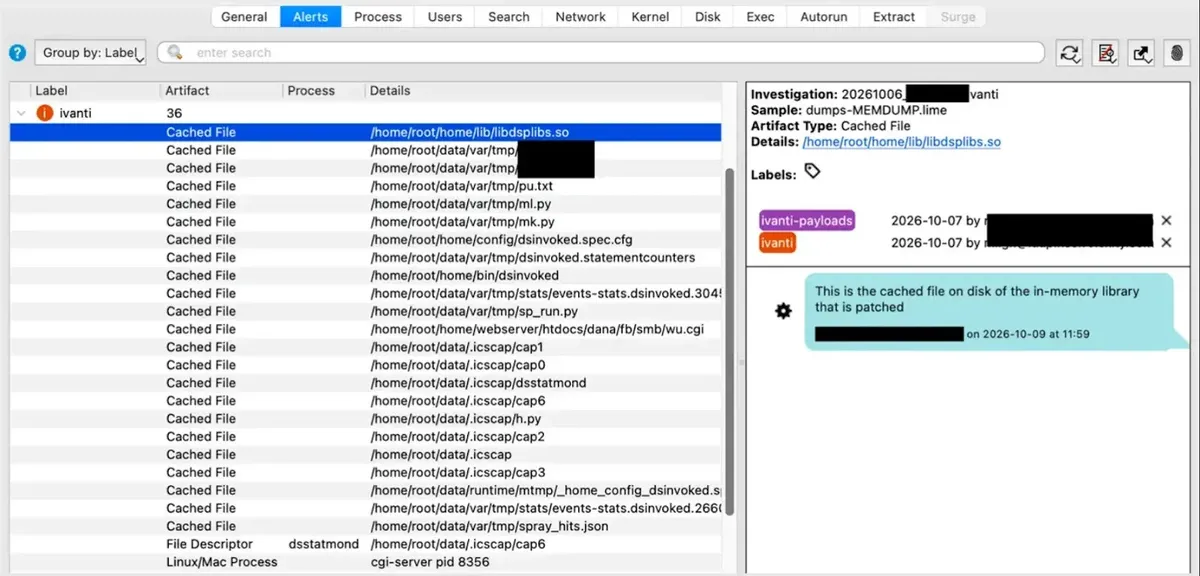
Откриването на пробива изисква повече от успешна проверка за цялост. Volexity установи, че промените само в паметта и възстановените настройки остават незабелязани от инструмента Integrity Checker на Ivanti.
Специалистите по сигурност трябва да проверят за необичаен трафик към welcome.cgi, несъответствия между пътищата на заявките и хедърите, подозрителни файлове в /tmp/ и връзки от VPN устройството към вътрешни системи.
Предполагаемите компрометирания изискват анализ на паметта, диска и мрежата, тъй като атакуващият също така е изтрил избрани записи от регистрационните файлове за отстраняване на грешки и одит. Успешната проверка сама по себе си не може да изключи подобно компрометиране.