Фалшиво приложение за търговия с криптовалути, наречено Padre Terminal, което преди това е било налично в Apple App Store за устройства с iOS, е свързано с кражбата на приблизително 23 000 долара от 27 портфейла в мрежата Solana.
Блокчейн анализаторът Iris потвърди, че една жертва е била компрометирана чрез злонамереното приложение в App Store, но все още не е установил как са били компрометирани останалите засегнати портфейли.
Изследователят заявява, че приложението източва портфейли, след като нищо неподозиращи потребители импортират своите частни ключове в него.
Padre беше платформа за търговия с криптовалути, използвана главно за покупка и продажба на меме монети в Solana. По-късно тя беше преименувана на Terminal by pump.fun – платформа, фокусирана върху създаването, купуването и продажбата на криптовалутни „меме монети“ в блокчейна на Solana.
Iris посочва, че легитимната услуга за търговия Padre, сега Terminal by pump.fun, е само уеб базирана, така че всякакви мобилни приложения, които я имитират, включително това, което преди беше налично в App Store, са злонамерени.
По време на първоначалното разследване на BleepingComputer бяха открити две приложения Padre в App Store (ID 6802739263 и ID 6717572591). Първото беше потвърденото от Iris приложение за източване на криптовалута, докато второто вероятно е официалното приложение на pump.fun, активно от октомври 2024 г.
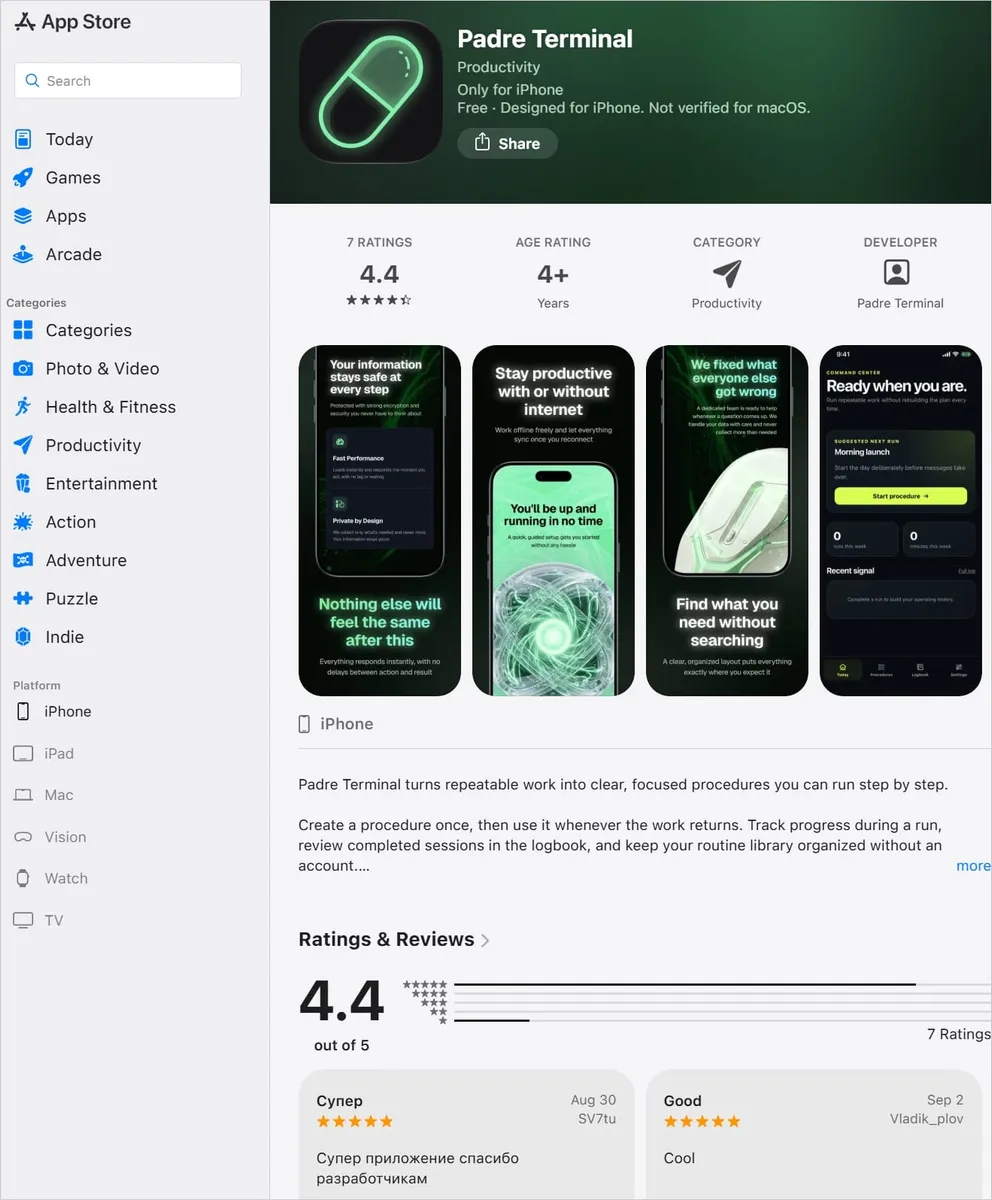
Злонамереното приложение Padre Terminal междувременно беше премахнато от App Store, като страницата му вече връща грешка 404.
Iris сподели пред BleepingComputer, че подозира, че интерфейсът за търговия на фалшивото приложение се зарежда дистанционно, но не е наблюдавал директно екрана за източване на портфейла.
Според Iris операцията е източила 27 портфейла в Solana от 25 октомври 2026 г. насам, открадвайки криптовалута на стойност около 23 000 долара. Откраднатата криптовалута е проследена до адреса в Solana 3LAgKYoNenWrGWT3U4XWhpgVJWyYkP9wKpiPk8TJT1LN.
Iris посочва, че на 29 октомври атакуващият е конвертирал всички останали USDC (4 070 токена) в SOL, елиминирайки възможността Circle да замрази тези средства.
След това атакуващият е прехвърлил 192 SOL към нов портфейл (H84yazsUVCF8eJ6brh27rURMHjdKEVv2BuLS4iuUUQbu). Според Iris двата портфейла са съдържали общо 229,66 SOL, като към момента на актуализацията от изследователя средствата не са били осребрени.
Инструментът за източване е останал активен и след премахването на приложението, като последната докладвана кражба е извършена в 17:06 UTC на 29 октомври.
Още подозрителни приложения в App Store
Iris идентифицира поне пет предполагаеми имитатора на крипто марки в App Store, включително Padre Terminal, Axiom Pro: Focus, GMGN AI, HyperTerminal-HyperliquidTools и Pump Fun Tokens & Analitycs.
Техните страници съдържат наглед безобидни описания, но потребителските отзиви под тях понякога разкриват истинската им същност, като много от тях ги разобличават в кражба на портфейли и измами.
Приложението Axiom Pro: Focus например имаше около 25 потребителски отзива с твърдения за кражба на портфейли от февруари насам. Един рецензент заяви, че приложението първоначално се е представяло като платформа за търговия с меме монети, преди да се трансформира в приложение за концентрация и фокус.
Отзив за приложението GMGN AI твърди, че са откраднати 2 000 долара, докато отзив, свързан с HyperTerminal-HyperliquidTools, съобщава за кражба на 2 020 долара.
Друго приложение, Pump Fun Tokens & Analitycs, се представяше като приложение за водене на бележки, но имаше отзив, който директно го обвиняваше в кражба на криптовалута.
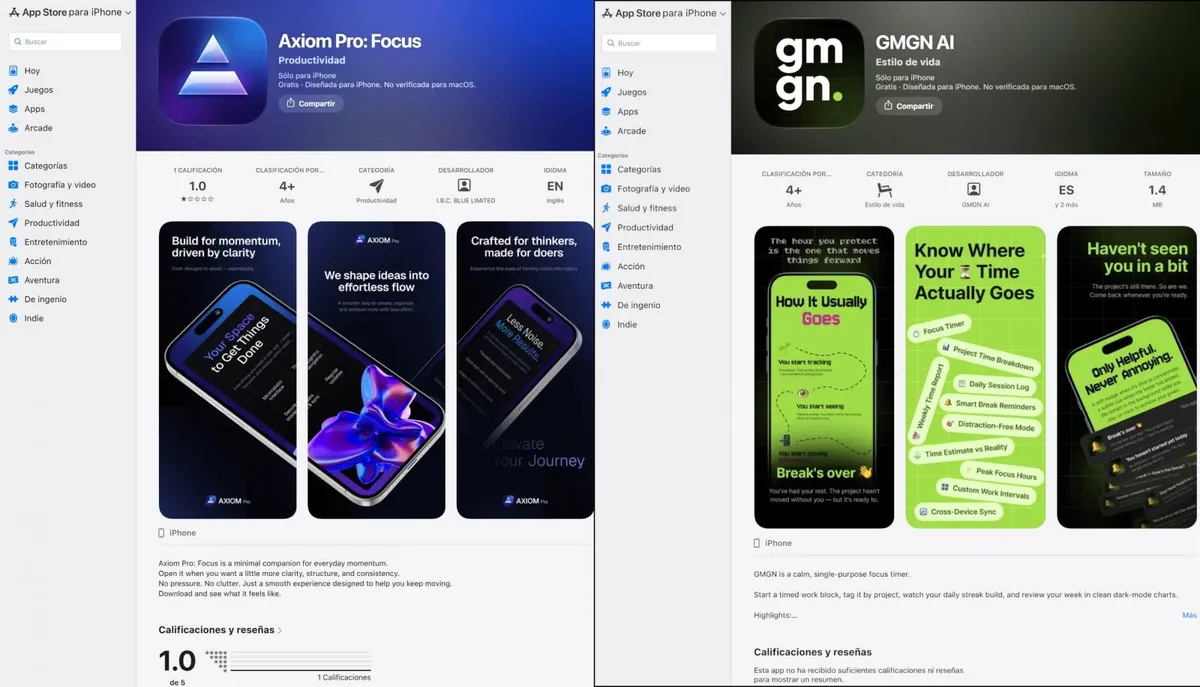
Iris откри също така скрипт на фалшивия уебсайт на Axiom, съдържащ бекенд адреси, свързани с имитатори на Axiom, Aster и GMGN, което предполага общ оператор. Въпреки това Padre Terminal не беше свързан с този клъстер.
Също така скрипт на уебсайта на GMGN блокира посетители от няколко държави от ОНД, което потенциално показва, че атакуващите се опитват да избегнат насочването към потребители в тези региони.
Iris все още не е потвърдил независимо кражбата на криптовалута при останалите четири подозрителни приложения.
BleepingComputer се свърза с Apple относно приложението за източване Padre и останалите четири подозрителни приложения, налични в App Store, но до момента на публикуване няма отговор.
През март 2024 г. фалшиво приложение за крипто портфейл Leather се появи в Apple App Store и множество потребители съобщиха, че са загубили активите си, след като са свързали портфейлите си с него.
В крайна сметка Apple премахна приложението две седмици по-късно и блокира разработчика от своята програма за разработчици.
Препоръчва се потребителите да следват връзки към App Store директно от официалните уебсайтове на проектите и да избягват инсталирането на приложения със съвсем малък брой изтегляния и отзиви или такива, публикувани от лица и компании с имена, които нямат нищо общо с проекта.