Свързани с Китай киберпрестъпници са експлоатирали уязвимост от тип нулев ден във VMware ESX, за да прикрият следите си, и са свързали във верига пропуските PHP2Shell с грешката „Fragnesia“ в ядрото на Linux, за да получат root достъп до сървъри и защитни стени, твърдят изследователи по киберсигурност.
Cisco също потвърди, че атакуващи сриват нейните защитни стени чрез новоразкрита уязвимост.
Zero-day уязвимост във VMware ESX помогна на китайски шпиони да заличат следите си
Китайската APT група Warp Panda е използвала уязвимост, свързана с недостатъчно водене на логове (CVE-2026-41709) в bare-metal хипервайзора VMware ESX на Broadcom, като zero-day уязвимост, разкрива нов доклад на CrowdStrike.
CVE-2026-41709 беше публично оповестена и за която Broadcom инсталира корекции за сигурност през юли 2026 г. От Broadcom благодариха на изследователя от CrowdStrike Иън Бартън за докладването на проблема.
От CrowdStrike посочват, че последното проникване, при което е засечено Warp Panda да експлоатира CVE-2026-41709, е станало в началото на 2026 г., като дефектът е позволил на групата значително да намали видимостта в одитните записи.
„WARP PANDA представлява продължителна и стратегически насочена заплаха за кибершпионаж, свързана с Китай, срещу организации в САЩ от множество сектори, включително правния. Противникът обикновено експлоатира гранични устройства с достъп до интернет за първоначален достъп, след което се пренасочва към среди на VMware vCenter за разгръщане на специализиран зловреден код като BRICKSTORM и SharpStorm, поддържайки постоянен скрит достъп за продължителни периоди от време“, обясниха от CrowdStrike.
„Концентрацията на комуникация с клиенти, материали за сливания и придобивания, активна стратегия за водене на съдебни спорове и достъп между различни клиенти в правния сектор го правят ценна мишена за събиране на данни от ръководен от държава противник, търсещ разузнавателна информация с практическа оперативна полза.“
Групата също така е прониквала в среди на Microsoft 365 чрез придобиване на сесийни токени на потребители и регистриране на ново MFA устройство към компрометиран акаунт в определени случаи.
Американската Агенция за киберсигурност и инфраструктурна сигурност (CISA) добави CVE-2026-41709 към своя каталог с известни експлоатирани уязвимости (KEV) на 28 октомври 2026 г. и нареди на федералните граждански агенции на САЩ да отстранят уязвимостта до 11 ноември.
Уязвимост в ядрото на Linux се присъединява към веригата от експлойти на PHP2Shell
CVE-2026-46300 (известна още като „Fragnesia“), локална уязвимост за ескалация на привилегии в ядрото на Linux, разкрита през май 2026 г., също беше добавена към KEV каталога на CISA в сряда. Тази уязвимост трябва да бъде отстранена до 31 октомври според CISA и изисква криминалистичен триаж съгласно директива BOD 26-04.
„Тази уязвимост може да бъде свързана във верига с CVE-2026-109618 и CVE-2026-109619 за имплантиране на PHP уеб шелове и изпълнение на команди с права на root“, отбеляза агенцията.
Според компанията за киберсигурност Dream точно това е направил злонамерен субект, свързан с Китай, в подпомогната от изкуствен интелект кампания, която е компрометирала с root права 25 защитни стени, след което е внедрила уеб шелове и е извлякла идентификационни данни от контролерите на домейни на Active Directory.
„Изследователите на Dream идентифицираха цялостна операция за атака, която включваше персонализирано оползотворяване на веригата от експлойти на PHP2Shell (CVE-2026-109618/CVE-2026-109619), комбинирана с ескалацията на привилегии в ядрото Fragnesia (CVE-2026-46300), списъци с мишени, логове от експлоатация и приблизително 40 персонализирани скрипта за действия след компрометиране“, заявиха от компанията.
„Това включваше артефакти от кампания, която е овладяла с root права 25 сървъра в САЩ, Япония, Тайван и Южна Корея. След получаването на пълен контрол атакуващият се е насочил към три конкретни сървъра в среда, свързана с правителството на САЩ.“
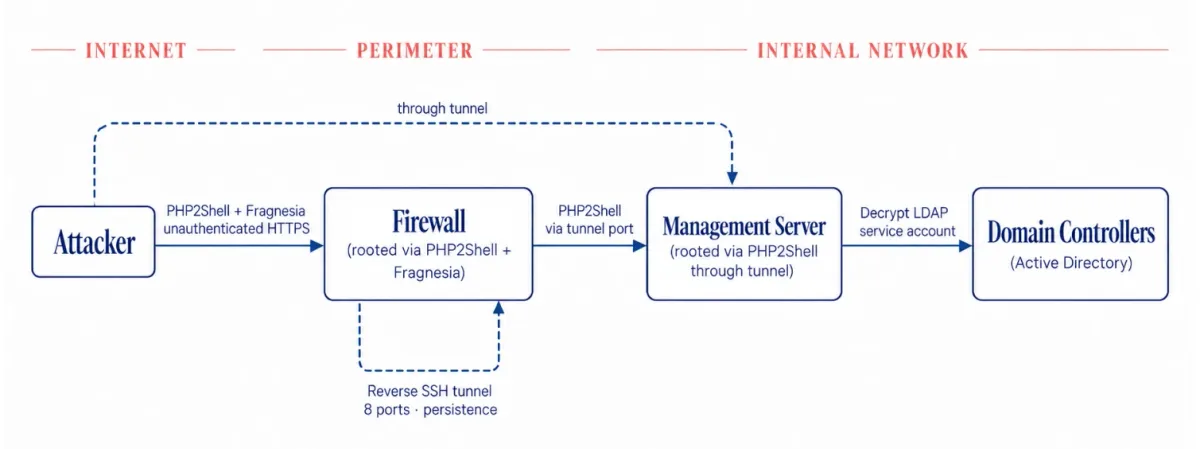
Пътят на атаката (Източник: Dream)
Dream не назоваха производителя на компрометираните защитни стени. Но случайно или не, Palo Alto Networks актуализира своя бюлетин за сигурност, свързан с PHP2Shell, заявявайки, че „е наблюдавана активна експлоатация, насочена към интерфейса за управление на Palo Alto Networks, изложен към интернет“.
Изследователят по сигурността Кевин Бомонт също заяви, че е „наясно с група за разпространение на рансъмуер, използваща PHP2Shell срещу защитни стени на Palo Alto за получаване на първоначален достъп до [организации]“, и спомена доклади за китайска държавна група, експлоатираща уязвимости в PHP2Shell, за да проникне в защитни стени на Palo Alto Networks с цел шпионаж срещу правителството на САЩ.
Help Net Security се свърза с Palo Alto Networks за повече информация и статията ще бъде обновена при получаване на отговор. Междувременно техните клиенти трябва да се консултират с бюлетина за сигурност за препоръки как да защитят своите системи.
Атакуващи експлоатират уязвимост за отказ на услуга (DoS) в защитни стени на Cisco
Cisco потвърди днес, че новоразкрита уязвимост (CVE-2026-76418), засягаща нейните класически защитни стени и тези от ново поколение, се експлоатира активно за предизвикване на срив в устройствата.
„Тази уязвимост се дължи на логически грешки при конфигуриране на вторична автентикация в tunnel group. [Неавтентикиран, отдалечен] атакуващ би могъл да експлоатира този проблем чрез изпращане на специално манипулирана заявка при свързване към SSL VPN за отдалечен достъп. Успешна експлоатация би позволила на нападателя да предизвика рестартиране на засегнатото устройство, което води до състояние на отказ на услуга (DoS)“, заявиха от компанията, като допълниха, че нейният екип за реагиране при инциденти с продуктова сигурност (PSIRT) е установил активна експлоатация през октомври 2026 г.
Тъй като няма налични алтернативни решения за заобикаляне на проблема, Cisco „силно препоръчва“ на клиентите да инсталират корекции за сигурност чрез преминаване към обновена версия на софтуера.
CVE-2026-76418 все още предстои да бъде добавена към каталога с известни експлоатирани уязвимости на CISA.

- 0-day
- Китай
- CISA
- Cisco
- CrowdStrike
- кибершпионаж
- DoS
- Linux
- Palo Alto Networks
- PHP2Shell
- САЩ