Cloudflare е блокирала средно над 8 200 DDoS атаки на мрежово ниво на всеки час през третото тримесечие на 2026 г., което показва, че атакуващите използват чести, кратки залпове за нарушаване на онлайн услугите, вместо да разчитат единствено на рекордни по обем трафични наводнения.
Последният доклад на компанията относно DDoS заплахите (DDoS Threat Report), изготвен от нейния екип за анализ на заплахи Cloudforce One, обхваща периода от юли до септември. Cloudflare е спряла 18,2 милиона атаки на мрежово ниво и 14,4 трилиона злонамерени HTTP заявки през този период. Това са отделни показатели, а не общ брой атаки.
Почасовите данни отразяват атаките, засечени в мрежата на Cloudflare, а не цялостния световен обем. Нейните системи са филтрирали 272,6 петабайта трафик на мрежово ниво и още 95,1 петабайта трафик от HTTP атаки.
DDoS атаки според Cloudflare
Броят на атаките на мрежово ниво е нараснал с 208% в сравнение със същото тримесечие на 2025 г. Около 96% от тях са приключили в рамките на десет минути, докато 98% са останали под един гигабит в секунда. Този трафик все пак може да претовари уебсайт или сървър без достатъчна защита.
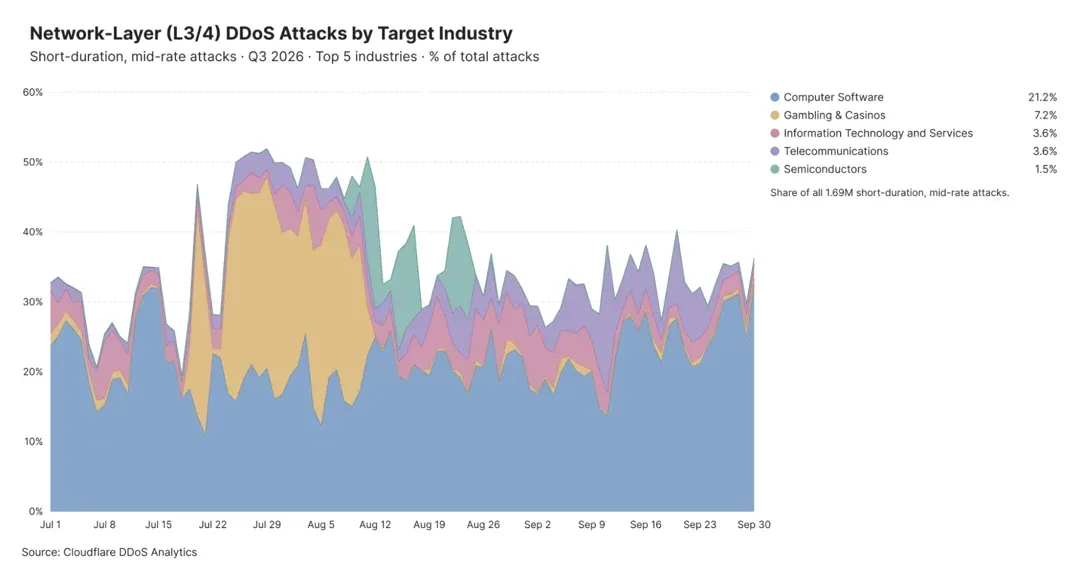
Cloudflare свързва този модел с услугите „DDoS под наем“ (DDoS-for-hire), често наричани буутъри (booters), които позволяват на клиентите да заплащат за стартиране на атаки. Софтуерният сектор, хазартният бизнес и казината, както и компаниите за информационни технологии са били чести цели на тези чести залпове.
Времетраенето създава сериозен проблем за защитниците. Когато повечето атаки приключват за броени минути, екипите не могат да разчитат на преглед на предупрежденията и ръчна промяна на филтрите, преди потребителите да загубят достъп. Засичането и филтрирането на трафика трябва да се извършват автоматично.
Атаките, надвишаващи един терабит в секунда, са намалели от 805 през второто тримесечие на 251 през третото – спад от близо 69%. Според Cloudflare този спад може да отразява предходни действия на правоприлагащите органи, въпреки че докладът не установява пряка причинно-следствена връзка.
На 19 март Министерството на правосъдието на САЩ обяви координирана операция срещу инфраструктура, поддържаща Aisuru, KimWolf, JackSkid и Mossad. Властите съобщиха, че ботнетите са заразили повече от три милиона устройства по целия свят, включително рутери, камери и цифрови видеорекордери.
Cybersecurity News вече отрази неутрализирането на тези IoT ботнети и изземването на инфраструктурата, използвана за контрол на заразените устройства. Последните данни показват напредък в борбата срещу големите мрежи за атаки, но не и край на заплахата.
Активността, свързана с Mirai, остава значителна. Най-продължителната непрекъсната атака с Mirai е траяла 49,7 часа между 19 и 21 август. По-ранните доклади за атаката с Aisuru с обем 31,4 Tbps също показват какво огромно количество трафик могат да генерират големите ботнети.
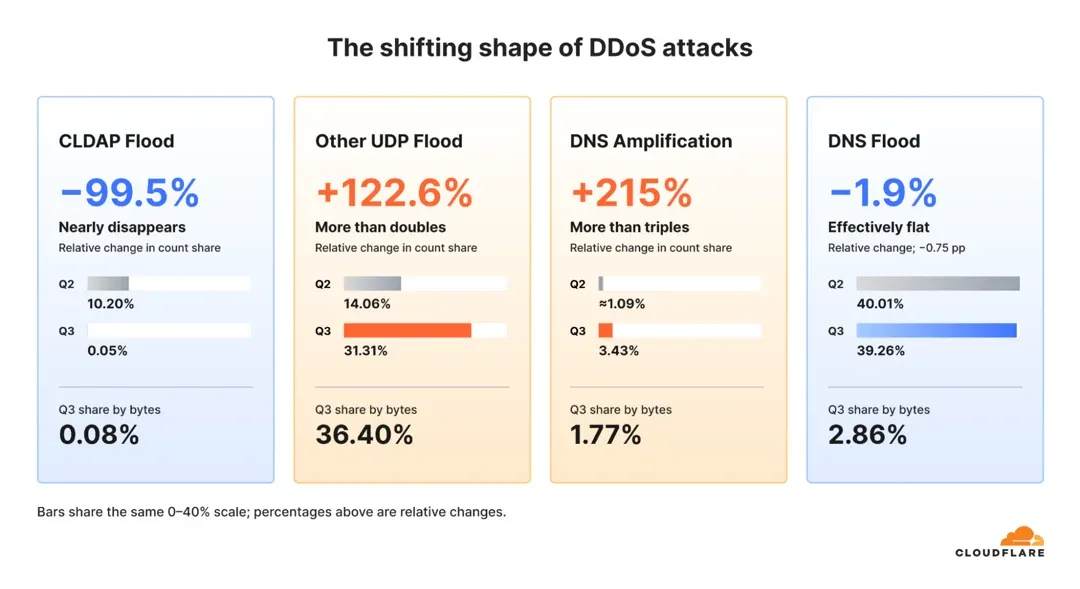
Методите за атака са се променили драстично. CLDAP атаките с отражение са намалели с 99,5% спрямо предходното тримесечие и представляват едва 0,05% от атаките на мрежово ниво. Този метод злоупотребява с отворени директорийни услуги, като изпраща заявки с фалшифициран адрес на жертвата, принуждавайки сървърите да насочват значително по-големи отговори към нея.
DNS усилването се е увеличило с 215% и съставлява 3,43% от атаките на мрежово ниво. Както обяснява ръководството на Cloudflare за DNS усилване, атакуващите експлоатират отворени DNS резолвъри, за да превърнат малки заявки в много по-обемни отговори, насочени към целта.
Други UDP наводнения са увеличили своя дял от 14,06% на 31,31%. UDP не изисква установяване на връзка (handshake), което позволява на атакуващите да изпращат големи обеми пакети, които изчерпват пропускателната способност и ресурсите на сървъра.
Съединените щати замениха Китай като най-атакуваната локация, като Индонезия е на трето място. Канада се изкачи от шестнадесета на шеста позиция, докато Израел се изкачи със седем места до десетото. Тези класации описват атакуваните локации, а не местата, където се намират атакуващите.
Медиите, продуцентската дейност и издателската дейност остават най-атакуваният сектор, въпреки резкия спад в техния дял. Интернет бизнесът достигна шесто място, следван от потребителските услуги на осмо и съдържанието за възрастни на девето, показвайки по-широк обхват от мишени.
Компанията предлага и безплатен канал за данни за заплахи от ботнети (DDoS Botnet Threat Feed) за доставчици на услуги. Повече от 800 мрежи са се присъединили, помагайки на операторите да идентифицират компрометирани IP адреси и профили, свързани с атаки, както и да подкрепят координираните усилия за премахване на ботнети.
Cloudflare посочва, че нейните защитни системи работят в над 330 града с мрежов капацитет от 500 Tbps. Констатациите подчертават защо DDoS защитата трябва да се справя както с повтарящи се кратки залпове, така и с продължителни наводнения, докато доставчиците си сътрудничат за изчистване на компрометираните устройства от мрежите за атака.
Изкуственият интелект прави кибератаките по-бързи и по-евтини. Готови ли са вашите защити да реагират със скоростта на машините?