През 2024 г. AT&T изгуби чувствителни комуникационни журнали на 109 милиона клиенти при масивен пробив в данните. Журналите на обажданията могат да разкрият много за вас, като например най-близките ви взаимоотношения, къде живеете и работите, както и вашето ежедневие.
109 милиона души (почти една трета от американците) пострадаха от масивен пробив в данните през април 2024 г., който разкри техните комуникационни журнали в AT&T.
AT&T изгуби чувствителна информация, включваща телефонни номера, брой обаждания и текстови съобщения, продължителност на разговорите и данни за местоположението от май до октомври 2022 г., както и от януари 2023 г., което означава, че данните са били на около две години към момента на пробива, засягайки както настоящи, така и бивши клиенти.
От AT&T заявиха, че записите не съдържат съдържанието на разговорите, имена на клиенти или номера на социални осигуровки. Това е по-малко успокояващо, отколкото звучи, тъй като дори сами по себе си журналите на обажданията разкриват много за вас.
Какво представляват журналите на обажданията?
Всяко обаждане, текстово съобщение и сесия за данни генерира записи в мрежата на вашия мобилен оператор. Двата вида, които имат значение тук, са:
- SIP съобщения. Протоколът за иницииране на сесии (Session Initiation Protocol – SIP) управлява обажданията и текстовите съобщения както в рамките на един оператор, така и между различни мрежи. Едно съобщение стартира сесията, а друго я прекратява. Операторите ги използват главно за отстраняване на неизправности при прекъснати разговори и неуспешни текстови съобщения.
- Детайлни записи за повикванията (Call Detail Records – CDR). CDR обобщават всяко обаждане, текстово съобщение и сесия за данни: кой е участвал, кога, за колко време и често коя базова станция е използвал телефонът ви. Операторите ги използват за таксуване и за уреждане на сметки с партньори за роуминг.
Всеки, който има достъп до журналите на обажданията ви, може да идентифицира най-близките ви взаимоотношения, да локализира дома и работното ви място и да реконструира ежедневието ви по-подробно, отколкото бихте могли самите вие. Ако сте се обадили на онколог преди няколко години, вероятно има запис за това, колко дълго сте говорили и къде сте се намирали. Ако след това сте писали на стар приятел, има запис и за това.
Метаданните за обажданията дори могат да бъдат съпоставени с публично достъпна информация за установяване на самоличността.
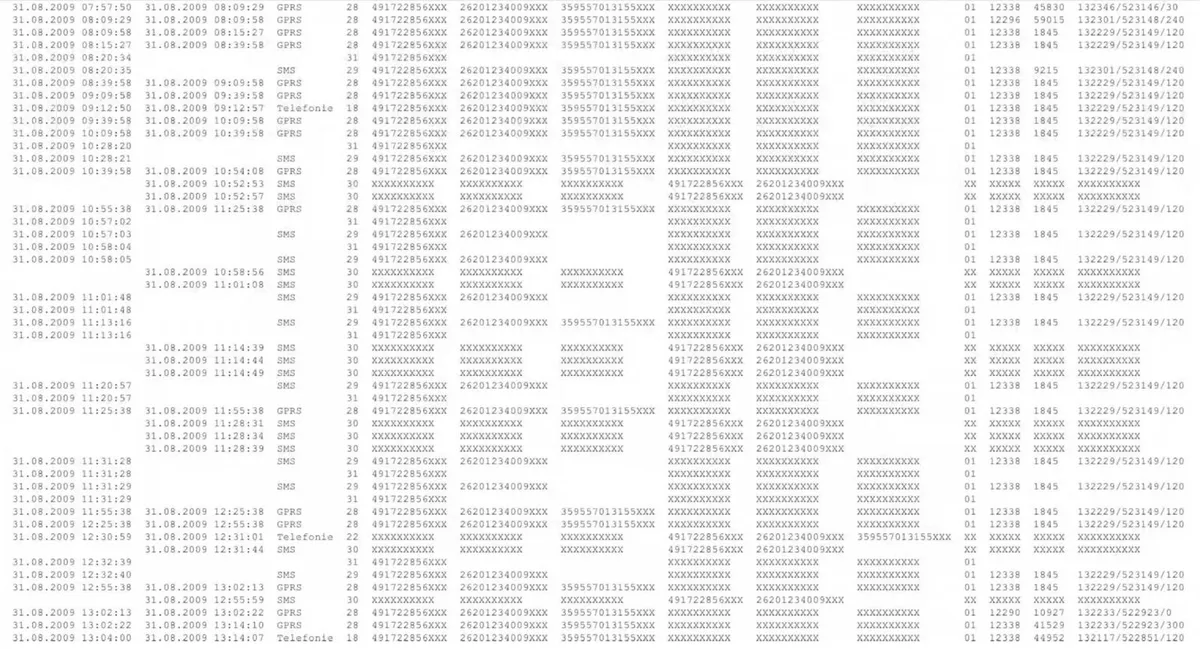
Малте Шпиц показа докъде стига това. През 2011 г. той осъди своя телеком за данните, които компанията съхранява за него, получи около 35 000 записа и възстанови поразително детайлна хронология на дейностите си в продължение на няколко години.
Защо журналите на обажданията са лесни за придобиване
Три неща ги правят лесна мишена.
Съхраняват се дълго време. Повечето оператори не казват колко дълго. Политиките за поверителност обикновено обещават да запазват данните „толкова дълго, колкото е необходимо за изпълнение на целите“ на политиката. През 2022 г., в отговор на запитване от председателя на Федералната комисия по комуникациите (FCC), операторите разкриха, че съхраняват данни за геолокация до пет години – много по-дълго, отколкото изисква телефонната услуга. Една от причините е тяхното монетизиране.
Намират се в няколко големи мишени. Данните на мобилните оператори често са обект на пробиви. AT&T беше един от многото клиенти на Snowflake, засегнати от кражби, базирани на компрометирани идентификационни данни, заедно с Ticketmaster и Neiman Marcus. Salt Typhoon, кампанията, свързана с Китай, според съобщенията е компрометирала всеки голям американски оператор, което може да постави метаданните за обажданията на всеки американец в обсега на атакуващите.
Имат и други купувачи. Запазените журнали се използват за изграждане на подробни поведенчески профили, които се продават на рекламни мрежи и брокери на данни, а в някои случаи се предават и на правителството.
Пробивът в AT&T е предвидимият резултат. Записите са били налични за кражба, защото са съществували.
Cape е създаден да забравя
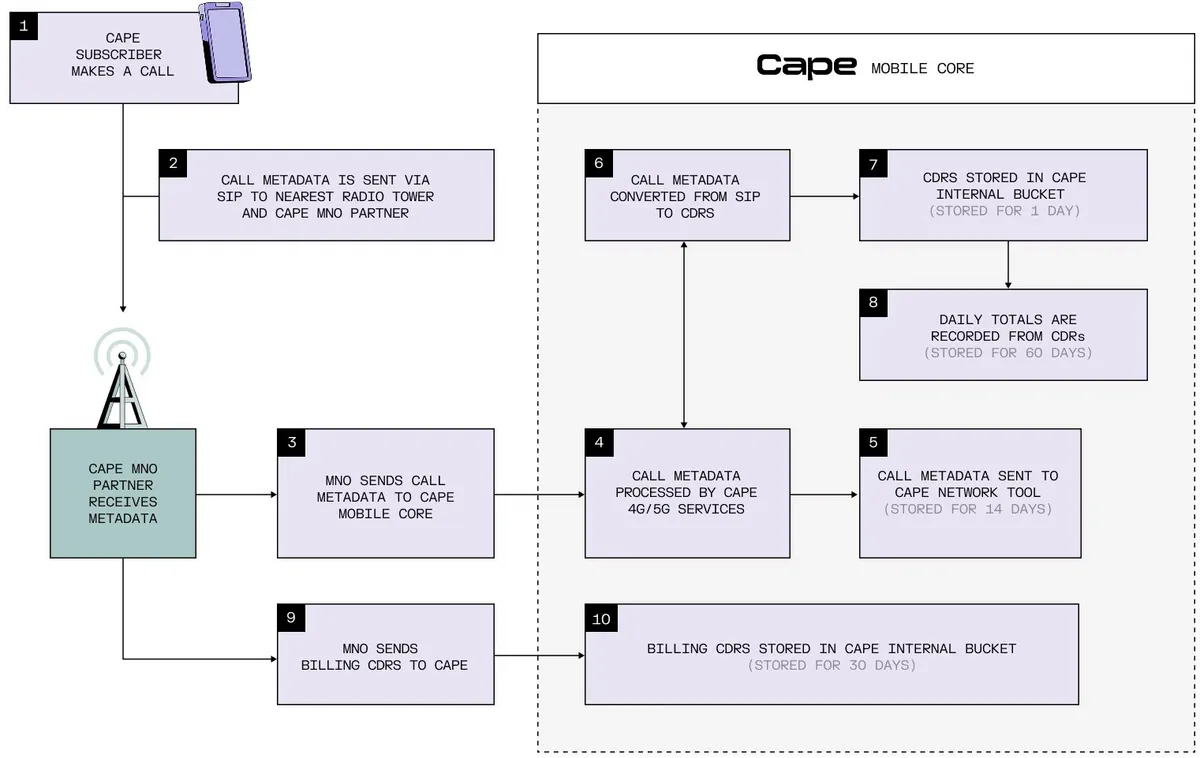
Cape изтрива метаданните за обаждания и текстови съобщения след дни, вместо след години. За разлика от други виртуални мобилни оператори (MVNO), Cape управлява собствено мобилно ядро и генерира собствени журнали, което означава, че може да контролира кога тези журнали се изтриват.
Неговата функция за изчезващи журнали на обажданията (Disappearing Call Logs) задава кратък прозорец за съхранение за всеки тип запис:
| Запис | Cape | Други оператори |
|---|---|---|
| SIP съобщения | 14 дни | Месеци |
| Вътрешни CDR | 1 ден | Години |
| CDR за таксуване | 30 дни | Години |
| Дневни суми | 60 дни | Години |
CDR записите, изпратени от партньорски мрежи като доказателство за таксуване, се пазят за 30 дни – достатъчно дълго за оспорване на сметка.
Партньорите на Cape и операторите на базови станции също генерират журнали. По тази причина Cape ротира идентификаторите, които базовите станции виждат, което отслабва способността им да свържат тези журнали с вас.
Одитът
Твърдението за кратко съхранение на данни струва толкова, колкото можете да проверите. Cape нае Trail of Bits да одитира функцията през май и юли 2026 г. и публикува удостоверението.
По време на одита Trail of Bits не откри доказателства за нарушаване на посочените твърдения:
- CDR файловете се изтриват в рамките на политиката за съхранение на данни.
Можете да прочетете пълния доклад от одита или репортажа на 404 Media.
Не можете да отмените пробив в база данни, но можете да я намалите
По-добрата сигурност на операторите има значение, но по-надеждният контрол е да се съхранява по-малко информация. Записи, изтрити дни след обаждането, не могат да бъдат откраднати две години по-късно.
За журналисти, ръководители, служители по сигурността и всеки, който се обажда на лекар, адвокат или източник, когото предпочита да не разгласява, политиката за съхранение на данни на вашия оператор е част от вашия модел на заплахите.