Ботнет от над 1,3 милиона Android устройства, предимно телевизионни приставки (set-top боксове), загуби контрол над своите сървъри в края на октомври след операция по прекъсването му, водена от Google.
Google заявява, че е силно уверена, че производителят на устройства Videostrong умишлено е вградил задна вратичка (backdoor) в боксовете и е продавал достъп на престъпници.
Те са използвали боксовете за рекламни измами и за пренасочване на чужд интернет трафик през домашните връзки на собствениците. Задната вратичка все още е на боксовете и собствениците не могат сами да я премахнат.
Videostrong, със седалище в Шънджън, Китай, произвежда Android TV боксове и други устройства под собствено име и за други марки. Задната вратичка, наречена x.cpe, е била вградена в много модели и марки устройства в продължение на няколко години. Google не смята, че причината е недобросъвестен служител или грешка.
Google използва правни действия, за да свали домейните и сървърите, управлявали ботнета. Свалени са и управляващите домейни на повече от дузина семейства зловреден софтуер, зареждани през задната вратичка. С Google по операцията са работили Националната полицейска агенция на Япония, Lumen, HUMAN Security, Plume, Synthient и TrendAI.
Тъй като киберпрестъпниците зад този зловреден софтуер са го разпространявали и по други начини, Google очаква действието да отреже достъпа им до поне 10 милиона допълнително заразени устройства. Компанията предупреждава, че операторите на задни вратички и престъпниците, които купуват от тях, бързо преминават към нови инструменти, когато част от инфраструктурата им бъде прекъсната.
Google е прекратила отношенията си с Videostrong. Компанията е забранена, заедно с всички бъдещи дъщерни фирми и свързани лица, да създава или продава сертифицирани Android устройства и да доставя софтуер на други производители на сертифицирани устройства.
Какво е правела задната вратичка
Според анализа на Google задната вратичка x.cpe работи като системно приложение във фърмуера, със системни права за достъп. Тя се свързва със сървърите за командване и управление (C2) на ботнета и чака нареждания. За да инсталира софтуер незабелязано, първо изключва проверките на приложенията в Google Play Protect – вградената защитна функция на Android.
Чрез задната вратичка операторите на ботнета са могли да инсталират приложения без знанието на собственика, да изпълняват команди, да снимат екрана и да картографират мрежата, в която се намира боксът.
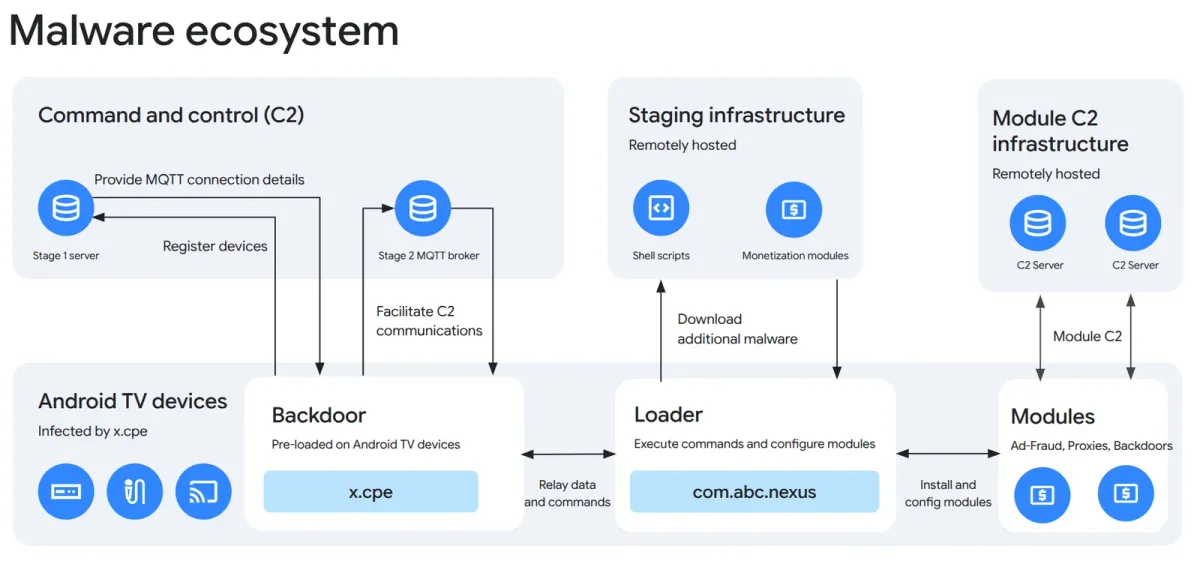
Google твърди, че е наблюдавала как операторите на Videostrong използват част от тези възможности. Те са правили екранни снимки на живо, изпращали са натискания на клавиши, извличали са данни за акаунти, информация за устройствата, списъци с приложения и системни дневници, както и са отваряли обратни шелове (reverse shells), които дават отдалечен команден ред към бокса.
Повечето модули на престъпниците – допълнителните програми, зареждани през задната вратичка – са превръщали боксовете в резидентни прокси сървъри или са продавали наличната им честотна лента. Услугата за резидентни прокси продава достъп до домашна интернет връзка, така че трафикът на клиента изглежда като идващ от обикновено домакинство. Други модули са фалшифицирали гледания на онлайн реклами.
Повечето заразени устройства са Android TV приставки, но задната вратичка е открита и на устройства за телемедицина, караоке машини и цифрови информационни табла.
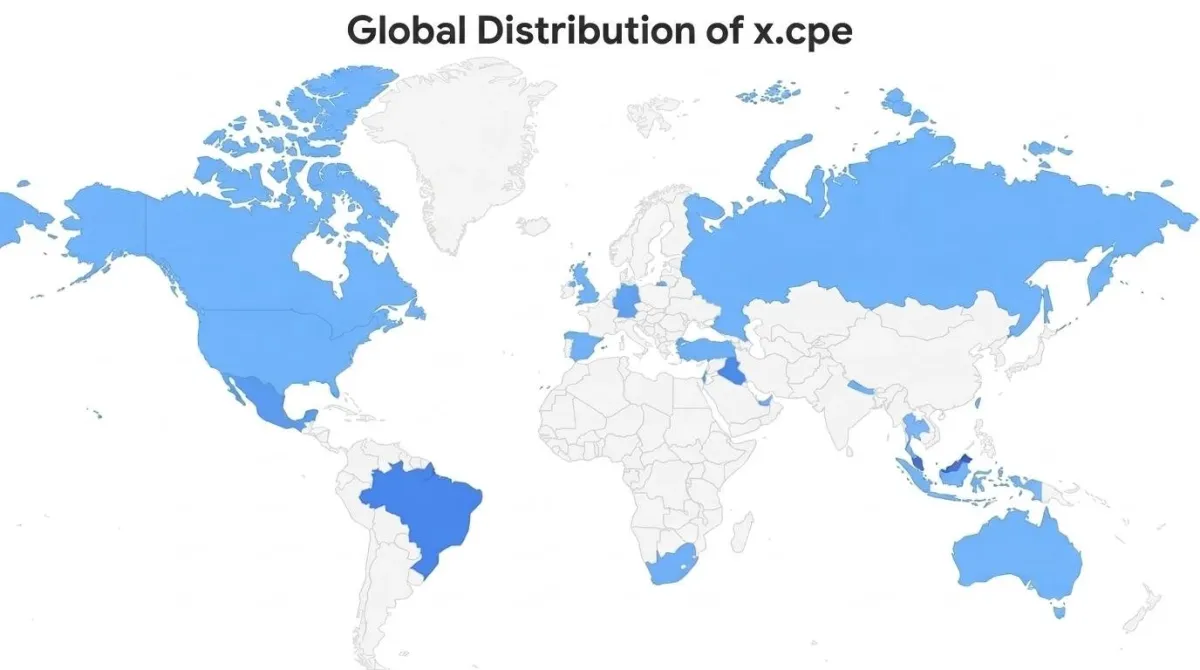
TrendAI, корпоративното бизнес звено на Trend Micro, е преброило 1 472 554 заразени устройства от 206 модела между 3 юни и 1 октомври и твърди, че реалният брой е поне толкова голям. Най-много са били в Малайзия, Бразилия, Ирак, Мексико и Тайван. САЩ, Германия, Великобритания, Австралия и Канада са имали по около 26 000 до 42 000.
Какво могат да направят собствениците
Synthient, която следи прокси мрежи и ботнети, е публикувала списък със 182 имена на модели устройства, наблюдавани в кампанията. В списъка се предупреждава, че само името на модела не потвърждава, че даден бокс е заразен.
Докладът на Synthient се фокусира върху боксове с марката MECOOL, които свързва с Videostrong. Компанията е купила MECOOL KM9PRO Max и е открила предварително инсталирана задна вратичка. Plume, която прави софтуер за Wi-Fi за интернет доставчици, е открила повече от дузина различни устройства, използващи управляващия сървър на ботнета, повечето от тях на MECOOL.
Тъй като x.cpe е част от фърмуера, премахването ѝ не е трайно. Тя се инсталира отново при рестартиране на бокса. TrendAI казва, че задната вратичка работи като системно приложение, подписано с ключа на производителя, така че почистването изисква „действие от страна на производителя, защита на ниво платформа или подмяна на устройството“.
Plume препоръчва пълно възстановяване на фабричните настройки, тъй като модулите може да са инсталирали допълнителни задни вратички, но не уточнява дали възстановяването премахва самата x.cpe. Synthient отива по-далеч и съветва потребителите да изхвърлят боксовете окончателно, защото представляват висок риск от зловреден софтуер.
За организациите Synthient препоръчва следните стъпки:
- Използвайте публикуваните от нея индикатори, за да откриете MECOOL или подобни устройства в мрежата.
- Изключете и изхвърлете всички открити устройства.
- Блокирайте управляващите домейни и IP адреси, изброени в нейния доклад.
- Държете останалите смарт устройства в отделни мрежови сегменти, далеч от чувствителни системи.
TrendAI съветва компаниите с отдалечени служители да третират неуправляваните потребителски устройства в домашните мрежи като част от повърхността си за атака и да държат корпоративния достъп само зад управлявани устройства.
Как е идентифициран Videostrong
Според Google x.cpe предава настройки от C2 сървъра към други приложения на Videostrong, включително стрийминг приложението YokaTV Player. Един от GitHub акаунтите, които са хоствали пакетите на ботнета, се казва yf-videostrong.
Synthient, която е работила с Google, също е стигнала с висока степен на сигурност до извода, че Videostrong управлява операцията. Компанията посочва документ, подписан от директора по научноизследователска и развойна дейност на Videostrong, в отворена папка на един от сървърите на ботнета, както и уеб домейн на Videostrong, който споделя IP адрес с контролния панел на операторите.
Plume е установила, че Videostrong доставя както фърмуера за тези устройства, така и инструменти за отдалеченото им управление.
Пропуск в тестовете на Google за устройства
Google изисква от производителите на устройства да преминат през набор от тестове за съвместимост и сигурност. Компанията твърди, че Videostrong е скрила кода си, за да заобиколи пропуск в тези тестове, и е заредила злонамерения код след първото стартиране на устройството.
Google е променила процеса си на проверка и подобрява проверките на фърмуера на сертифицираните Android TV устройства.
Към 2 ноември собственият уебсайт на Videostrong изброява продукти, които нарича „Google Certified Android TV Box“ и „Google Certified Android TV Stick“.
Plume заявява, че ботнетът е включвал както сертифицирани от Google устройства, така и устройства с версията Android Open Source Project (AOSP). В доклада на Google не се посочва колко от засегнатите устройства са сертифицирани.
Когато Google заведе дело срещу ботнета BadBox 2.0 през юли 2025 г., над 10 милиона замесени устройства не бяха сертифицирани.